









출고예상일 안내
주문하신 상품이 한국에서 현지 배송을 위한 출고단계가 이루어질 것으로 예상되는 날짜입니다. 상품을 준비하는 과정에서 내부적인 사정으로 인해 출고예상일에 다소 오차가 생길 수 있습니다.
여러 상품(예약상품포함)을 함께 주문하신 경우 출고예상일이 가장 늦은 날짜에 맞춰 함께 배송됩니다.


ROOTKIT 루트킷 해킹과 방어, 침투와 탐지에 대한 실질적인 지침서
원제 : The Rootkit Arsenal
Bill Blunden 저 | 이재광, 전태일 역 | 인피니티북스 | 2013년 11월
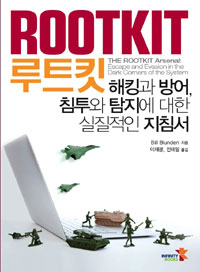





ISBN : 9788992649933 / 908쪽 257 x 188 (㎜)
이 상품에 궁금하신점이 있으세요? 1:1상담문의



아래의 도서와 구매하시면 이 도서들의 적립금을 즉시적용해 드립니다.
-
엥지유니버스
-
-

클리커, 이희영, 강민혁
-

이와사키 히로마사
- 27,000
- 21,600
- 22,500
- 15,120


출판사 리뷰
시스템의 어두운 구석을 해부해 보자 포렌식 분석이 컴퓨터 보안 분야에서 꽤 쓸만한 도구이기는 하지만 안티-포렌식 기법을 사용하면 철벽같은 보안 환경에서조차도 어느 정도 은밀하게 시스템을 건드리는 것이 가능해진다. 이 책에서는 정말 쉽고, 완벽하게 포렌식을 대응하는 법에 대해 설명한다. 이렇게 하여 인터넷의 가장 어두운 뒷골목으로 잠입한 후, 문서로 잘 남겨지지 않았거나 또는 일부분만 설명되었거나 또는 일부러 설명되지 않았던 부분을 샅샅이 풀어헤친다. 이 책에서는 다음의 것들을 배울 수 있다. -사후 검사 분석을 피하는 법 -내 명령어와 컨트롤 모듈을 리버스하려는 엔지니어를 좌절시키기 -라이브 사건 응답 물리치기 -메모리 분석 과정 파헤치기 -서브시스템의 내부를 수정해서 외부에 잘못된 정보를 전달하기 -철벽같은 실행 영역안에 코드 집어넣기 -채널을 속이는 설계와 구현 -새로운 공격 방법 소개

-
- 저자 : Bill Blunden





1장 초심을 가지고
1.1 불청객
1.2 보다 정확한 정의
1.3 루트킷 !\u003d 멀웨어
1.4 루트킷을 누가 조립하고 사용하는가?
1.5 암호 이야기: 전쟁터 분류
1.6 결론
2장 안티-포렌식 개요
2.1 사건반응
2.2 컴퓨?터 포렌식
2.3 AF전략
2.4 AF기법을 위한 일반적인 충고
2.5 익명의 범인이 유리하다
2.6 결론
3장 하드웨어 요약 정리
3.1 물리 메모리
3.2 IA-32 메모리 모델
3.3 실제 모드
3.4 보호 모드
3.5 메모리 보호 구현
4장 시스템 요약 정리
4.1 윈도우에서 물리 메모리
4.2 윈도우 환경에서 세그먼테이션과 페이징
4.3 사용자 영역과 커널 영역
4.4 사용자 모드와 커널 모드
4.5 그 밖의 메모리 보호 특징들
4.6 본래의 API
4.7 부트 프로세스
4.8 설계 결정사항들
5장 작업 도구
5.1 개발 도구들
5.2 디버거
5.3 KD.exe 커널 디버거
6장 커널 영역에서 생활
6.1 KMD템플릿
6.2 KMD로드하기
6.3 서비스 제어 관리자
6.4 Export드라이버 사용하기
6.5 커널 안에서 미끼 이용하기
6.6 윈도우 커널 모드 보안
6.7 동기화
6.8 결론
7장 디스크 분석 막기
7.1 사후 검토 수사: 개요
7.2 포렌식 복제
7.3 볼륨 분석
7.4 파일 서명 분석
7.6 결론
8장 실행 파일 분석 막기
8.1 정적 분석
8.2 정적 분석 막기
8.3 런타임 분석
8.4 런타임 분석 막기
8.5 결론
9장 라이브 대응 막기
9.1 라이브 침해 대응: 기본 과정
9.2 사용자 모드 로더(UMLs)
9.3 로더 흔적 최소화
9.4 독립PE로더에 대한 논란
10장 C Shellcode만들기
10.1 사용자 모드 쉘코드
10.2 커널 모드 쉘코드
10.3 특별한 도구와 기법
10.4 미리 보기
11장 호출 테이블 수정
11.1 사용자 영역 후킹: IAT
11.2 커널 영역의 호출 테이블
11.3 IDT후킹
11.4 프로세서 MSR후킹
11.5 SSDT후킹
11.6 IRP핸들러 후킹
11.7 GDT후킹: 호출 게이트 설치
11.8 방어도구 후킹
11.9 방어책 뚫기
12장 코드 변환
12.1 호출 추적
12.2 그룹 정책 전복하기
12.3 커널 모드 API로거 우회하기
12.4 방어기법에 대한 패칭 명령
13장 커널 객체 수정
13.1 은닉처리 비용
13.2 EPROCESS 객체 복습
13.3 DRIVER_SECTION객체
13.4 토큰 객체
13.5 프로세스 숨기기
13.6 드라이버 숨기기
13.7 접근 토큰 조작하기
13.8 No-FU사용하기
13.9 커널 모드 콜백
13.10 방어 대책
13.11 대응방안에 대한 대응
14장 채널 은닉
14.1 일반 악성소프트웨어 채널
14.2 최악의 시나리오: 전체 콘텐츠 데이터 캡처
14.3 윈도우TCP/IP 스택
14.4 DNS터널링
14.5 DNS터널링: 사용자 모드
14.6 DNS터널링: WSK구현
14.7 NDIS프로토콜 드라이버
14.8 수동적 채널 은닉
15장 대역 외 이용
15.1 추가적 프로세서 모드
15.2 펌웨어
15.3 관리 기능 끄기
15.4 눈에 덜 띄는 대안
15.5 결론
16장 루트킷의 길(道)
16.1 핵심 책략
16.2 감춰진 입구 찾아내기
16.3 아키텍처 규칙
16.4 루트킷 엔지니어링
16.5 침입 다루기

