









출고예상일 안내
주문하신 상품이 한국에서 현지 배송을 위한 출고단계가 이루어질 것으로 예상되는 날짜입니다. 상품을 준비하는 과정에서 내부적인 사정으로 인해 출고예상일에 다소 오차가 생길 수 있습니다.
여러 상품(예약상품포함)을 함께 주문하신 경우 출고예상일이 가장 늦은 날짜에 맞춰 함께 배송됩니다.


와이어샤크 개론 [2/E] 네트워크 분석 핵심 기술
원제 : Wireshark 101: Essential Skills for Network Analysis - Second Edition
시리즈 :
에이콘 네트워크 프로그래밍 시리즈
[14]
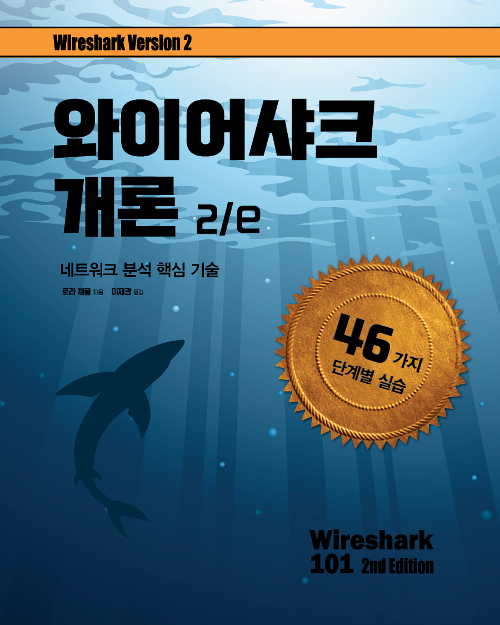





ISBN : 9791161751221 / 496쪽 235 x 188 (㎜)
이 상품에 궁금하신점이 있으세요? 1:1상담문의



아래의 도서와 구매하시면 이 도서들의 적립금을 즉시적용해 드립니다.
-

코리아교육그룹 교육연구소
-
토도성문(장성문)
-
이지영
-
빨간고래(박정아)
- 19,800
- 25,200
- 27,000
- 24,300



출판사 리뷰
IT 전문가들이 문제점 해결, 보안 및 네트워크 최적화를 위해 사용하는 필수 도구인 와이어샤크 2.0를 설명한 책이다. 인터넷에서 이용하는 이메일, 메신저 등이 실제로 인터넷에서 어떤 형태로 전달되는지 확인해보고 TCP/IP 통신망의 전체 프로토콜을 분명하게 이해할 수 있을 것이다. 이를 기반으로 통신에서 발생하는 문제점을 쉽게 해결하고 필요한 조치를 취하는 능력을 갖춰 정보통신 분야의 전문가로 거듭날 수 있다.
★ 이 책의 대상 독자 ★
이 책은 초보 분석가를 위한 것이다. 애플리케이션이 어떻게 동작하는지, 네트워크 성능이 느린 문제점을 어떻게 해결할지, 또는 기계가 악성코드에 감염됐는지 파악하기 위한 트래픽 분석에 관심이 있는 사람에게 이상적인 시작점을 제공할 것이다. 또한 기존 분석가도 이 책에서 제공하는 네트워크 분석 기술을 연습할 수 있다.
기본적으로 이 책은 네트워크상에서 무슨 일이 일어나고 있는지 알고 싶어하는 모든 사람을 위한 것이다.

-
- 구분 : 저서
- 이름 : 로라 채플
- 국적 : 기타
- 직업 :
- 분류 : 과학/공학 저자 , 기타
- 인기지수 [152]
-



-
- 이름 : 이재광
- 국적 : 대한민국
- 직업 :
- 분류 : 과학/공학 저자 , 대학교재 저자 , 기타
- 인기지수 [547]
-

★ 지은이의 말 ★
와이어샤크로 통신을 수집하고 분석하는 방법을 배우는 것은 TCP/IP 네트워크가 어떻게 동작하는지 이해하는 데 도움이 될 것이다. 세상에서 가장 많이 사용하는 네트워크 분석 도구인 와이어샤크는 기술에 대한 불평, 기술 표준, 마케팅 문서, 보안 브리핑 등을 읽는 데 소비한 시간을 보상해줄 것이다.
이 책 또는 일반적으로 네트워크 분석을 공부하기 전에 알아야 할 것은 기본적인 네트워크 개념과 TCP/IP 기초에 대한 확실한 이해다. 예를 들면 스위치, 라우터, 방화벽의 목적을 알고 있어야 한다. 마찬가지로 이더넷 네트워킹, 기본적인 무선 네트워킹의 개념과도 친숙해야 하고, IP 네트워크 주소 지정에도 익숙해야 한다.
이 책에는 중요한 내용이 몇 가지 있다. 애플리케이션 디렉터리로 경로를 설정하기 위해 명령어 프롬프트를 접근하는 방법이나 ipconfig/ifconfig, ping, trace route 같은 커맨드라인 도구를 구동하는 것이다. 이런 도구들과 친숙하지 않다면 다양한 플랫폼에서 이들이 어떻게 동작하는지 보여주는 많은 자원이 인터넷에 있다.
책의 뒷부분에서는 네트워크 분석 용어 사전을 볼 수 있다. 이 용어 사전은 이 책에서 언급한 다수의 용어와 기술을 제공한다. 예를 들어, 이 책에서 논의된 WinPcap과 친숙하지 않다면 네트워크 분석 용어 사전을 찾아 미리 읽어보자.
★ 옮긴이의 말 ★
우리는 거의 매일 인터넷을 이용한다. 하지만 우리가 이용 중인 웹서핑, 메일, 메신저 등이 실제로 인터넷에서 어떠한 형태로 전달되는지 확인해 본 적이 있는가? 대부분의 학생들이 학교에서 인터넷, TCP/IP, 컴퓨터 네트워크 등에 대해 공부하고 활용하지만, 실제로 주고받는 내용을 본 학생들은 많지 않을 것이다. 그렇지만 실제 주고받는 내용이 어떻게 이뤄지는지 궁금하리라 생각한다.
나 역시 학교에서 데이터 통신, TCP/IP 프로토콜, 컴퓨터 네트워크, 정보통신 보안 등의 강의를 오랫동안 진행해 왔지만, 실제로 인터넷에서 프로토콜에 따라 주고받는 내용은 학생들에게 알려줄 기회가 많지 않았다. 그래서 예전에는 이더리얼(Ethereal)을 가지고 수업에서 간단한 실습 정도밖에 할 수 없었다.
그러던 차에 이 책을 보고 “바로 이것이다!”라는 생각이 들었다. 이 책을 이용해 방학 동안 연구실 학생들과 세미나를 시작했고, 실제 내용을 실습해봤다. 학생들의 반응도 좋았다. 막연하게 생각만 하던 TCP/IP 프로토콜 이론들을 실제로 확인하니 배워왔던 내용을 잘 정리할 수 있었다는 이야기였다.
와이어샤크는 sectools.org의 TOP 100 네트워크 보안 툴에서 1위를 차지하고 있는 아주 유명한 네트워크 분석 툴이다. 네트워크 분석은 모든 IT 엔지니어들이 갖춰야 할 핵심 기술이며, 와이어샤크를 이용하면 유/무선 트래픽을 수집해 문제점을 해결할 수 있다. 이 책은 IT 전문가들이 문제점 해결, 보안 및 네트워크 최적화를 위해 사용하는 필수 도구인 와이어샤크에 대해 설명한 책 중에서 가장 좋은 책이라고 생각한다. 대부분의 독자들은 IT 업계에 종사하는 분들이겠지만, 인터넷을 공부하려는 학생들과 직장인들에게도 많은 도움이 될 것이라고 생각한다.
이 책을 통해 독자들은 네트워크 분석을 위한 46가지의 핵심 기술을 실습하면서 와이어샤크를 통해 얻을 수 있는 많은 내용을 배우게 될 것이다. 이 책은 2013년에 초판이 나왔고 TCP/IP를 배우려고 하는 학생들이나 네트워크 분석을 배우고자 하는 사람들에게 많은 도움이 되리라는 확신을 가지고 번역 작업을 마무리했다. 이 책이 많은 독자들에게 큰 도움이 될 수 있기를 기대해본다.


0장. 기술: 와이어샤크 핵심 요소와 트래픽 흐름
__0.1 와이어샤크의 핵심 기능 이해
____일반 분석 작업
____문제점 해결 작업
____보안 분석 (네트워크 포렌식) 작업
____애플리케이션 분석 작업
__0.2 정확한 와이어샤크 버전 확보
__0.3 와이어샤크가 트래픽을 수집하는 방법
____수집 프로세스는 특수 링크 계층 드라이버에 의존한다
____Dumpcap 수집 엔진은 정지 조건을 지정한다
____코어 엔진은 가장 중요하다
____QT 프레임워크는 사용자 인터페이스를 제공한다
____GTK+ 툴킷은 단계적으로 중지될 것이다
____Wiretap 라이브러리는 저장된 추적 파일을 읽는 데 사용된다
__0.4 전형적인 와이어샤크 분석 세션 이해
__0.5 프레임과 패킷 구분
____프레임 인식
____패킷 인식
____세그먼트 인식
__0.6 네트워크를 지나가는 패킷 따라가기 HTTP
____포인트 1: 클라이언트에서 무엇을 볼 것인가?
____포인트 2: 첫째 스위치의 뒤쪽에서 무엇을 볼 수 있는가?
____포인트 3: 라우터의 다른 쪽에서 무엇을 볼 수 있는가?
____포인트 4: 라우터/NAT 장치의 다른 쪽에서 무엇을 볼 수 있는가?
____포인트 5: 서버에서 무엇을 볼 것인가?
____트래픽을 어디에서 수집할 것인가
____기본적인 스위치의 전달 기능을 인지하라
__0.7 와이어샤크 자원 접근
____와이어샤크 위키 프로토콜 페이지를 활용하라
____ask.wireshark.org에서 질문에 대한 답을 얻는다
__0.8 메인 와이어샤크 뷰를 활용한 트래픽 분석
____추적 파일(메인 툴바를 사용해 꼭)을 열어라
____스파크라인을 이용해 수집 시작
____언제 메인 메뉴를 사용해야 하는지 알아야 한다
____가능할 때마다 메인 툴바를 사용하는 방법 배우기
____단축키 배우기
____필터 툴바 정복
____패킷 목록 창을 활용해 트래픽 요약
____패킷 상세 창 안으로 깊이 들어가 보자
____패킷 바이트 창에서 컴퓨터 언어를 보게 된다
____상태 바에 주의를 기울이자
____실습 1: 네트워크 구성도를 완성하려면 패킷을 이용하라
__0.9 전형적인 네트워크 트래픽 분석
____웹 브라우징 트래픽 분석
____실습 2:사용자 자신의 백그라운드 트래픽 수집과 분류
__0.10 다른 도구에서 수집된 추적 파일 열기
____실습 3: 네트워크 모니터 .cap 파일 열기
__도전 과제
1장. 기술: 와이어샤크 뷰와 설정 맞춤화
__1.1 패킷 목록 화면에 열 추가
____오른쪽 클릭 > Apply as Column(쉬운 방법)
____Edit > Preferences > Columns (어려운 방법)
____열의 숨김, 삭제, 재배열, 편집
____열 내용 정렬
____열 데이터 내보내기
____실습 4: 열에 HTTP 호스트 필드 추가
__1.2 와이어샤크 분석기 분석
____프레임 분석기
____이더넷 분석기 역할
____IPv4 분석기 역할
____TCP 분석기 역할
____HTTP 분석기 역할
__1.3 비표준 포트 번호를 사용하는 트래픽 분석
____비표준 포트를 사용하면 일어나는 일
____경험적 분석기가 작동하는 방식
____트래픽에 대해 수동으로 분석기 강제 적용
____애플리케이션 선호도 설정을 이용한 분석 조절 (가능하다면)
__1.4 특정 트래픽 유형을 디스플레이하는 방법 변경
____사용자 인터페이스 설정 지정
____캡처 설정 적용
____Filter Expression 버튼 지정
____이름 변환 설정 지정
____프로토콜과 애플리케이션 설정 지정
____실습 5: 핵심 와이어샤크 선호도(중요한 실습) 설정하기
__1.5 서로 다른 작업(프로파일)을 위해 와이어샤크 꾸미기
____프로파일의 기본 사항
____새로운 프로파일 생성
____실습 6: 디폴트 프로파일을 기반으로 신규 프로파일 생성
__1.6 핵심 와이어샤크 구성 파일 위치 알아내기
____글로벌 구성 디렉터리
____개인 구성(프로파일) 디렉터리
____실습 7: DNS/HTTP Errors 프로파일 불러오기
__1.7 Time 열을 구성해 지연 문제점 찾아내기
____경로 대기 시간 표시와 원인
____클라이언트 전달 지연 표시와 원인
____서버 전달 지연 표시와 원인
____Time 열 설정을 변경으로 전달 지연 문제점 검출
____새로운 TCP Delta 열로 전달 지연 문제점 탐지
____신경 쓰지 마라: 약간의 지연은 정상이다
____실습 8: 경로와 서버 전달 지연 문제에 집중하라
__도전 과제
2장. 기술: 최선의 수집 방법 결정과 수집 필터 적용
__2.1 브라우징이나 파일 다운로드가 늦는 문제를 해결하기 위한 최선의 수집 위치 확인
____이상적인 시작 포인트
____필요하다면 옮겨라
__2.2 이더넷 네트워크 트래픽 수집
__2.3 무선 네트워크 트래픽 수집
____본래의 WLAN 어댑터가 볼 수 있는 것은 무엇인가?
____완전한 WLAN을 보려면 AirPcap 어댑터를 사용하라
____WLAN/Loopback 가시성을 위해 Npcap 드라이버 사용
__2.4 동작 중인 인터페이스 파악
____어느 어댑터가 트래픽을 보는지 지정
____복수 어댑터 수집의 사용을 고려하라
__2.5 대량의 트래픽 처리
____많은 트래픽을 살펴봐야 하는 이유
____수집 필터를 사용하는 가장 큰 이유
____파일 집합으로 수집
____파일 집합에서 열고 이동
____다른 해결책을 고려하라: SteelCentral™ 패킷 분석기
____실습 9: 파일 집합으로 수집
__2.6 특수 수집 기술을 사용해 산발적인 문제 해결
____파일 집합과 링 버퍼 사용
____불평이 생기면 중단하라
____실습 10: 링 버퍼를 사용해 드라이브 공간을 절약하라
__2.7 작업해야 할 트래픽 총량을 줄여라
____와이어샤크가 감당하지 못할 때를 감지한다
____확장된 스위치가 감당하지 못할 때를 감지한다
____Capture Options 창에서 수집 필터 적용
__2.8 주소 기반의 트래픽 수집 (MAC/IP)
____특정 IP주소에서/로 오는 트래픽 수집
____IP 주소 범위에서/로 오는 트래픽 수집
____브로드캐스트 또는 멀티캐스트 트래픽 수집
____MAC 주소 기반의 트래픽 수집
____실습 11: 자신의 IP 주소에서/로 오는 트래픽만 수집
____실습 12: 자신을 제외한 모든 MAC 주소에서/로 오는 트래픽만 수집
__2.9 특정 애플리케이션에 대한 트래픽 수집
____이것은 포트 번호에 대한 모든 것이다
____포트 기반 수집 필터 결합
__2.10 특정 ICMP 트래픽 수집
____실습 13: DNS 수집 필터 생성과 저장 및 적용
__도전 과제
3장. 기술: 특정 트래픽을 위한 디스플레이 필터 적용
__3.1 적절한 디스플레이 필터 문법 사용
____가장 간단한 디스플레이 필터의 문법
____디스플레이 필터 오류 탐지 메커니즘 사용
____필드 이름을 알게 된다
____자동 완성 기능을 사용해 디스플레이 필터 구축
____디스플레이 필터와 연산자 비교
____표현식을 사용한 디스플레이 필터 구축
____실습 14: 자동 완성을 이용해 특정 HTTP 서버에 대한 트래픽 찾기
__3.2 디폴트 디스플레이 필터 편집과 사용
____실습 15: 새로운 필터를 위한 '표본'으로 디폴트 필터 사용
__3.3 HTTP 트래픽의 적절한 필터링
____TCP 포트 번호 기반으로 애플리케이션 필터 시험
____TCP 기반 애플리케이션 이름 필터를 사용할 때 조심하라
____실습 16: 정확한 방법으로 HTTP 트래픽 필터링
__3.4 dhcp 디스플레이 필터가 동작하지 않는 이유
__3.5 IP주소, 주소 범위, 서브넷 기반으로 디스플레이 필터 적용
____단순 IP 주소 호스트에게/부터의 트래픽 필터링
____주소 범위에게/부터의 트래픽 필터링
____IP 서브넷에서/으로부터 트래픽 필터링
____실습 17: 온라인 백업 서브넷에서/으로부터의 트래픽 필터링
__3.6 패킷 안에 있는 필드를 이용한 빠른 필터링
____빠르게 작업하기: 오른쪽 클릭 후 Apply as Filter를 사용한다
____오른쪽 클릭 후 Prepare a Filter로 만들어라
____'…' 필터 강화를 사용하려면 한 번 더 오른쪽 클릭한다
____실습 18: DNS Name Errors나 HTTP 404 Responses 필터링
__3.7 단일 TCP나 UDP 대화 필터링
____오른쪽 클릭으로 대화 필터링
____오른쪽 클릭으로 스트림 따라가기
____와이어샤크 통계에서 대화 필터링
____스트림 인덱스 필드를 기반으로 대화 필터링 TCP
____실습 19: 기동 시에 백그라운드 파일 전송 탐지
__3.8 다중 포함/배제 조건으로 디스플레이 필터 확장
____논리 연산자 사용
____ip.addr !\u003d 필터가 동작하지 않는이유
____!tcp.flags.syn\u003d\u003d1 필터가 동작하지 않는 이유
__3.9 괄호를 사용해 필터 의미 변경
____실습 20: 클라이언트로의 TCP 연결 시도 횟수 계산
__3.10 디스플레이 필터 영역이 황색인 이유
____적색 배경: 문법 검사 실패
____녹색 배경: 문법 검사 통과
____황색 배경: 문법 검사는 통과했지만 경고(!\u003d)가 있다
__3.11 추적 파일 안의 주제어로 필터링
____전체 프레임에서 단순 주제어 필터 안에 contains를 사용한다
____필드 기반의 단순 주제어 필터 안에 contains를 사용한다
____대문자 또는 소문자를 찾으려면 주제어 필터 안에 matches and (?i)를 사용한다
____복수 단어 검색을 위해 matches를 사용한다
____실험 21: 추적 파일 안의 주제어 집합을 찾는 필터
__3.12 디스플레이 필터에 와일드카드 사용
____'.' 로 정규 표현식 사용
____반복되는 와일드카드 문자 검색에서 변수 길이 설정
____실습 22: 단어 사이를 와일드카드로 필터링
__3.13 통신 지연에 집중하기 위한 필터 사용
____큰 델타 시간(frame.time_delta)으로 필터링
____큰 TCP 델타 시간(tcp.time_delta)으로 필터링
____실습 23: 디스플레이 필터를 프로파일로 가져오기
__3.14 핵심 디스플레이 필터를 버튼으로 변경
____필터 표현식 버튼 생성
____필터 표현식 버튼 편집, 재정렬, 삭제, 비활성화
____preferences 파일 안의 필터 표현식 영역 편집
____실습 24: HTTP 필터 표현식 버튼 생성과 불러오기
__도전 과제
4장. 기술: 컬러링과 관심 있는 패킷 내보내기
__4.1 적용된 컬러링 규칙 확인
____실습 25: 사용 중인 디스플레이 컬러링 규칙에 열 추가
__4.2 검사합 오류 컬러링 규칙 해제
____개별 컬러링 규칙 비활성화
____모든 패킷 컬러링 비활성화
__4.3 Highlight Delays에 컬러링 규칙 적용
____최초로 컬러링 규칙 생성
____컬러링 규칙 생성에 오른쪽 클릭 방법 사용
____실습 26: FTP 사용자 이름 패스워드 등을 하이라이트하기 위한 컬러링 규칙 설정
__4.4 단일 대화의 신속한 컬러링
____오른쪽 클릭으로 대화 임시 컬러링
____임시 컬러링 삭제
____실습 27: 임시 대화 컬러링 규칙 생성
__4.5 지능형 스크롤바 마스터
____지능형 스크롤바에서 수동으로 탐색
____지능형 스크롤바 메뉴 탐색
____실습 28: 문제점을 빨리 찾기 위한 지능형 스크롤바 이용
__4.6 관심 있는 패킷 내보내기
____실습 29: 단일 TCP 대화 내보내기
____4.7 패킷 상세 정보 내보내기
____패킷 분석 내보내기
____무엇을 내보낼지 지정하라
____텍스트 출력 예
____CSV 출력 예
____실습 30: 추적 파일에서 HTTP Host 필드 값 목록 내보내기
__도전 과제
5장 기술: 표와 그래프 작성과 해석
__5.1 네트워크에서 대화 중인 사람 찾기
____네트워크 대화 확인
____대화의 신속한 필터링
__5.2 최다 대화자 찾기
____가장 활동적인 대화를 찾기 위한 정렬
____가장 활발한 호스트를 찾기 위한 정렬
____실습 31: 가장 활동적인 TCP 대화 필터링
____실습 32: 글로벌 지도에 목표물을 표시하기 위한 GeoIP 설정
__5.3 네트워크상 보이는 애플리케이션 나열
____프로토콜 계층 구조 살펴보기
____오른쪽 클릭으로 나열된 프로토콜과 애플리케이션의 필터링과 컬러링
____의심되는 프로토콜, 애플리케이션 또는 '데이터' 찾기
____실습 33: 의심스런 프로토콜이나 애플리케이션 탐지
__5.4 그래프 응용과 호스트 대역폭 사용
____그래프화하기 전에 애플리케이션이나 호스트 트래픽 내보내기
____IO Graph에 ip.addr 디스플레이 필터 적용
____IO 그래프에 ip.src 디스플레이 필터 적용
____IO Graph에 tcp.port나 udp.port디스플레이 필터 적용
____실습 34: 서브넷상 트래픽과 다른 트래픽 비교
__5.5 네트워크상 오류 탐지 TCP
____상태 바의 Expert Infos 버튼 이용
____Expert의 심각도 수준 살펴보기
____TCP 분석 플래그 패킷 필터링
__5.6 Expert Information Errors의 의미
____패킷 손실, 복구 및 결함 추적 파일
____비동기 및 다중 경로 경보
____Keep-Alive 경보
____버퍼 혼잡 경보 수신
____TCP 연결 포트 재사용 경보
____라우터 문제 가능성 경보
____설정 오류나 ARP 포이즈닝 경보
____실습 35: 오버로드된 클라이언트 구별
__5.7 다양한 네트워크 오류 그래프
____모든 TCP 분석 플래그 패킷 그래프로 그리기(윈도우 업데이트 제외)
____TCP 분석 플래그 패킷 개별 유형 그래프
____실습 36: 파일 전송 문제 탐지와 그래프로 나타내기
__도전 과제
6장. 기술: 빠른 분석을 위한 트래픽 재조립
__6.1 웹 브라우징 세션 재조립
____Follow | TCP Stream 사용
____Stream에 Find, Save, Filter 사용
____실습 37: 재조립을 사용해서 웹사이트의 감춰진 HTTP 메시지 찾기
__6.2 FTP로 전송된 파일 재조립
____실습 38: FTP 파일 전송에서 파일 추출
__6.3 웹 브라우징 세션에서 전송된 HTTP 객체 내보내기
____TCP Preference 설정 확인
____추적 파일에 있는 모든 HTTP 객체 살펴보기
____실습 39: 웹 브라우징 세션에서 HTTP 객체 찾기
__도전 과제
7장. 기술: 추적 파일과 패킷에 주석 추가
__7.1 추적 파일에 주석 추가
__7.2 개별 패킷에 자신의 주석 추가
____주석에 .pcapng 형식 사용
____빠른 보기를 위한 Comment 열 추가
____실습 40: 악성 재지정 추적 파일 안의 분석 주의 읽기
__7.3 보고서로 패킷 주석 내보내기
____주석을 포함하고 있는 패킷 필터링
____패킷 해석을 평문으로 내보내기
____실습 41: 악성 재지정 패킷 주석 내보내기
__도전 과제
8장. 기술: 커맨드라인 도구로 트래픽 수집, 분리, 통합
__8.1 대규모 추적 파일을 파일 집합으로 분리
____자신의 경로에 와이어샤크 프로그램 디렉터리 추가
____Capinfos로 파일 크기와 패킷 번호를 얻기
____추적 파일당 패킷에 기반을 둔 파일 분리
____추적 파일당 초수에 근거한 파일 분리
____와이어샤크에서 파일 집합을 열고 작업
____실습 42: 파일 분리와 필터링된 파일 집합으로 작업
__8.2 여러 추적 파일 통합
____와이어샤크 프로그램 디렉터리가 경로에 존재함을 보증
____-w 매개변수로 Mergecap을 실행
____실습 43: 와일드카드를 이용한 파일 집합 통합
__8.3 커맨드라인에서 트래픽 수집
____Dumpcap인가 Tshark인가?
____Dumpcap으로 커맨드라인에서 수집
____Tshark로 커맨드라인에서 수집
____호스트 정보 저장과 기존 추적 파일로 작업
____실습 44: Tshark로 자동 정지가 설정된 파일 집합 수집
__8.4 커맨드라인 수집 과정에 수집 필터 사용
__8.5 커맨드라인 수집 과정에 디스플레이 필터 사용
____실습 45: Tshark로 HTTP GET 요청 추출
__8.6 Tshark로 특정 필드 값과 추적 파일의 통계 자료 내보내기
____필드 값 내보내기
____트래픽 통계 자료 내보내기
____HTTP 호스트 필드 값 내보내기
____실습 46: Tshark로 HTTP Host 이름과 IP 주소 추출
__8.7 와이어샤크와 네트워크 분석 계속해서 배우기
__도전 과제
부록 A 도전 과제 해답
부록 B 추적 파일 설명
네트워크 분석 용어 사전

