









출고예상일 안내
주문하신 상품이 한국에서 현지 배송을 위한 출고단계가 이루어질 것으로 예상되는 날짜입니다. 상품을 준비하는 과정에서 내부적인 사정으로 인해 출고예상일에 다소 오차가 생길 수 있습니다.
여러 상품(예약상품포함)을 함께 주문하신 경우 출고예상일이 가장 늦은 날짜에 맞춰 함께 배송됩니다.


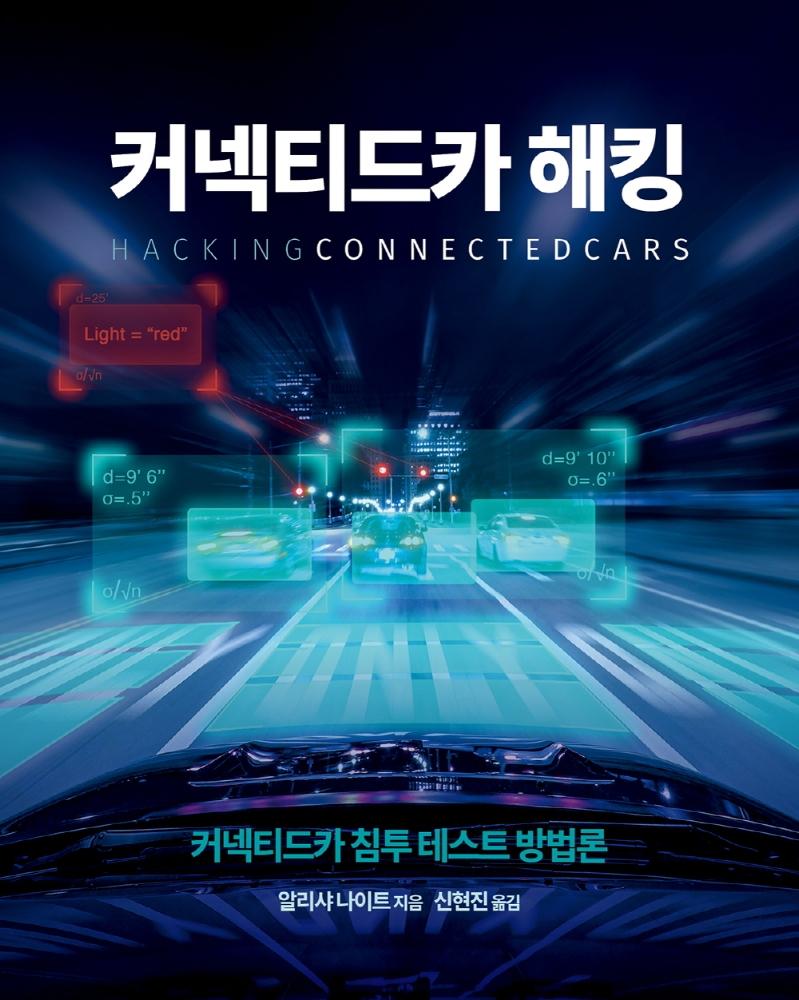





ISBN : 9791161756639 / 332쪽 / 631g / 188 x 235 (㎜)
이 상품에 궁금하신점이 있으세요? 1:1상담문의



아래의 도서와 구매하시면 이 도서들의 적립금을 즉시적용해 드립니다.
-

이와사키 히로마사
-

서길원, 김운호, 허상훈, 박재상, 박경규, 김종욱, 오윤우, 유지영
-
김현철, 신은경, 이민정, 박선우, 정기민, 곽소아, 정문수
-
- 15,120
- 31,500
- 21,420
- 20,700


출판사 리뷰
◈ 이 책의 대상 독자 ◈ 차량 메카트로닉스 분야에서 커넥티드카의 사이버 보안을 위해 요구되는 지식과 도구를 구축하길 원하는 사이버 보안 분야의 전문가, 침투 테스트와 차량 ECU의 위험 평가 수행을 위한 참조 가이드가 필요한 차량 메카트로닉스 전문가를 위해 쓰였다. 전통적인 네트워크 침투 테스트 경험이 없는 사람에게는 적합하지 않지만, 표면적인 수준에서 침투 테스트 방법론을 다룬다. 침투 테스트 경험이 없다면 차량 메카트로닉스와 차량 네트워킹을 추가적으로 학습하면서 보완하는 것이 좋다. ◈ 이 책의 구성 ◈ 1장, '사전 협의'에서는 일반적으로 프로젝트를 시작하기 앞서 업무를 준비하고자 이해관계자와 기타 프로젝트 관리 단계를 정의하고 업무 규정과 작업 범위가 명확히 정의됐음을 확인하는 사전 협의 행위를 다룬다. 2장, '정보 수집'에서는 엔지니어링 문서 수집 단계, 이해관계자와의 회의, 접근 권한이 있어야 하는 테스트 벤치의 시스템에 대한 모든 자료 및 접근 권한이 있는지 확인한다. 3장, '위협 모델링'에서는 다양한 위협 모델링 프레임워크와 침투 테스트 프로세스의 일부로 위협 모델링을 수행하는 방법을 다룬다. 4장, '취약점 분석'에서는 능동 및 수동 취약성 분석을 살펴보고 테스트 대상의 개별 부품 및 소프트웨어에 적용할 수 있는 CVE 문서 및 공급 업체 권고 사항을 검토한다. 5장, '익스플로잇'에서는 이전 단계에서 악용될 수 있는 취약성의 익스플로잇 단계를 다룬다. 6장, '포스트 익스플로잇'에서는 표적에 대한 진입 발판이 확보된 후 피봇팅(pivoting)과 이용할 수 있는 포스트 익스플로잇 단계에 대해 설명한다. 7장, '위험 관리'에서는 위험 관리 프로세스, 위험 평가를 수행할 때 다룰 다양한 프레임워크, 위험 처리에 포함할 여러 단계, 위험 평가 수행 시 위협 모델링에 대한 표면적 검토를 설명한다. 8장, '위험 평가 프레임워크'에서는 존재하는 다양한 위험 평가 방법론을 다룬다. 따라서 특정 업무에 가장 적합한 프레임워크와 사용에 가장 적합한 방법론을 결정할 수 있다. 9장, '자동차의 PKI'에서는 이전 침투 테스트에서 발견된 다양한 암호화 분석 공격 옵션 및 기타 취약점을 설명한다. 10장, '결과 보고'에서는 업무의 가장 중요한 단계를 다룬다. 보고서의 여러 내용을 자세히 설명하고 테스트 결과를 가장 잘 표현하는 방법을 설명한다.

-
- 저자 : 알리샤 나이트

1장. 사전 협의
__침투 테스트 수행 표준
__범위 정의
____아키텍처
____전체 공개
____배포 주기
____IP 주소
____소스 코드
____무선 네트워크
____시작 및 종료 날짜
____하드웨어 고유 일련 번호
__업무 규정
____타임라인
____테스트 위치
__작업 분할 구조도
__문서 수집 및 검토
____문서 사례
__프로젝트 관리
____콘셉트와 착수
____정의 및 계획
____착수 또는 실행
____성능/모니터링
____프로젝트 종료
__랩 구성
____필요한 하드웨어 및 소프트웨어
____노트북 설정
____Rogue BTS 옵션 1: OsmocomBB
____Rogue BTS 옵션 2: BladeRF + YateBTS
____WiFi Pineapple Tetra 설정하기
__요약
2장. 정보 수집
__자산 목록
__정찰
____수동형 정찰
____능동형 정찰
__요약
3장. 위협 모델링
__STRIDE 모델
STRIDE를 사용한 위협 모델링
__VAST
__PASTA
____1단계: 비즈니스 및 보안 목표 정의
____2단계: 기술 범위 정의
____3단계: 애플리케이션 세분화
____4단계: 위협 요소 식별
____5단계: 취약점 식별
____6단계: 익스플로잇 목록화
____7단계: 위험 및 영향 분석 수행
__요약
4장. 취약점 분석
__수동 및 능동적인 분석
____WiFi
____Bluetooth
__요약
5장. 익스플로잇
__가짜 BTS 만들기
____PC 내 네트워크 구성
____가짜 BTS를 온라인 상태로 만들기
__TCU 공격
____TCU의 MSISDN을 알고 있는 경우
____TCU의 IMSI를 알고 있는 경우
____TCU의 IMSI 또는 MSISDN을 모를 때
__암호 분석
____암호화 키
____위장 공격
__요약
6장. 포스트 익스플로잇
__지속적인 액세스
____리버스 쉘 생성
____리눅스 시스템
____시스템 내 백도어 설치
__네트워크 스니핑
__인프라 분석
____네트워크 인터페이스 검사
____ARP 캐시 검사
____DNS 검사
____라우팅 테이블 검사
____서비스 식별
____퍼징
__파일시스템 분석
____커맨드-라인 기록
____코어 덤프 파일
____디버그 로그 파일
____인증 정보 및 인증서
__무선 업데이트
__요약
7장. 위험 관리
__프레임워크
__리스크 관리 프로그램 수립
____SAE J3061
____ISO/SAE AWI 21434
____HEAVENS
__위협 모델링
____STRIDE
____PASTA
____TRIKE
__요약
8장. 위험평가 프레임워크
__HEAVENS
____위협 수준 결정
____영향도 결정
____보안 수준 결정
__EVITA
____공격 가능성 계산
__요약
9장. 차량 내 PKI
__VANET
____온보드 장치
____도로변 장치
____VANET의 PKI
____VANET의 애플리케이션
____VANET 공격 벡터
__802.11p 증가
____주파수 및 채널
__암호화
____공개 키 인프라
____V2X PKI
____IEEE 미국 표준
__인증서 보안
____하드웨어 보안 모듈(HSM)
____신뢰할 수 있는 플랫폼 모듈(TPM)
____인증서 고정(Certificate Pinning)
__PKI 구현 실패
__요약
10장. 결과 보고
__침투 테스트 보고서
____요약 페이지
____핵심 요약
____범위
____방법론
____제한 사항
____설명
____사용된 도구
____위험 등급
____발견 사항
____개선사항
____보고서 개요
__위험 평가 보고서
____소개
____참고문헌
____기능 설명
____헤드 유닛
____시스템 인터페이스
____위협 모델
____위협 분석
____영향 평가
____위험 평가
____보안 통제 평가
__위험 평가 표의 예
__요약

