스크랩

구간

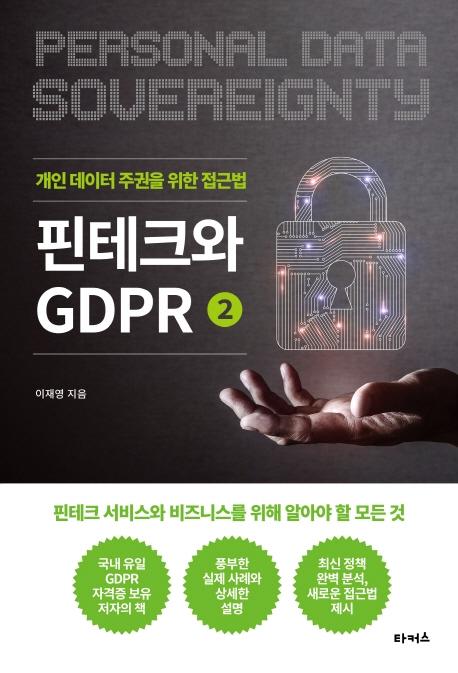
핀테크와 GDPR 2 개인 데이터 주권을 위한 접근법

이재영 저 | 타커스 | 2020년 02월

북트리

정가
$38.00
판매가
$20.90 (45%↓) 최저가 보상
적립금
$0.42 (2%P)
출고예상일
2026년 10월 09일 수령예상일 안내
북카트 담기 바로구매하기 위시리스트담기

평점 -  ·  리뷰 0

리뷰 쓰기

ISBN : 9788998658649 / 324쪽 152 x 223 (㎜)

이 상품에 궁금하신점이 있으세요? 1:1상담문의

추천inside
Adobe Flash Player 가져오기

이 분야의 베스트셀러

아래의 도서와 구매하시면 이 도서들의 적립금을 즉시적용해 드립니다.

책 소개

출판사 리뷰

1권 『핀테크와 GDPR ① ― 핀테크를 위한 개인정보 보호』 1권에서는 핀테크 서비스를 제공할 때 고려해야 할 개인정보 보호 이슈를 다룬다. 일반적으로 핀테크는 혁신성과 사람에 대한 통찰을 바탕으로 새로운 서비스와 가치를 추구하는 분야인데, 바로 이 지점에서 개인정보 보호라는 가치와 상충하기 쉽다. 예를 들어, 빅데이터나 머신 러닝을 통해 사용자에 대한 프로파일링 수준을 높이고, 이를 다시 마케팅에 활용하는 과정에서 개인정보 보호라는 가치와 기업의 편익이라는 가치가 서로 부딪히게 된다. 이러한 가치 충돌이 발생하기 쉬운 핀테크 서비스의 특성상 반드시 이해하고 고려해야 할 요소들이 무엇인지 책에서 다룬다. 에서는 핀테크의 개요와 해외 서비스 사례를 살펴보고, 주요 핀테크 기술을 활용하는 과정에서 왜 보안 및 개인정보 보호 이슈가 중요한지 설명한다. 특히 핀테크 서비스를 주요 ‘적용 기술별’로 나누어 소개하고, 대표적인 글로벌 기업들도 함께 소개한다. 에서는 개인정보 보호 관련 이슈를 법적으로 제도화하여 실질적인 글로벌 개인정보 보호법이 된 EU의 GDPR을 소개한다. 2차 세계대전 이후 제정된 인권법에 근원을 둔 GDPR의 기원, 역사적 배경, 국내 독자에게 다소 생소한 EU의 개인정보 보호 관련 기구와 입법 체계까지 상세히 다룬다. 에서는 GDPR에서 가장 기본이 되는 데이터 보호의 개념, 범위 및 규정을 설명한다. 개인 데이터의 정의부터 GDPR의 적용되는 지리적?물적 범위와 개인 데이터를 처리하는 원칙을 다룬다. 2권 『핀테크와 GDPR ② ― 개인 데이터 주권을 위한 접근법』 2권에서는 1권에 이어 GDPR의 상세 규정과 사례를 다루며, 핀테크 개인정보 보호를 위한 새로운 접근법까지 제시한다. 1권이 핀테크 기술 및 서비스들을 소개하면서 고려해야 할 개인정보 이슈를 설명하기 위해 GDPR을 간략히 살펴보았다면, 2권은 세부 규정을 근거로 하나하나 풀이한다. 에서는 GDPR에서 규정하는 개인 데이터 보호와 관련한 각 주체의 권리와 의무를 다룬다. 서비스 제공자에게 적용되는 정보 제공의 의무와 책임성 요구사항은 물론, 데이터 주체로서의 개인이 가지는 권리를 상세히 설명한다. 에서는 이러한 권리 보장과 의무 수행을 위해 개인 데이터를 처리할 때 취해야 할 조치를 살펴본다. 특히 GDPR의 글로벌 개인정보 보호의 기준점이 된 국제 데이터 이전 시나리오를 상세히 소개하며 개인 데이터의 보안에 관해서도 설명한다. 또 GDPR 규정 전반에 대한 감독과 집행에 대해 거버넌스 측면에서 상세히 설명한다. 에서는 1, 2권에 걸쳐 설명한 GDPR의 기본 내용 외에 특수한 상황에서의 적용 사례를 소개한다. 예를 들어, 고용관계, 감시활동, 그리고 아웃소싱 상황에서 일반론적인 GDPR과 달리 특수하게 고려해야 할 사항들을 다룬다. 에서는 지속적으로 발전하는 인터넷 및 커뮤니케이션 기술을 활용할 때 고려해야 할 개인정보 이슈들을 다룬다. 특히 기업이 고객 커뮤니케이션의 일환으로 다이렉트 마케팅을 수행할 때 개인정보 처리와 실질적인 커뮤니케이션을 어떻게 구별해야 하는지 설명하며, 궁극적으로 개인의 권리와 기업의 활동이 균형을 이루기 위한 새로운 접근법까지 제시한다.

저자 소개

  • 저자 : 이재영
저자 : 이재영
서울대학교 전기공학부를 졸업한 뒤 병역특례 기간 동안 삼보정보통신(삼보컴퓨터 자회사)에서 유선통신 분야 기술 기획을 담당했고, 국내 최초로 PON(Passive Optical Network) 기술을 이용한 상용 서비스를 구축했다. 이후 모바일 분야로 옮겨 GSM 프로토콜 스택 및 모바일 단말 소프트웨어 플랫폼을 제공하는 영국 회사 TTPCom에서 휴대폰 하드웨어 및 소프트웨어 개발 프로젝트를 총괄했다. TTPCom이 모토로라에 M&A된 이후에는 책임연구원으로 국내향 피처폰 및 스마트폰 소프트웨어 개발 프로젝트에 참여했고, 모토로라가 구글에 M&A된 이후에는 미주향 안드로이드 스마트폰의 디바이스 드라이버 및 OS 업그레이드 프로젝트에 참여했다.
이후 삼성전자로 옮겨 무선사업부 개발실 수석연구원으로 소프트웨어 보안 및 개인정보 보호 업무를 담당했고, 사내 벤처 프로그램인 C-Lab의 크리에이티브 리더로 1년여간 활동했다.
국제공인 GDPR 개인정보보호전문가(CIPP/E), 국제공인 보안전문가(CISSP), 국제공인 윤리적 해커(CEH) 등 보안 및 개인정보 관련 다수의 국제공인 자격과 재무설계사(AFPK?) 등 다양한 자격을 보유하고 있다.
(ISC)² 주관 해외 보안학회에서 개인정보 보호를 위한 새로운 화두를 던지는 발표로 주목 받았고, 방송통신위원회 주최 개인정보 비식별 대회 우수상, 과학기술정보통신부 주최 마이데이터 해커톤 최우수상 등 다수의 수상 이력을 갖고 있다. 2019년 마이데이터 컨퍼런스에서 기업이 안전하게 개인 데이터를 활용할 수 있도록 모바일 단말에서 동작하는 On-Device 마이데이터 플랫폼을 제안했다.
개인 데이터 이용 메커니즘의 패러다임을 바꾸는 데 관심이 많고, 현재 한양대학교 블록체인융합학과에서 블록체인 기반 개인정보 플랫폼을 연구하고 있다.

목차

Part 1. GDPR의 데이터 보호 관련 권리와 의무
1장 정보 제공 의무
2장 데이터 주체의 권리
3장 책임성 요구 사항

Part 2. GDPR의 데이터 처리 및 보호 관련 조치
4장 국제 데이터 이전
5장 개인 데이터의 보안
6장 감독 및 집행

Part 3. GDPR 적용 기타 사례
7장 고용관계
8장 감시활동
9장 아웃소싱

Part 4. 핀테크를 위한 개인정보 보호
10장 인터넷 기술 및 커뮤니케이션
11장 다이렉트 마케팅
12장 개인 데이터 주권 회복을 위한 새로운 접근

top