









출고예상일 안내
주문하신 상품이 한국에서 현지 배송을 위한 출고단계가 이루어질 것으로 예상되는 날짜입니다. 상품을 준비하는 과정에서 내부적인 사정으로 인해 출고예상일에 다소 오차가 생길 수 있습니다.
여러 상품(예약상품포함)을 함께 주문하신 경우 출고예상일이 가장 늦은 날짜에 맞춰 함께 배송됩니다.


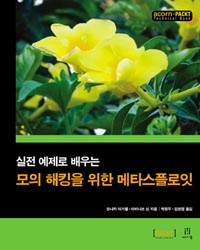
모의 해킹을 위한 메타스플로잇 실전 예제로 배우는
원제 : Metasploit Penetration Testing Cookbook, Seco
모니카 아가왈, 아비나브 싱 저 | 박정우, 김창엽 역 | 에이콘출판 | 2014년 09월





ISBN : 9788960776074 / 440쪽 188 x 235 (㎜)
이 상품에 궁금하신점이 있으세요? 1:1상담문의



아래의 도서와 구매하시면 이 도서들의 적립금을 즉시적용해 드립니다.
-

클리커, 강민혁
-
이지영
-
제임스 러브록
-
칼릭스(손윤석)
- 23,400
- 27,000
- 18,900
- 19,800


출판사 리뷰
출판사 서평 ★ 요약 ★ 메타스플로잇(Metasploit)은 실무 보안 침투 테스트에 널리 사용되는 도구로서, 이 책은 독자가 예제를 쉽게 따라 하면서 메타스플로잇의 다양한 기능을 접해볼 수 있도록 구성했다. 정보 수집과 포트 스캐닝, 취약점 공격 과정, APT 공격에 자주 사용되는 클라이언트 측 공격 방법 등에 대해 다양한 시나리오를 다루며, 특히 최근 새로운 보안 이슈로 대두된 무선 네트워크 침투 테스트, VoIP 침투 테스트, 클라우드 환경에서의 침투 테스트에 관한 내용도 추가됐다. 쉽게 따라 할 수 있는 예제로 구성된 입문서로서, ... ★ 요약 ★ 메타스플로잇(Metasploit)은 실무 보안 침투 테스트에 널리 사용되는 도구로서, 이 책은 독자가 예제를 쉽게 따라 하면서 메타스플로잇의 다양한 기능을 접해볼 수 있도록 구성했다. 정보 수집과 포트 스캐닝, 취약점 공격 과정, APT 공격에 자주 사용되는 클라이언트 측 공격 방법 등에 대해 다양한 시나리오를 다루며, 특히 최근 새로운 보안 이슈로 대두된 무선 네트워크 침투 테스트, VoIP 침투 테스트, 클라우드 환경에서의 침투 테스트에 관한 내용도 추가됐다. 쉽게 따라 할 수 있는 예제로 구성된 입문서로서, 처음 메타스플로잇을 배우고자 하는 독자에게 큰 도움이 되며, 전문가에겐 좋은 족집게 가이드다. ★ 이 책에서 다루는 내용 ★ ■ 메타스플로잇과 가상 머신을 활용한 완벽한 침투 테스팅 환경 구축 ■ 루비(Ruby)로 미터프리터(Meterpreter) 스크립트 작성과 분석 ■ 정보 수집, 취약점 진단, 공격과 권한 상승을 포함한 VoIP, WLAN, 클라우드에서 침투 테스팅 시작부터 끝까지 학습 ■ 메타스플로잇을 이용한 안티바이러스 우회 기법 ■ 모든 환경의 주요 취약점을 이해하고 위협을 다루는 방법 학습 ■ BBQSQL로 작업 ★ 이 책의 대상 독자 ★ 이 책은 특정 운영체제에 국한되지 않고 침투 기술뿐만 아니라 프레임워크에 전문 지식을 갖고자 하는 메타스플로잇의 새로운 사용자와 전문적인 침투 테스터를 대상으로 한다. 단, 스캐닝, 공격 기법, 루비 언어에 대한 기본 지식이 필요하다. ★ 이 책의 구성 ★ 1장, ‘보안 전문가를 위한 메타스플로잇 간단 팁’에서는 윈도우에서 메타스플로잇 설정, 우분투에서 메타스플로잇 설정, 백트랙 5 R3로 메타스플로잇 설치, VMware를 이용한 침투 테스팅 환경 설정, SSH 연결을 이용하는 가상머신에서 메타스플로잇 환경 설정, 백트랙 5 R3에서 PostgreSQL 설치와 설정, 침투 테스팅 결과를 저장할 때 데이터베이스를 이용하고 BBQSQL로 작업하는 간단한 방법을 알아본다. 2장, ‘정보 수집과 스캐닝’에서는 초판의 내용과 더불어 분산된 환경에서 포트스캐닝을 다룬다. SMB, SSH, FTP, SNMP 스위핑 등의 다양한 스캐닝 기법도 설명한다. 3장, ‘운영체제 기반 취약점 확인과 공격 기법’에서는 XP, 우분투, 굉장히 매력적인 윈도우 8 같은 운영체제에서 공격 코드를 사용하는 간단 팁을 다룬다. 이외 윈도우 DLL 인젝션 취약점도 알아본다. 4장, ‘클라이언트 대상 공격 기법과 백신 우회 기법’에서는 인터넷 익스플로러, 어도비 리더, 플래시 플레이어, 마이크로소프트 워드와 관련된 최신 취약점을 자세히 설명한다. 또한 msfencoder로 은닉된 페이로드는 더 이상 AV를 피할 수 없기 때문에 msfencoder보다 좋은 시린지(syringe)라는 툴을 이용해 탐지율을 낮춰본다. 5장, ‘침투 테스팅용 모듈 관리’에서는 스캐너 보조 모듈 사용, 보조 관리자모듈, SQL 인젝션과 DoS 공격 모듈, 사후 공격 모듈처럼 침투 테스팅을 위한 모듈로 작업해보고, 이런 모듈을 설치하는 방법을 다루고, 현재 모듈을 분석하고 자신만의 사후 공격을 만들어본다. 6장, ‘공격 코드 탐구’에서는 공격 코드를 변형해 모듈에 적용하고, 마지막에는 자신만의 퍼저(fuzzer)를 작성해본다. 7장, ‘VoIP 침투 테스팅’에서는 VoIP 토폴로지와 VoIP 침투 테스팅을 자세히 다룬다. VLAN 호핑, VoIP 맥 스푸핑, 위장 공격, DoS 공격을 이용한 공격 등을 한 단계씩 다루며, 과정을 자세히 설명한다. 8장, ‘무선 네트워크 침투 테스팅’에서는 환경설정 방법과 Fern 와이파이 크래커 실행, tcpdump로 인터페이스 스니핑, Fern 와이파이 크래커로 WEP와 WPA 크랙킹, 맥 주소를 통한 세션 하이재킹, 공격 대상의 위치 정보 확인, 워 드라이빙, 이블 트윈 공격, 카르메타스플로잇(Karmetasploit)을 다룬다. 9장, ‘SET: 소셜 엔지니어 툴킷’에서는 사람들이 원치 않는 어떤 행위를 하도록 조작하는 사회공학 기법과 SET의 사용법을 설명한다. 사이버 기반 사회 공학적으로 조작된 시나리오는 중요한 정보를 훔치거나 악의적인 행위를 하도록 사람들을 함정에 빠트리기 위해 고안된 것이다. 소프트웨어나 운영체제에 공격 코드와 취약점이 있는 것처럼 SET는 보안 의식을 깨버리기 때문에 인간을 대상으로 한 일반적인 공격이라고 할 수 있다. 10장, ‘미터프리터 활용’에서는 미터프리터와 관련된 모든 명령을 다룬다. 미터프리터의 힘을 빌려 원격 머신에서 사용자 이름과 암호가 저장된 트래픽을 살펴본다. 또한 토큰 위장과 WinAPI 조작, ESPIA 사용, 익명 공격, VNC서버 원격 인젝션, 취약한 PHP 애플리케이션 공격을 다룬다. 부록, ‘클라우드 기반 침투 테스팅’에서는 네트워크를 통한 분산 컴퓨팅처럼 클라우드 컴퓨팅과, 머신에 많이 접속하는 프로그램을 실행하는 방법을 설명한다. 또한 클라우드에서 침투 테스팅과 hackerserver.com을 가진 클라우드에 어떻게 침투 테스트를 하는지 설명한다. ★ 저자 서문 ★ 백트랙 5 R3를 이용해 다양한 플랫폼(무선 네트워크와 VoIP 포함)에서 침투 테스트하는 다양한 방법을 다룬다. 공격 대상의 정보를 수집하는 기초부터 시작해 자신만의 프레임워크와 모듈을 만드는 스크립트와 같은 진보된 주제도 다룬다. 운영체제 기반 침투 테스팅 기술을 자세히 알아본 후 클라이언트기반 공격 방법으로 넘어간다. 사후 공격 단계에서 VoIP, 무선 네트워크, 클라우드 컴퓨팅, 미터프리터, 안티바이러스 우회, 루비 궁금증, 공격 코드 설정, 프레임워크에 공격 코드 적용, 그리고 침투 테스팅을 다룬다. 또한 이 책을 통해 독자가 해커의 관점에서 생각하며, 공격 대상 네트워크에서 취약점을 찾고 메타스플로잇의 힘을 빌려 시스템을 장악하도록 도와준다. 따라서 침투 테스팅 실력을 한층 높여 줄 수 있다. 그리고 토큰 위장, WinAPI 조작, ESPIA, 익명 공격, VNC 서버 원격 공격 코드 삽입, 취약한 PHP 애플리케이션 공격 등에 진화된 미터프리터를 사용하는 방법을 다룬다. 메타스플로잇과 가상머신을 이용한 침투 테스팅 환경을 구축하고, 루비로 미터프리터 스크립트를 만들고 분석하며, 정보 수집, 취약점 진단, 공격과 권한 상승 등 VoIP, WLAN, 클라우드에서의 침투 테스팅 시작부터 끝까지 학습하는 데 도움이 된다. 또한 취약점과 코드를 자세히 분석해보면서 클라이언트 대상 공격 기법에 관련된 침투 테스팅에 익숙해질 수 있다. ★ 옮긴이의 말 ★ 최근 몇 년 동안 해킹에 의한 침해 사고로 인해 개인 정보 유출이 사회적 문제점으로 대두되고 있다. 침투 테스트(모의 해킹)란 보안 위협이 되는 취약점을 확인하기 위해 악의적인 해커가 하는 방식과 동일하게, 자신의 회사나 고객사의 IT 시스템을 공격하는 것이다. 이 과정에서 가장 많이 사용되는 도구가 메타스플로잇이며, 초보자부터 능숙한 전문가까지 두루 사용한다. 메타스플로잇은 2003년에 HD 무어(Moore)가 개발했고, 최초에는 펄(Perl)로 작성됐다가 현재는 루비(Ruby) 언어로 변경됐다. 그리고 2009년에 통합 취약점 관리 솔루션을 제공하는 래피드세븐(Rapid7)에 인수됐다. 이 도구는 공격에 사용되는 취약점, 필요한 환경설정 값, 실행할 페이로드 변경이 용이하기 때문에 침투 테스터에게 매우 유연한 환경을 제공한다. 이 책의 원제는 『Metasploit Penetration Testing Co

-
- 저자 : 모니카 아가왈, 아비나브 싱

-
- 역자 : 박정우, 김창엽

★ 저자 서문 ★
백트랙 5 R3를 이용해 다양한 플랫폼(무선 네트워크와 VoIP 포함)에서 침투 테스트하는 다양한 방법을 다룬다. 공격 대상의 정보를 수집하는 기초부터 시작해 자신만의 프레임워크와 모듈을 만드는 스크립트와 같은 진보된 주제도 다룬다.
운영체제 기반 침투 테스팅 기술을 자세히 알아본 후 클라이언트기반 공격 방법으로 넘어간다. 사후 공격 단계에서 VoIP, 무선 네트워크, 클라우드 컴퓨팅, 미터프리터, 안티바이러스 우회, 루비 궁금증, 공격 코드 설정, 프레임워크에 공격 코드 적용, 그리고 침투 테스팅을 다룬다. 또한 이 책을 통해 독자가 해커의 관점에서 생각하며, 공격 대상 네트워크에서 취약점을 찾고 메타스플로잇의 힘을 빌려 시스템을 장악하도록 도와준다.
따라서 침투 테스팅 실력을 한층 높여 줄 수 있다. 그리고 토큰 위장, WinAPI 조작, ESPIA, 익명 공격, VNC 서버 원격 공격 코드 삽입, 취약한 PHP 애플리케이션 공격 등에 진화된 미터프리터를 사용하는 방법을 다룬다.
메타스플로잇과 가상머신을 이용한 침투 테스팅 환경을 구축하고, 루비로 미터프리터 스크립트를 만들고 분석하며, 정보 수집, 취약점 진단, 공격과 권한 상승 등 VoIP, WLAN, 클라우드에서의 침투 테스팅 시작부터 끝까지 학습하는 데 도움이 된다. 또한 취약점과 코드를 자세히 분석해보면서 클라이언트 대상 공격 기법에 관련된 침투 테스팅에 익숙해질 수 있다.

목차
1장 보안 전문가를 위한 메타스플로잇 간단 팁
__소개
__윈도우에서 메타스플로잇 설정
__우분투에서 메타스플로잇 설정
__백트랙 5 R3로 메타스플로잇 설치
__VMware를 이용한 침투 테스팅 환경설정
__인터페이스 소개: 메타스플로잇의 ‘Hello World’
__백트랙 5 R3에서 PostgreSQL 설치와 설정
__침투 테스팅 결과를 저장하기 위한 데이터베이스 사용
__BBQSQL로 작업
2장 정보 수집과 스캐닝
__소개
__소극적 정보 수집
__포트 스캐닝: 엔맵
__포트 스캐닝: 디엔맵
__스캐닝에 사용할 보조 모듈 소개
__보조 모듈로 특정 서비스 스캐닝
__SMB 인증 스캐너 keimpx
__SSH 버전 스캐너로 SSH 버전 탐지
__FTP 스캐닝
__SNMP 스위핑
__네서스를 이용한 취약점 스캐닝
__넥스포즈를 이용한 스캐닝
__취약점 스캐너 오픈바스
__Dradis 프레임워크를 통한 정보 공유
3장 운영체제 기반 취약점 확인과 공격 기법
__소개
__공격 코드 사용을 위한 간단 팁
__윈도우 XP SP2에서 침투 테스팅
__원격 접근을 위한 셸 연결
__윈도우 2003 서버 침투 테스트
__윈도우 7과 서버 2008 R2 SMB 클라이언트 무한 루프
__윈도우 8에서 침투 테스팅
__리눅스(우분투) 공격
__윈도우 DLL 인젝션 이해
4장 사용자 대상 공격 기법과 백신 우회 기법
__소개
__인터넷 익스플로러의 안전하지 않은 스크립팅 옵션: 잘못된 설정으로 인한 취약점
__인터넷 익스플로러 CSS 재귀 호출 메모리 충돌
__인터넷 익스플로러 execCommand Use-After-Free 취약점
__마이크로소프트 워드 RTF 스택 버퍼 오버플로우
__어도비 플래시 플레이어 ‘newfunction’ 유효하지 않은 포인터 사용
__어도비 리더 util.printf() 버퍼 오버플로우
__어도비 리더 U3D 메모리 충돌
__msfpayload에서 바이너리와 셸 코드 생성
__msfencode를 이용한 사용자 백신 우회
__killav.rb 스크립트로 백신 프로그램 무력화
__killav.rb 스크립트 상세히 살펴보기
__명령으로 백신 서비스 내리기
__시린지 도구 이용
5장 침투 테스트용 모듈 관리
__소개
__스캐너 보조 모듈 관리
__보조 관리자 모듈 사용
__SQL 인젝션과 DOS 공격 모듈
__사후 공격 모듈
__모듈 작성 기초
__기존 모듈 분석
__자신만의 사후 공격 모듈 작성
6장 공격 코드 탐구
__소개
__모듈 구조 이해
__msfvenom 관리
__공격 코드를 메타스플로잇 모듈로 변환
__새 공격 모듈 가져오기와 테스트
__메타스플로잇을 이용한 퍼징 기법
__간단한 파일질라 FTP 퍼징 도구 작성
7장 VoIP 침투 테스팅
__소개
__스캐닝과 정보 수집 단계
__패스워드 수집
__VLAN 호핑
__VoIP 맥 스푸핑
__위장 공격
__DoS 공격
8장 무선 네트워크 침투 테스팅
__소개
__Fern WiFi Cracker 설치와 운영
__Tcpdump를 이용한 인터페이스 스니핑
__Fern WiFi Cracker를 이용한 WEP와 WPA 크랙
__MAC 주소를 통한 세션 가로채기
__공격 대상의 지리적 위치 확인
__이블 트윈 공격 이해
__카르메타스플로잇 설정
9장 SET: 소셜 엔지니어 툴킷
__소개
__소셜 엔지니어 툴킷(SET) 소개
__SET 설정 파일 관리
__스피어 피싱 공격 방법
__웹사이트 공격 방법
__다중 웹 공격 방법
__감염 미디어 제작
10장 미터프리터 활용
__소개
__미터프리터 시스템 명령
__미터프리터 파일 시스템 명령
__미터프리터 네트워크 명령
__권한 상승과 프로세스 이동
__다중 통신 채널 설정
__미터프리터 안티 포렌식: timestomp
__getdesktop과 키 스니핑
__스크래퍼 미터프리터 스크립트 사용
__패스 더 해시
__백도어로 연결 유지
__미터프리터를 사용한 피보팅
__미터프리터를 사용한 포트 포워딩
__미터프리터 API와 믹스인
__레일건: 루비를 무기로
__레일건에 DLL과 함수 정의 추가
__윈도우 방화벽 해제 미터프리터 스크립트 작성
__기존 미터프리터 스크립트 분석
__원격으로 VNC 서버 주입
__취약한 PHP 애플리케이션 공격
__미터프리터를 사용한 Incognito 공격
부록 클라우드 기반 침투 테스팅
__소개
__클라우드 기반 침투 테스팅
__hackaserver.com를 이용한 클라우드 기반 침투 테스팅

