









출고예상일 안내
주문하신 상품이 한국에서 현지 배송을 위한 출고단계가 이루어질 것으로 예상되는 날짜입니다. 상품을 준비하는 과정에서 내부적인 사정으로 인해 출고예상일에 다소 오차가 생길 수 있습니다.
여러 상품(예약상품포함)을 함께 주문하신 경우 출고예상일이 가장 늦은 날짜에 맞춰 함께 배송됩니다.


Cuckoo 샌드박스를 활용한 악성코드 분석 - acorn+PACKT
원제 : Cuckoo Malware Analysis
디지트 오크타비안토, 이크발 무하르디안토 저 | 김예솔 역 | 에이콘출판 | 2014년 06월
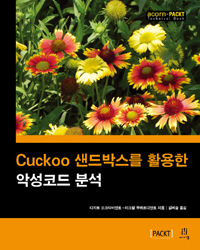





ISBN : 9788960775688 / 168쪽 188 x 235 (㎜)
이 상품에 궁금하신점이 있으세요? 1:1상담문의



아래의 도서와 구매하시면 이 도서들의 적립금을 즉시적용해 드립니다.
-

클리커, 강민혁
-
-
제임스 러브록
-

서길원, 김운호, 허상훈, 박재상, 박경규, 김종욱, 오윤우, 유지영
- 23,400
- 17,550
- 18,900
- 31,500



출판사 리뷰
출판사 서평 ★ 요약 ★ 이 책은 악성코드 분석가가 가장 많이 사용하는 악성 코드 분석 시스템으로 쿠쿠 샌드박스(Cuckoo Sandbox)에 대한 자세한 설명과 악성코드를 자동으로 분석하기 위한 환경 구성을 다룬다. 또한 Volatility 도구를 이용한 메모리 포렌식과 분석에 대한 팁을 제공한다. 아울러 쿠쿠 샌드박스와 함께 Yara, Cuckooforcanari, CuckooMX, Radware, Bokken 같은 도구를 활용하여 APT 공격을 좀 더 쉽고 효율적으로 분석 할 수 있게 도와주는 실습 가이드다. ★ 이 책에서 다루... ★ 요약 ★ 이 책은 악성코드 분석가가 가장 많이 사용하는 악성 코드 분석 시스템으로 쿠쿠 샌드박스(Cuckoo Sandbox)에 대한 자세한 설명과 악성코드를 자동으로 분석하기 위한 환경 구성을 다룬다. 또한 Volatility 도구를 이용한 메모리 포렌식과 분석에 대한 팁을 제공한다. 아울러 쿠쿠 샌드박스와 함께 Yara, Cuckooforcanari, CuckooMX, Radware, Bokken 같은 도구를 활용하여 APT 공격을 좀 더 쉽고 효율적으로 분석 할 수 있게 도와주는 실습 가이드다. ★ 이 책에서 다루는 내용 ★ ■ ?쿠쿠 샌드박스를 이용한 악성코드 자동 분석하기 ■ ?쿠쿠 샌드박스로 악성코드 샘플 분석하기 ■ ?쿠쿠 샌드박스의 결과 해석하기 ■ ?쿠쿠 샌드박스 표준 양식의 결과 보고서 ■ ?악성코드 분석 결과를 최대한 얻을 수 있는 팁과 트릭 배우기 ■ ?메모리 덤프 기능을 이용한 메모리 포렌식 이해하기 ■ ?이메일 첨부파일 자동 스캔하기 ■ ?침해 대응과 예방하기 ★ 이 책의 대상 독자 ★ 프로그래밍과 네트워킹, 디스어셈블링, 포렌식, 가상화를 이용하여 악성코드를 분석하기 원하는 모든 사람에게 추천한다. 이 책은 쿠쿠 샌드박스를 시작하는 데 도움이 되며 악성코드를 좀 더 효율적이고 효과적으로 분석할 수 있게 해줄 것이다. ★ 이 책의 구성 ★ 1장, 쿠쿠 샌드박스를 이용한 악성코드 자동 분석 시작: 쿠쿠 샌드박스의 기본 설치 방법과 악성코드 분석을 위한 안전한 환경을 준비하는 방법과 쿠쿠 샌드박스 설치 후의 문제를 해결하는 방법에 대한 기본적인 샌드박스 이론을 다룬다. 2장, 쿠쿠 샌드박스를 이용한 악성코드 샘플 분석: 쿠쿠 샌드박스의 기능과 활용법, 악의적인 PDF 파일 샘플이나 URL을 분석하는 방법, 쿠쿠 샌드박스와 Volatility를 이용한 기본적인 메모리 포렌식 분석을 다룬다. 3장, 쿠쿠 샌드박스 결과 분석: 쿠쿠 샌드박스의 결과를 분석하는 방법과 포렌식 과정에서 메모리 덤프 분석을 위한 기능 시연, Volatility와 Yara, 와이어샤크, Radare, Bokken 같은 도구를 활용해 APT 공격 샘플을 분석하는 방법을 다룬다. 3장에서는 사용자들이 쿠쿠 샌드박스의 결과를 좀 더 쉽고 명확하게 분석할 수 있게 도운다. 4장, 쿠쿠 샌드박스 보고서: 쿠쿠 샌드박스 보고서 툴을 이용해 악성코드 분석 보고서를 생성하는 방법과 고급 보고서 분석을 위해 데이터 결과 보고서를 다른 형식으로 변환하는 방법을 다룬다. 사람이 읽을 수 있는 형식(TXT와 HTML)과 MAEC 형식(MITRE 기본 형식), 데이터 보고서를 가장 많이 활용되는 PDF 형식으로 변환하는 방법도 배운다. 5장, 쿠쿠 샌드박스의 팁과 트릭: 악성코드 분석 과정에서 쿠쿠의 분석 기능을 향상시키기 위한 유용한 정보를 제공한다. 커뮤니티의 활동가들이 CuckooMX를 이용한 자동 이메일 첨부 파일 스캔하기와 cuckooforcanari를 이용한 말테고 프로젝트와 쿠쿠 샌드박스 통합하기 같은 쿠쿠 샌드박스의 새로운 연구를 수행할 수 있게 흥미 있는 플러그인이나 모듈을 만들었다. 악성코드 분석을 위한 VM 환경을 강화하는 방법도 배운다. ★ 저자 서문 ★ 쿠쿠 악성코드 분석에 입문한 것을 환영한다. 이 책은 쿠쿠 샌드박스를 시작하는 데 필요한 모든 정보를 제공하기 위해 만들어졌다. 쿠쿠 샌드박스를 이용한 악성코드 분석의 기초와 악성코드 샘플 등록하기, 분석 보고서를 생성하는 방법을 다룬다. 쿠쿠 샌드박스를 활용한 팁과 트릭도 다룬다. ★ 옮긴이의 말 ★ 샌드박스는 보호된 영역 내에서 프로그램을 동작시키는 것으로 ‘아이가 다치는 것을 방지하기 위해 만든 모래 통(샌드박스)’에서 유래했다고 한다. 악성코드를 네트워크와 격리된 영역에서 실행시킴으로써 알려지지 않은(unknown) 악성코드도 안전하게 분석 할 수 있는 환경을 제공한다. 쿠쿠 샌드박스는 악성코드 분석가가 가장 많이 사용하는 악성 코드 분석 시스템으로 의심스러운 파일을 격리된 환경 안에서 실행시켜 분석한 결과를 사용자에게 알려준다. 이 책은 악성코드 분석을 처음 시작하는 사람들에게 적합하도록 쿠쿠 샌드박스의 설치과정부터 분석 방법, 보고서 커스터마이징, 사용 팁을 상세히 알려준다. 쿠쿠 샌드박스와 같이 사용하면 좋은 부가적인 무료 툴의 사용법도 알려주기 때문에 분석의 시너지를 높일 수 있다. 실제 악성코드 샘플을 제공하여 독자가 직접 실습해 볼 수 있으며, 어떤 목적으로 무슨 행위를 하는 악성코드인지 유추해 볼 수 있는 기회를 제공한다. 이런 일련의 분석 과정으로 독자는 악성코드로 의심되는 파일을 신속하게 확인하여 효과적으로 대응할 수 있을 것이다.

-
- 저자 : 디지트 오크타비안토, 이크발 무하르디안토

-
- 역자 : 김예솔

★ 저자 서문 ★
쿠쿠 악성코드 분석에 입문한 것을 환영한다. 이 책은 쿠쿠 샌드박스를 시작하는 데 필요한 모든 정보를 제공하기 위해 만들어졌다. 쿠쿠 샌드박스를 이용한 악성코드 분석의 기초와 악성코드 샘플 등록하기, 분석 보고서를 생성하는 방법을 다룬다. 쿠쿠 샌드박스를 활용한 팁과 트릭도 다룬다.
★ 옮긴이의 말 ★
샌드박스는 보호된 영역 내에서 프로그램을 동작시키는 것으로 ‘아이가 다치는 것을 방지하기 위해 만든 모래 통(샌드박스)’에서 유래했다고 한다. 악성코드를 네트워크와 격리된 영역에서 실행시킴으로써 알려지지 않은(unknown) 악성코드도 안전하게 분석 할 수 있는 환경을 제공한다. 쿠쿠 샌드박스는 악성코드 분석가가 가장 많이 사용하는 악성 코드 분석 시스템으로 의심스러운 파일을 격리된 환경 안에서 실행시켜 분석한 결과를 사용자에게 알려준다.
이 책은 악성코드 분석을 처음 시작하는 사람들에게 적합하도록 쿠쿠 샌드박스의 설치과정부터 분석 방법, 보고서 커스터마이징, 사용 팁을 상세히 알려준다. 쿠쿠 샌드박스와 같이 사용하면 좋은 부가적인 무료 툴의 사용법도 알려주기 때문에 분석의 시너지를 높일 수 있다. 실제 악성코드 샘플을 제공하여 독자가 직접 실습해 볼 수 있으며, 어떤 목적으로 무슨 행위를 하는 악성코드인지 유추해 볼 수 있는 기회를 제공한다. 이런 일련의 분석 과정으로 독자는 악성코드로 의심되는 파일을 신속하게 확인하여 효과적으로 대응할 수 있을 것이다.

목차
1장 쿠쿠 샌드박스를 이용한 악성코드 자동 분석 시작
악성코드 분석 방법
샌드박스의 기본 이론
악성코드 분석 랩
쿠쿠 샌드박스
쿠쿠 샌드박스 설치
___하드웨어 요구 사양
___호스트 운영체제 준비
___요구 사항
___우분투에 파이썬 설치
___호스트 운영체제에 쿠쿠 샌드박스 설정
___게스트 운영체제 준비
______네트워크 구성
______호스트 운영체제와 게스트 운영체제의 공유 폴더 설정
___사용자 생성
쿠쿠 샌드박스 설치
cuckoo.conf
.conf
processing.conf
reporting.conf
정리
2장 쿠쿠 샌드박스를 이용한 악성코드 샘플 분석
쿠쿠 시작
쿠쿠 샌드박스에 악성코드 샘플 등록
악성 워드 문서 등록
악성 PDF 문서 등록: aleppo_plan_cercs.pdf
악성 엑셀 문서 등록: CVE-2011-0609_XLS-SWF-2011-03-08_
crsenvironscan.xls
악성 URL 등록: http://youtibe.com
악성 URL 등록: http://ziti.cndesign.com/biaozi/ fdc/page_07.htm
바이너리 파일 등록: Sality.G.exe
쿠쿠 샌드박스를 이용한 메모리 포렌식: 메모리 덤프 기능 사용
Volatility를 이용한 추가 메모리 포렌식
___Volatility 사용
정리
3장 쿠쿠 샌드박스 결과 분석
처리 모듈
쿠쿠 샌드박스와 Volatility, Yara를 이용한 APT 공격 분석
정리
4장 쿠쿠 샌드박스 보고서
HTML 포맷의 기본 보고서 생성
MAEC 보고서 생성
쿠쿠의 데이터 분석 보고서를 다른 포맷으로 내보내기
정리
5장 쿠쿠 샌드박스의 팁과 트릭
VM 탐지에 대비한 쿠쿠 샌드박스 강화
Cuckooforcanari: 말테고 프로젝트와 쿠쿠 샌드박스 통합
___말테고 설치
쿠쿠 MX로 이메일 첨부 파일 자동 검사
정리

