









출고예상일 안내
주문하신 상품이 한국에서 현지 배송을 위한 출고단계가 이루어질 것으로 예상되는 날짜입니다. 상품을 준비하는 과정에서 내부적인 사정으로 인해 출고예상일에 다소 오차가 생길 수 있습니다.
여러 상품(예약상품포함)을 함께 주문하신 경우 출고예상일이 가장 늦은 날짜에 맞춰 함께 배송됩니다.


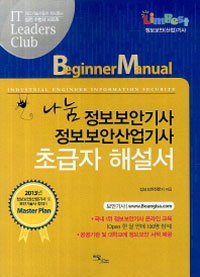





ISBN : 9788926841181 / 290쪽 188 x 257 (㎜)
이 상품에 궁금하신점이 있으세요? 1:1상담문의



아래의 도서와 구매하시면 이 도서들의 적립금을 즉시적용해 드립니다.
-

거트루드(박태현)
-
발리아파 락시마난, 하네스 하프케
-
LearnAI Team
-
제임스 러브록
- 23,400
- 37,800
- 21,600
- 18,900


출판사 리뷰
출판사 서평 ※ 본 책의 저자 인세 전액은 한국소아암재단에 기부됩니다. 공공기관 및 금융권에 대한 사이버 테러는 금융사기, 개인정보침해, DDoS 공격과 같은 다양한 형태로 발전하고 있으며 이로 인한 피해는 지?속적으로 증가하고 있다. 이 시점에서 IT기술과 IT서비스 발전과 침해사고로 인한 문제점 놓고 정보 보안인들은 많은 고민에 빠진다. 서비스의 향상과 보안사고 과연 어느 쪽에 무게 중심을 놓고 발전해야 하는지 참으로 고민스러운 일이다. 본 책은 IT 기술 발전의 저해요인 보안침해에 대응하고 과거, 현재측면에서 각종 보안 위협요소... ※ 본 책의 저자 인세 전액은 한국소아암재단에 기부됩니다. 공공기관 및 금융권에 대한 사이버 테러는 금융사기, 개인정보침해, DDoS 공격과 같은 다양한 형태로 발전하고 있으며 이로 인한 피해는 지속적으로 증가하고 있다. 이 시점에서 IT기술과 IT서비스 발전과 침해사고로 인한 문제점 놓고 정보 보안인들은 많은 고민에 빠진다. 서비스의 향상과 보안사고 과연 어느 쪽에 무게 중심을 놓고 발전해야 하는지 참으로 고민스러운 일이다. 본 책은 IT 기술 발전의 저해요인 보안침해에 대응하고 과거, 현재측면에서 각종 보안 위협요소를 파악하고 미래 발생할 수 있는 침해에 대해서 대응 할 수 있도록 정보보안에 대한 학습과 훈련을 목적으로 작성되었다. 또한 정보보안에 근무하고 있는 직장인, 현재 정보보안 대학교 대학생, 보안에 관심이 있고 향후 보안인이 되기를 희망하는 고등학생 및 중학생들이 자신이 알고 있는 전문분야를 조금씩 노력해서 집필되었다. 저자들은 사회에 정보보안 지식을 확산시키고, 정보화로 인한 사회적 피해에 조금이나마 도움이 되기를 희망한다. 또한 본 책 집필을 통해서 발생하는 작은 수익이나마 우리사회의 어두운 그림자를 해소하고자 저자들의 저작권 사용료를 기부하기로 공동저자는 합의했고 그 뜻을 같이했다. 저자들은 희망한다. 이 책을 시작으로 많은 전문가들이 자신의 지식을 사회에 되돌리기를 바란다.

-
- 구분 : 저서
- 이름 : 정보보안전문가
- 국적 : 대한민국
- 직업 :
- 분류 : 수험/학습서 저자
- 인기지수 [14]
-


- [최근저서]전체보기
- 나눔 정보보안기사 정보보안산...

목차
1 STEP 정보보안 개요
1. 정보보안 목표
2 STEP 암호화
1. 암호화 방법
2. 대칭키 알고리즘과 공개키 알고리즘
3 STEP 인증
1. 인증(Authentication)과 인가(Authorization)
2. 접근통제(Access Control)
3. 생체인식
4. OTP(One Time Password)
5. 커버로스(Kerberos)
6. SSO(Single Sign On)
7. PKI
8. PMI
9. 전자서명
10. i-PIN
4 STEP 인터넷 보안 프로토콜
1. SSL
2. SET
3. IPSec
4. 방화벽(Firewall)
5. IDS(침입탐지시스템)
6. VPN(가상사설망)
7. IPS(침입방지시스템)
8. NAC(네트워크 접근제어)
5 STEP 서버 보안
1. UNIX 시스템 구조 및 보안
2. Secure OS
3. ESM(Enterprise Security Management)
4. UTM(통합보안관리)
5. PMS(패치관리시스템)
6 STEP 정보보호 인증체계
1. ISMS와 ISO 27000
2. PIMS
3. ITSEC
4. TCSEC
5. CC 인증
7 STEP 사이버 범죄
1. 해킹
2. BotNet(봇넷)
3. DDoS
4. IP 스니핑
5. IP 스푸핑
6. 세션 하이재킹(Session Hijacking)
7. 재전송 공격(Replay Attack)
8. 은닉채널(Covert Channel)
9. 사이버 범죄와 포렌식(Forensic)
◈ 개인정보보호법 준수를 위한 가이드 ◈

