









출고예상일 안내
주문하신 상품이 한국에서 현지 배송을 위한 출고단계가 이루어질 것으로 예상되는 날짜입니다. 상품을 준비하는 과정에서 내부적인 사정으로 인해 출고예상일에 다소 오차가 생길 수 있습니다.
여러 상품(예약상품포함)을 함께 주문하신 경우 출고예상일이 가장 늦은 날짜에 맞춰 함께 배송됩니다.


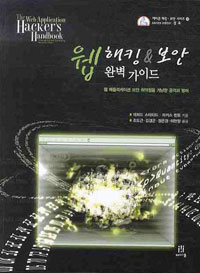





ISBN : 9788960770652 / 840쪽 188 x 250 (㎜)
이 상품에 궁금하신점이 있으세요? 1:1상담문의



아래의 도서와 구매하시면 이 도서들의 적립금을 즉시적용해 드립니다.
-
정지훈
-

이와사키 히로마사
-
김영욱
-

성구(강성규)
- 25,200
- 15,120
- 23,400
- 21,600



- [시리즈] 에이콘 해킹 보안시리즈 [109]

출판사 리뷰
악의적인 해커들이 웹 애플리케이션을 어떻게 공격하는지, 실제 취약점을 찾기 위해 어떤 방법으로 접근하는지, 웹 애플리케이션에서 존재하는 취약점을 찾고 공격하기 위해 어떤 과정을 거쳐야 하는지를 자세히 설명하는 웹 해킹 실전서이자 보안 방어책을 알려주는 책이다.
지구를 해킹하자.
웹 애플리케이션은 인터넷상에 어디든지 존재하지만 안전하지 않다. 은행, 제조업체 등 많은 기업은 자체적으로 수많은 취약한 웹 애플리케이션을 가지고 있으며, 공격자에게 개인 정보 유출이나 부정을 유발하거나, 다른 시스템을 파괴하도록 허용하고 있다. 혁신적인 내용을 담고 있는 이 책은 악의적인 해커들이 웹 애플리케이션을 어떻게 공격하는지 보여준다.
이 책은 실전서다. 저자들은 보안/해킹 분야의 전문가이고 실제 취약점을 찾기 위해 어떤 방법으로 접근해야 하는지, 웹 애플리케이션에서 존재하는 취약점을 찾고 공격하기 위해 어떤 과정을 거쳐야 하는지 자세히 설명한다. 여러분은 이 책에서 다음과 같은 내용을 배울 수 있을 것이다.
■ 웹 애플리케이션의 핵심 보안 메커니즘을 공격하고 심지어 가장 안전하게 보이는 애플리케이션에 대해서 특정 권한을 획득하는 방법
■ 공격 취약 영역 분석을 하고 잠재적으로 공격 가능한 지점을 찾는 방법
■ HTML, Java, ActiveX, Flash에 구현돼있는 클라이언트 측 통제를 무너뜨리는 방법
■ 애플리케이션에 존재하는 로직 결함을 발견하는 방법
■ 공격을 더 빠르고 원하는 결과를 얻기 위해 자동화된 도구를 이용하는 방법
■ C#, Java, PHP 같은 프로그래밍 언어에서 소스 코드를 분석해 일반적인 취약점을 찾는 방법
적을 알고 나를 알면 백전백승
애플리케이션을 보호하기 위해서는 애플리케이션에 존재하는 취약점을 먼저 파악하고 있어야 한다. 여러분이 웹 애플리케이션 설계자나 관리자라면 이 책을 통해 모든 공격을 방어하는 데 필요한 보호 방법을 습득함으로써 웹 애플리케이션을 빈틈없이 대비할 수 있을 것이다. 여러분이 개발자라면 이 책을 통해 웹 애플리케이션을 안전하게 개발하기 위해 어떻게, 어느 부분을 강화해야 하는지 배울 수 있을 것이다.
★ 이 책의 구성 ★
전반부는 현재 웹 애플리케이션 보안 현황과 가까운 미래에 웹 애플리케이션 보안이 어떻게 발전될지에 대한 동향을 설명하는 장으로 시작한다. 중반부터는 핵심 주제인 웹 애플리케이션을 공격하는 데 사용하는 기술들을 설명한다. 뒷부분은 이 책에서 소개한 다양한 기술적, 방법적 요소를 포함하고 있는 세 개의 장으로 결론을 맺는다.
★ 소스코드 ★
원서 웹 사이트인 www.wiley.com/go/webhacker와 한국어판 도서정보 페이지 www.acornpub.co.kr/book/webhacker에서는 이 책에 나오는 소스코드와 각종 보충자료를 찾을 수 있다.
■ 책에 나오는 스크립트 소스 코드
■ 책에 나오는 자원들과 도구에 대한 현재 링크 목록
■ 일반 애플리케이션을 공격하는 데 필요한 작업 체크 리스트
■ 각 장 확인문제에 대한 해답
■ 책에서 다룬 많은 취약점 등 해킹 문제에 대한 도전





01장 웹 애플리케이션 보안
웹 애플리케이션의 발전
웹 애플리케이션 보안
정리
02장 핵심 방어 메커니즘
사용자 접근 처리
사용자 입력 값 처리
공격자 핸들링
애플리케이션 관리
정리
확인문제
03장 웹 애플리케이션 기술
HTTP 프로토콜
웹 기능
인코딩 스키마
정리
확인문제
04장 애플리케이션 지도 작성
컨텐츠와 기능 수집
애플리케이션의 분석
정리
확인문제
05 클라이언트 측 통제 우회
클라이언트를 통한 데이터 전송
사용자 데이터의 획득: HTML 폼
사용자 데이터의 획득: thick-client 컴포넌트
클라이언트 측 데이터의 안전한 처리
정리
확인문제
06장 인증 무력화
인증 기술
인증 메커니즘에서 발견되는 설계상의 결함
사용자 인증 구현상의 결함
안전한 사용자 인증 처리
정리
확인문제
07장 세션 관리 공격
사용자의 상태에 대한 유지 필요
세션 토큰을 만드는 과정에서 발생하는 취약점
세션 토큰을 처리할 때 발생하는 취약점
안전한 세션 관리
정리
확인문제
08장 접근 통제 공격
일반적인 취약점
접근 통제 공격
안전한 접근 통제
정리
확인문제
09장 코드 삽입 공격
인터프리터 언어 안에 공격 코드 삽입
SQL 내에 공격 코드 삽입
운영체제 명령의 삽입
웹 스크립트 언어 안에 공격 코드 삽입
SOAP 안으로 공격 코드 삽입
XPath 안으로 공격 코드 삽입
SMTP 안으로 공격 코드 삽입
LDAP 안으로 공격 코드 삽입
정리
확인문제
10장 경로 탐색 공격
일반적인 취약점
경로 탐색 취약점 검색
경로 탐색 공격 예방법
정리
확인문제
11장 애플리케이션 로직 공격
로직 결함의 특징
현실적으로 존재하는 로직 결함
논리적 결함의 회피
정리
확인문제
12장 다른 사용자 공격
크로스사이트 스크립팅
공격의 리다이렉션
HTTP 헤더 인젝션
프레임 인젝션
요청 위조
JSON 하이재킹
세션 고정
액티브X 컨트롤 공격
로컬 비밀 공격
고급 악용 기법
정리
확인문제
13장 맞춤 공격 자동화
맞춤 자동화의 사용
유효한 식별자 수집
유용한 데이터 대량 수집
일반적인 취약점 퍼징
공격 종합: 버프 인트루더
정리
확인문제
14장 정보 노출 공격
에러 메시지 공격
공개된 정보 수집
추론 이용
정보 누설 예방
정리
15장 컴파일된 애플리케이션 공격
버퍼 오버플로우 취약점
정수 취약점
포맷 스트링 취약점
정리
확인문제
16장 애플리케이션 아키텍처 공격
계층적 아키텍처
공유 호스팅과 애플리케이션 서비스 공급자
정리
확인문제
17장 웹서버 공격
웹서버 설정 취약점
웹서버 소프트웨어의 취약점
정리
확인문제
18장 소스코드 내의 취약점 발견
코드 검토에 대한 접근 방식
일반적인 취약점 시그니쳐
자바 플랫폼
ASP.NET
PHP
펄
자바스크립트
데이터베이스 코드 컴포넌트
코드 브라우징에 대한 도구
정리
확인문제
19장 웹 애플리케이션 해커의 도구모음
웹 브라우저
통합된 검사 슈트
취약점 스캐너
그 외의 도구
정리
20장 웹 애플리케이션 해커의 공격 방법론
일반적인 가이드라인
1. 애플리케이션 컨텐츠 맵 작성
2. 애플리케이션 분석
3. 클라이언트 측 통제 검사
4. 인증 메커니즘 검사
5. 세션 관리 메커니즘 검사
6. 접근 통제 검사
7. 입력 기반 취약점에 대한 검사
8. 특정 기능에 대한 입력 값 취약점 검사
9. 로직 결함에 대한 검사
10. 공유된 호스팅 환경에 대한 취약점 검사
11. 웹서버 취약점 검사
12. 그 외 다양한 검사

