









출고예상일 안내
주문하신 상품이 한국에서 현지 배송을 위한 출고단계가 이루어질 것으로 예상되는 날짜입니다. 상품을 준비하는 과정에서 내부적인 사정으로 인해 출고예상일에 다소 오차가 생길 수 있습니다.
여러 상품(예약상품포함)을 함께 주문하신 경우 출고예상일이 가장 늦은 날짜에 맞춰 함께 배송됩니다.


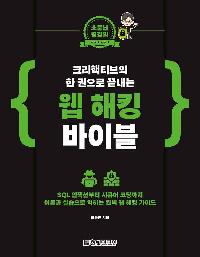





ISBN : 9791169214414 / 948쪽 / 1,580g / 183 x 235 (㎜)
이 상품에 궁금하신점이 있으세요? 1:1상담문의



아래의 도서와 구매하시면 가격이 1.75 원 더 내려갑니다.
-
-
-
천인국
-
- 15,120 →15,118원
- 13,500 →13,498원
- 30,600 →30,598원
- 27,000 →26,998원



반디앤루니스 리뷰
3만 명의 수강생이 열광한 바로 그 강의가 한 권의 책으로!
웹 개발자&정보보안 입문자의 필독서
웹 기술의 기본과 웹 프록시로 꼼꼼하게,
SQL 인젝션, OS 커맨드, XSS 등 각종 공격 실습으로 탄탄하게
해킹 공격 기술만 익힌 사람은 누구나 찾을 수 있는 일반적인 취약점만 발견하는 반면, 공격의 근본 원리까지 이해한 사람은 보다 구조적인 취약점까지 찾아낼 수 있습니다. 여기에 프로그램의 작동 방식까지 깊이 이해하는 사람은 더 다양한 취약점을 식별할 수 있으며, 나아가 프레임워크, 라이브러리, 운영 체제, 네트워크 등 전반적인 시스템 구조에 대한 이해까지 갖춘 사람은 훨씬 더 폭넓고 깊이 있는 보안 분석이 가능합니다. 얼마나 해야 할지 막막하고 어디까지 할 수 있을지 걱정되나요? 걱정할 필요 없습니다. 이 책을 끝까지 따라오기만 해도 실무에서 통하는 보안 감각을 충분히 키울 수 있습니다.
출판사 리뷰
이 책에서 배우는 내용
● 웹 해킹 기본 지식: HTTP, 데이터, 웹 아키텍처
● SQL 기본 문법
● 웹 프록시(버프 스위트)
● 환경 구축
● 정보 수집
● SQL 인젝션 취약점
● OS 커맨드 취약점
● XSS 취약점(세션 하이재킹)
● CSRF 취약점
● 파일 다운로드/업로드 취약점
● 파라미터 변조 취약점
● URL 접근 제한 미흡 취약점
이런 분께 추천해요!
● 웹 해킹과 보안을 시작한 입문자
● 실무에 바로 적용 가능한 공격·방어 기술을 배우고 싶은 보안 실무자
● 보안 전문가를 목표로 공부 중인 예비 전문가


-
- 저자 : 하동민

PART 01 웹 해킹 공격과 방어를 위한 기본적인 지식들
chapter 01 웹 해킹에 대한 이해
1.1 웹 해킹이란 무엇인가?
1.2 해커들의 공격 맛집, 웹 서비스
1.3 웹 해킹과 업무
1.4 웹 해킹 훈련장, 워게임
chapter 02 반드시 알아야 할 웹 해킹 기본 지식
2.1 웹 기술
2.2 웹의 핵심 기술, HTTP
2.3 데이터 처리 방식
2.4 웹 아키텍처 분석과 환경 분석
2.5 환경 구축
2.6 클라이언트 사이드 스크립트와 서버 사이드 스크립트
2.7 SQL 기본 문법에 대한 이해
Quiz!
2.8 웹 해킹 필수 도구, 웹 프록시
2.9 버프 스위트의 주요 기능
2.10 버프 스위트의 기본 사용법
Quiz!
PART 02 공격 단계: 공격에 대한 이해와 공격 실습
chapter 03 정보 수집
3.1 정보 수집에 대한 이해
3.2 whois 조회
3.3 넷크래프트
3.4 구글 해킹
3.5 정보 수집 도구, theHarvester
3.6 Nmap
3.7 Zenmap
마무리
chapter 04 SQL 인젝션 취약점
4.1 SQL 인젝션에 대한 이해
4.2 취약점 분석
4.3 취약점 분석 방법
4.4 SQL 인젝션 공격 종류와 공격 방법론
마무리
Quiz!
chapter 05 OS 커맨드 인젝션 취약점
5.1 OS 커맨드 인젝션에 대한 이해
5.2 공격 방법론
마무리
Quiz!
chapter 06 XSS 취약점
6.1 XSS 취약점에 대한 이해
6.2 XSS 공격의 종류와 공격 방법론
6.3 세션 하이재킹
마무리
Quiz!
chapter 07 CSRF 취약점
7.1 CSRF 취약점에 대한 이해
7.2 공격 방법론
마무리
Quiz!
chapter 08 파일 다운로드 취약점
8.1 파일 다운로드 취약점에 대한 이해
8.2 공격 방법론
마무리
Quiz!
chapter 09 파일 업로드 취약점
9.1 파일 업로드 취약점에 대한 이해
9.2 공격 방법론
9.3 실무 진단 시 주의 사항
9.4 공격 실습
마무리
Quiz!
chapter 10 파라미터 변조 취약점
10.1 파라미터 변조 취약점에 대한 이해
10.2 공격 방법론
10.3 공격 실습
마무리
Quiz!
chapter 11 URL 접근 제한 미흡 취약점
11.1 URL 접근 제한 미흡 취약점에 대한 이해
11.2 공격 방법론
11.3 공격 실습
마무리
Quiz!
PART 03 방어 단계: 방어에 대한 이해와 방어 실습
chapter 12 SQL 인젝션 취약점
12.1 취약점 발생 원인과 대응 방안 이론
12.2 시큐어 코딩 실습
Quiz!
chapter 13 OS 커맨드 인젝션 취약점
13.1 취약점 발생 원인과 대응 방안 이론
13.2 시큐어 코딩 실습
Quiz!
chapter 14 XSS 취약점
14.1 취약점 발생 원인과 대응 방안
14.2 시큐어 코딩 실습
Quiz!
chapter 15 CSRF 취약점
15.1 취약점 발생 원인과 대응 방안
15.2 시큐어 코딩 실습
Quiz!
chapter 16 파일 다운로드 취약점
16.1 취약점 발생 원인과 대응 방안
16.2 시큐어 코딩 실습
Quiz!
chapter 17 파일 업로드 취약점
17.1 취약점 발생 원인과 대응 방안 이론
17.2 시큐어 코딩 실습
Quiz!
chapter 18 파라미터 변조 취약점
18.1 취약점 발생 원인과 대응 방안 이론
18.2 시큐어 코딩 실습
Quiz!
chapter 19 URL 접근 제한 미흡 취약점
19.1 취약점 발생 원인과 대응 방안 이론
19.2 시큐어 코딩 실습
Quiz!

