









출고예상일 안내
주문하신 상품이 한국에서 현지 배송을 위한 출고단계가 이루어질 것으로 예상되는 날짜입니다. 상품을 준비하는 과정에서 내부적인 사정으로 인해 출고예상일에 다소 오차가 생길 수 있습니다.
여러 상품(예약상품포함)을 함께 주문하신 경우 출고예상일이 가장 늦은 날짜에 맞춰 함께 배송됩니다.


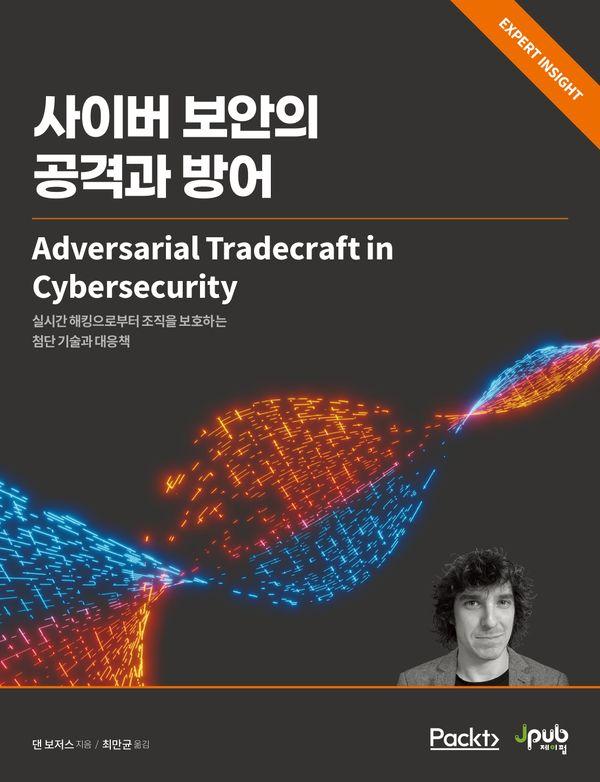





ISBN : 9791192987613 / 264쪽 / 502g / 188 x 245 (㎜)
이 상품에 궁금하신점이 있으세요? 1:1상담문의



아래의 도서와 구매하시면 이 도서들의 적립금을 즉시적용해 드립니다.
-
엥지유니버스
-
-
정지훈
-

코리아교육그룹 교육연구소
- 27,000
- 19,800
- 25,200
- 19,800


출판사 리뷰
업계 최고의 공격과 방어 기술로 실시간 사이버 전쟁에 대비하기
미국 최대 규모의 대학생 사이버 방어 대회 NCCDC에 다년간 참가해 레드팀을 이끈 댄 보저스가 사이버 보안의 핵심 원리와 기술을 한 권의 책으로 집대성했다. 책은 먼저 게임이론, CIAAAN 속성, 사이버 전쟁의 7가지 원칙 등 이론적 배경을 설명하며 사이버 보안 세계에서의 ‘전쟁’을 고수준으로 바라볼 수 있게 한다. 이어서 레드팀과 블루팀이 서로 우위를 점하기 위한 ‘전략’이라는 관점에서 양측이 갖춰야 할 기술과 인프라를 자세하게 살펴본다. 팀 구축, 계획, 인프라 등 준비에서 시작해, 프로세스 인젝션, 셸코드, 메타스플로잇 등 인메모리 작업, LOLbin, C2 등 ‘위장’, 백도어, 루트킷 등 ‘속임수’에 이르기까지 레드팀과 블루팀의 기법과 도구를 각각의 입장에서 살펴본다.
후반부는 실시간 상황, 연구/자동화의 이점, 위협 제거 후 상황에 대해 자세히 다룬다. 특히, 숙련된 공격자라도 네트워크 방어자에게 포착되고 실시간으로 추적받게 되면 당황하게 되는데(반대도 마찬가지다), 이러한 실시간 대결 상황에서 상대를 속이기 위해 어떤 전술을 활용할 수 있는지 생생히 익힐 수 있다. 사이버 공격의 킬체인 전반에 걸친 팁과 요령을 제공하는 책으로서, 레드팀이든 블루팀이든 사이버 보안의 핵심을 깊이 이해할 수 있다. 고수준의 이론과 전략뿐 아니라 저수준의 코드와 도구 소개까지 포괄적으로 담겨 있어 더욱 의미 있고, ‘지피지기면 백전불태’라는 오래된 교훈을 디지털 세계에 적용했다는 점도 신선하다.
주요 내용
· 대회 및 실제 운영 환경에서의 라이브 해커에 대한 우위 확보
· 코드 예제를 통한 레드팀 및 블루팀 고급 기법 이해
· 탐지되지 않기(레드팀) 및 공격 트래픽 모니터링(블루팀) 등 단기 전투 방법


-
- 저자 : 댄 보저스

지은이 · 감수자 · 옮긴이 소개 ix
옮긴이 머리말 xi
베타리더 후기 xii
감사의 글 xiv
이 책에 대하여 xv
CHAPTER 1 사이버 전쟁의 적대적 활동 및 원칙에 관한 이론 1
1.1 적대적 이론 4
__1.1.1 CIAAAN 5
__1.1.2 게임이론 6
1.2 사이버 전쟁의 원칙 8
__1.2.1 공격 vs 방어 10
__1.2.2 속임수의 원칙 18
__1.2.3 물리적 접근의 원칙 20
__1.2.4 인간성의 원칙 22
__1.2.5 경제의 원칙 23
__1.2.6 계획의 원칙 25
__1.2.7 혁신의 원칙 27
__1.2.8 시간의 원칙 28
요약 31
참고 문헌 32
CHAPTER 2 전투 준비 35
2.1 필수 고려 사항 38
__2.1.1 커뮤니케이션 38
__2.1.2 장기 계획 40
__2.1.3 전문성 41
__2.1.4 작전 계획 43
2.2 방어 관점 46
__2.2.1 시그널 수집 48
__2.2.2 데이터 관리 53
__2.2.3 분석 도구 59
__2.2.4 방어팀 KPI 62
2.3 공격 관점 63
__2.3.1 스캐닝 및 익스플로잇 64
__2.3.2 페이로드 개발 67
__2.3.3 보조 도구 69
__2.3.4 공격팀 KPI 70
요약 71
참고 문헌 72
CHAPTER 3 보이지 않는 것이 최선이다(인메모리 작업) 77
3.1 우위 확보 80
3.2 공격 관점 82
__3.2.1 프로세스 인젝션 83
__3.2.2 인메모리 작업 87
3.3 방어 관점 94
__3.3.1 프로세스 인젝션 탐지 94
__3.3.2 공격 기법 대응 98
__3.3.3 잠입 공격 방어 100
요약 101
참고 문헌 102
CHAPTER 4 위장 105
4.1 공격 관점 109
__4.1.1 지속형 공격 옵션 109
__4.1.2 명령 및 제어 채널 은닉 114
__4.1.3 공격 기법 연동 119
4.2 방어 관점 122
__4.2.1 C2 탐지 122
__4.2.2 지속성 탐지 128
__4.2.3 허니 트릭 131
요약 134
참고 문헌 134
CHAPTER 5 능동적인 속임수 137
5.1 공격 관점 139
__5.1.1 로그 삭제 140
__5.1.2 하이브리드 접근 143
__5.1.3 루트킷 145
5.2 방어 관점 146
__5.2.1 데이터 무결성 및 검증 147
__5.2.2 루트킷 탐지 148
__5.2.3 공격자 방해 150
__5.2.4 공격자 주의 분산 152
__5.2.5 공격자 속이기 154
요약 158
참고 문헌 158
CHAPTER 6 실시간 대결 161
6.1 공격 관점 164
__6.1.1 상황 인식 165
__6.1.2 운영 정보 수집 169
__6.1.3 피벗 177
6.2 방어 관점 180
__6.2.1 사용자, 프로세스, 연결 탐색 181
__6.2.2 자격증명 순환 185
__6.2.3 권한 제한 187
__6.2.4 역해킹 191
요약 193
참고 문헌 193
CHAPTER 7 연구 및 조사의 이점 197
7.1 시스템 보안 우회 200
7.2 공격 관점 201
__7.2.1 메모리 오염 분야 201
__7.2.2 목표 조사 및 준비 203
__7.2.3 타깃 익스플로잇 205
__7.2.4 창의적 피벗 206
7.3 방어 관점 209
__7.3.1 도구 익스플로잇 210
__7.3.2 위협 모델링 211
__7.3.3 운영체제 및 애플리케이션 조사 212
__7.3.4 로그 및 자체 데이터 분석 213
__7.3.5 공격자 식별 215
요약 216
참고 문헌 216
CHAPTER 8 위협 제거 219
8.1 공격 관점 222
__8.1.1 탈취 222
__8.1.2 공격 종료 230
8.2 방어 관점 232
__8.2.1 침해사고 대응 232
__8.2.2 복구 작업 235
__8.2.3 침해 대비 237
__8.2.4 결과 공유 238
요약 238
참고 문헌 239
찾아보기 242

