









출고예상일 안내
주문하신 상품이 한국에서 현지 배송을 위한 출고단계가 이루어질 것으로 예상되는 날짜입니다. 상품을 준비하는 과정에서 내부적인 사정으로 인해 출고예상일에 다소 오차가 생길 수 있습니다.
여러 상품(예약상품포함)을 함께 주문하신 경우 출고예상일이 가장 늦은 날짜에 맞춰 함께 배송됩니다.



- 정가
- $70.00
- 판매가
-
$51.03
(27%↓)

- 적립금
- $1.02 (2%P)
- 출고예상일
- 2026년 10월 08일




이책의 구판 정보
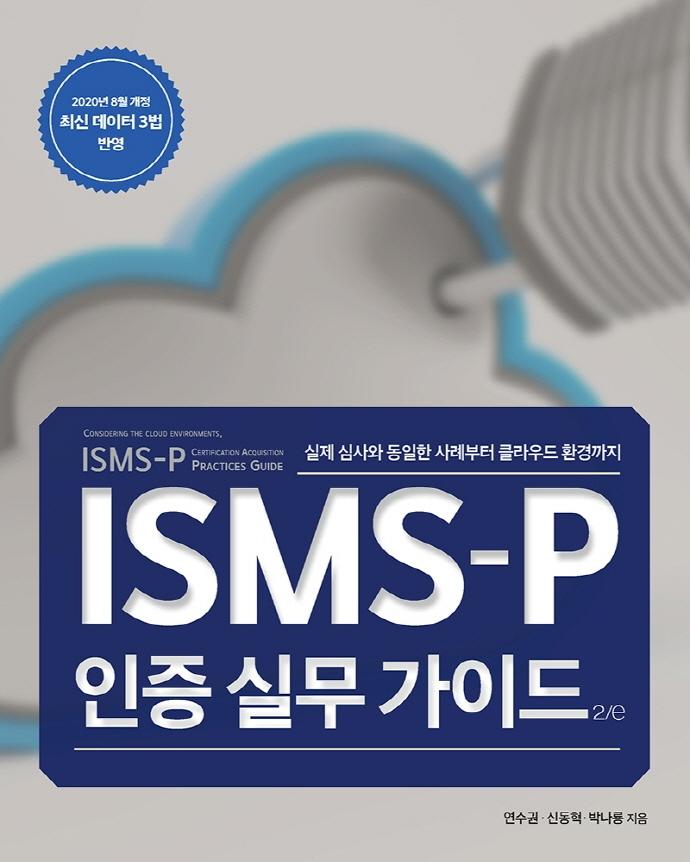
ISMS-P 인증 실무 가이드 연수권, 신동혁, 박나룡 저 | 에이콘 | 2020년 01월 [절판]
평점 - · 리뷰 0
ISBN : 9791161755298 / 512쪽 188 x 235 (㎜)
이 상품에 궁금하신점이 있으세요? 1:1상담문의



아래의 도서와 구매하시면 이 도서들의 적립금을 즉시적용해 드립니다.
-

성구(강성규)
-
-
-

클리커, 강민혁
- 21,600
- 25,200
- 26,100
- 23,400


반디앤루니스 리뷰
정보보호 및 개인정보보호 관리체계를 담당하고자 하는 기업의 정보보호 담당자, 신입 사원, 인증 심사원이 되기를 희망하는 분들을 위한 책이다. 실제 기업에서 수행하고 있는 정보보호 업무를 기반으로 통제 항목별 실무 사례를 제공한다. 각 통제 영역별로 기업의 가상 환경 시나리오를 구성해 실제 인증심사에서 발견할 수 있는 결함을 도출하고 결함 보고서를 작성할 수 있도록 예시를 제공한다. 또한 데이터 3법(개인정보보호법·정보통신망법·신용정보법) 개정이 각 통제항목에 미치는 영향을 분석해서 반영했다.
출판사 리뷰
박나룡 (지은이)
저자파일
신간알리미 신청
보안전문업체(안랩코코넛), 포털사이트(다음), 이커머스(쿠팡), 핀테크(브로콜리)에서 정보보호 및 개인정보보호 업무를 수행했다. 2006년 ISO27001 인증 심사를 시작하고, 2007년 ISMS 심사원으로 활동하며 100개 이상의 국가, 공공, 민간 조직 심사에 700일 이상 참여하고 있다. 현재 보안전략연구소를 설립해 정보보호 신뢰성을 높이고, 정보보호 시장의 확대를 위한 다양한 활동을 수행하고 있다.
■ 보안전략연구소 소장
■ ISMS-P 선임심사원
■ ISO27001 심사원
■ 정보보호 칼럼니스트
최근작 : 

-
- 저자 : 연수권, 신동혁, 박나룡

★ 지은이의 말 ★
“정보보호 관리체계가 뭐지?”, “정보보호나 개인정보보호 관리체계 인증은 어떻게 받는 거야?”
기업의 핵심 정보를 보호하는 데 있어 정보보호 관리체계는 선택이 아닌 반드시 구축해야 하는 필수요소다. 그러나 그 넓은 정보보호 업무 영역을 빠짐없이 체계적으로 관리한다는 것은 여간 어려운 일이 아니다. 다행히 정보보호 및 개인정보보호 관리체계 인증(ISMS-P)과 같은 체계적인 인증제도가 마련돼 있어 그나마 대략적인 업무 범위를 산정하고 내가 해야 할 업무를 정의할 수 있다. 그러나 특정 영역의 정보보호업무 영역을 담당하고 있거나 실무 경험이 부족한 경우에는 전체 정보보호 업무 영역을 이해하고 실무에 활용하는 데 한계가 있다. 이 책은 이러한 문제를 해결하는 데 도움을 주고자 작성됐으며, 다음과 같은 내용을 포함하고 있다.
첫째, 기존의 ISMS(정보보호 관리체계) 인증과 PIMS(개인정보보호관리체계) 인증이 통합되면서 인증을 받아야 하는 기업 정보보호 담당자나 인증심사원이 혼란스러워하는 부분을 정리했다.
둘째, 각 통제 항목별로 인증획득을 위해 준비해야 할 사항을 상세하게 정리하고, 실무에서 활용하고 있는 사례를 포함해 이해도를 높였다. 해당 사례를 참고해 실무에 활용할 수 있다.
셋째, 각 통제 영역별로 가상 시나리오를 작성해 결함 도출 및 결함 보고서 예시를 제공함으로써 인증심사를 이해할 수 있도록 했다. 가상 시나리오는 실제 인증 심사 프로세스와 동일하게 문서심사 → 현장 심사 → 결함도출 → 결함 보고서 작성 기준으로 작성됐다.
넷째, 4차 산업혁명과 더불어 가장 이슈가 되고 있는 클라우드 플랫폼에 대한 내용을 정보보호 관리체계 관점에서 정리했다. 클라우드 플랫폼으로 이관되고 있는 상황에서 실제 심사를 준비하는 보안담당자나 심사에 참여하는 심사원이 무엇을 중점적으로 준비하고 확인해야 하는지의 기준을 제시하고 이해도를 높이기 위한 실무 사례를 포함했다.
집필진은 기업에서 15년 이상 정보보호 업무 및 다양한 회사의 ISMS, PIMS 인증 경험을 수행한 내용을 기반으로 인증제도 및 정보보호 실무를 정리했다. 이 책을 읽고 나면 통합된 정보보호 및 개인정보보호 관리체계(ISMS-P)를 이해하고 실무에 활용할 수 있을 것이다.


1장. 정보보호 인증제도 이해
1. 정보보호 인증제도 개요
1.1 정보보호 인증제도란?
1.2 ISMS-P 법적 근거
1.3 인증체계
1.4 인증기준
2장. ISMS-P 인증심사준비
1. 정보보호정책o지침 수립
2. 개인정보 및 정보서비스 흐름도 작성
2.1 개인정보 흐름도
2.2 정보서비스 흐름도
3. 취약점 분석
3.1 서버 취약점 진단
3.2 WEB/WAS/Application 취약점 진단
3.3 네트워크 취약점 진단
3.4 데이터베이스 취약점 진단
3.5 정보보호솔루션 진단
3.6 모바일앱 취약점 진단
4. 모의해킹
5. 위험분석 및 평가
5.1 Risk-Based Approach Risk Assessment
5.2 Asset-Based Approach Risk Assessments
____가. 자산 식별 및 중요도 산정
____나. 위협 식별 및 중요도 평가
____다. 위험평가
____라. 보호대책 수립
6. 정보보호 감사
7. 정보보호 및 개인정보보호 관리체계 운영명세서
3장. ISMS-P 인증심사 기준 및 심사방법
1. 관리체계 수립 및 운영
1.1 관리체계 기반 마련
____가. 인증 분야 및 항목 설명
1.1.1 경영진의 참여
1.1.2 최고책임자의 지정
1.1.3 조직 구성
1.1.4 범위 설정
1.1.5 정책 수립
1.1.6 자원 할당
____나. 사례 연구
1.2 위험관리
가. 인증 분야 및 항목 설명
1.2.1 정보자산 식별
1.2.2 현황 및 흐름분석
1.2.3 위험평가
1.2.4 보호대책 선정
나. 사례 연구
1.3 관리체계 운영
____가. 인증 분야 및 항목 설명
1.3.1 보호대책 구현
1.3.2 보호대책 공유
1.3.3 운영현황 관리
____나. 사례 연구
1.4 관리체계 점검 및 개선
가. 인증 분야 및 항목 설명
1.4.1 법적 요구사항 준수 검토
1.4.2 관리체계 점검
1.4.3 관리체계 개선
____나. 사례 연구
2. 보호대책 요구사항
2.1 정책, 조직, 자산 관리
____가. 인증 분야 및 항목 설명
2.1.1 정책의 유지관리
2.1.2 조직의 유지관리
2.1.3 정보자산 관리
____나. 사례 연구
2.2 인적 보안
가. 인증 분야 및 항목 설명
2.2.1 주요 직무자 지정 및 관리
2.2.2 직무 분리
2.2.3 보안 서약
2.2.4 인식제고 및 교육훈련
2.2.5 퇴직 및 직무변경 관리
2.2.6 보안 위반 시 조치
____나. 사례 연구
2.3 외부자 보안
____가. 인증 분야 및 항목 설명
2.3.1 외부자 현황 관리
2.3.2 외부자 계약 시 보안
2.3.3 외부자 보안 이행 관리
2.3.4 외부자 계약 변경 및 만료 시 보안
____나. 사례 연구
2.4 물리보안
____가. 인증 분야 및 항목 설명
2.4.1 보호구역 지정
2.4.2 출입 통제
2.4.3 정보시스템 보호
2.4.4 보호설비 운영
2.4.5 보호구역 내 작업
2.4.6 반출입 기기 통제
2.4.7 업무환경 보안
____나. 사례 연구
2.5 인증 및 권한관리
____가. 인증 분야 및 항목 설명
2.5.1 사용자 계정관리
2.5.2 사용자 식별
2.5.3 사용자 인증
2.5.4 비밀번호 관리
2.5.5 특수 계정 및 권한 관리
2.5.6 접근권한 검토
____나. 사례 연구
2.6 접근통제
____가. 인증 분야 및 항목 설명
2.6.1 네트워크 접근
2.6.2 정보시스템 접근
2.6.3 응용프로그램 접근
2.6.4 데이터베이스 접근
2.6.5 무선 네트워크 접근
2.6.6 원격접근 통제
2.6.7 인터넷 접속 통제
____나. 사례 연구
2.7 암호화 적용
____가. 인증 분야 및 항목 설명
2.7.1 암호정책 적용
2.7.2 암호키 관리
____나. 사례 연구
2.8 정보시스템 도입 및 개발 보안
____가. 인증 분야 및 항목 설명
2.8.1 보안 요구사항 정의
2.8.2 보안 요구사항 검토 및 시험
2.8.3 시험과 운영 환경 분리
2.8.4 시험 데이터 보안
2.8.5 소스 프로그램 관리
2.8.6 운영환경 이관
____나. 사례 연구
2.9 시스템 및 서비스 운영관리
____가. 인증 분야 및 항목 설명
2.9.1 변경관리
2.9.2 성능 및 장애관리
2.9.3 백업 및 복구관리
2.9.4 로그 및 접속기록 관리
2.9.5 로그 및 접속기록 점검
2.9.6 시간 동기화
2.9.7 정보자산의 재사용 및 폐기
____나. 사례 연구
2.10 시스템 및 서비스 보안관리
____가. 인증 분야 및 항목 설명
2.10.1 보안시스템 운영
2.10.2 클라우드 보안
2.10.3 공개 서버 보안
2.10.4 전자거래 및 핀테크 보안
2.10.5 정보전송 보안
2.10.6 업무용 단말기기 접근통제
2.10.7 보조 저장매체 관리
2.10.8 패치 관리
2.10.9 악성코드 통제
____나. 사례 연구
2.11 사고 예방 및 대응
____가. 인증 분야 및 항목 설명
2.11.1 사고 예방 및 대응체계 구축
2.11.2 취약점 점검 및 조치
2.11.3 이상행위 분석 및 모니터링
2.11.4 사고 대응 훈련 및 개선
2.11.5 사고 대응 및 복구
2.12 재해복구
____가. 인증 분야 및 항목 설명
2.12.1 재해, 재난 대비 안전조치
2.12.2 재해복구 시험 및 개선
3. 개인정보 처리단계별 요구사항
3.1 개인정보 수집 시 보호조치
____가. 인증 분야 및 항목 설명
3.1.1 개인정보 수집 제한
3.1.2 개인정보의 수집 동의
3.1.3 주민등록번호 처리 제한
3.1.4 민감정보 및 고유식별정보의 처리 제한
3.1.5 간접수집 보호조치
3.1.6 영상정보처리기기 설치o운영
3.1.7 홍보 및 마케팅 목적 활용 시 조치
____나. 사례 연구
3.2 개인정보 보유 및 이용 시 보호조치
____가. 인증 분야 및 항목 설명
3.2.1 개인정보 현황 관리
3.2.2 개인정보 품질보장
3.2.3 개인정보 표시제한 및 이용 시 보호조치
3.2.4 이용자 단말기 접근 보호
3.2.5 개인정보 목적 외 이용 및 제공
____나. 사례 연구
3.3 개인정보 제공 시 보호조치
____가. 인증 분야 및 항목 설명
3.3.1 개인정보 제3자 제공
3.3.2 업무 위탁에 따른 정보주체 고지
3.3.3 영업의 양수 등에 따른 개인정보의 이전
3.3.4 개인정보의 국외 이전
____나. 사례 연구
3.4 개인정보 파기 시 보호조치
____가. 인증 분야 및 항목 설명
3.4.1 개인정보의 파기
3.4.2 처리목적 달성 후 보유 시 조치
3.4.3 휴면 이용자 관리
____나. 사례 연구
3.5 정보주체 권리보호
____가. 인증 분야 및 항목 설명
3.5.1 개인정보처리방침 공개
3.5.2 정보주체 권리보장
____나. 사례 연구
3.5.3 이용내역 통지

