









출고예상일 안내
주문하신 상품이 한국에서 현지 배송을 위한 출고단계가 이루어질 것으로 예상되는 날짜입니다. 상품을 준비하는 과정에서 내부적인 사정으로 인해 출고예상일에 다소 오차가 생길 수 있습니다.
여러 상품(예약상품포함)을 함께 주문하신 경우 출고예상일이 가장 늦은 날짜에 맞춰 함께 배송됩니다.


쉽게 적용하는 AWS 보안 레시피 AWS 보안 정책, 모니터링, 감사, 규정 준수를 위한 실용서
하르틴 카니카토투 저 | 권연주, 류제광, 진상열 외 역 | 에이콘출판 | 2021년 05월

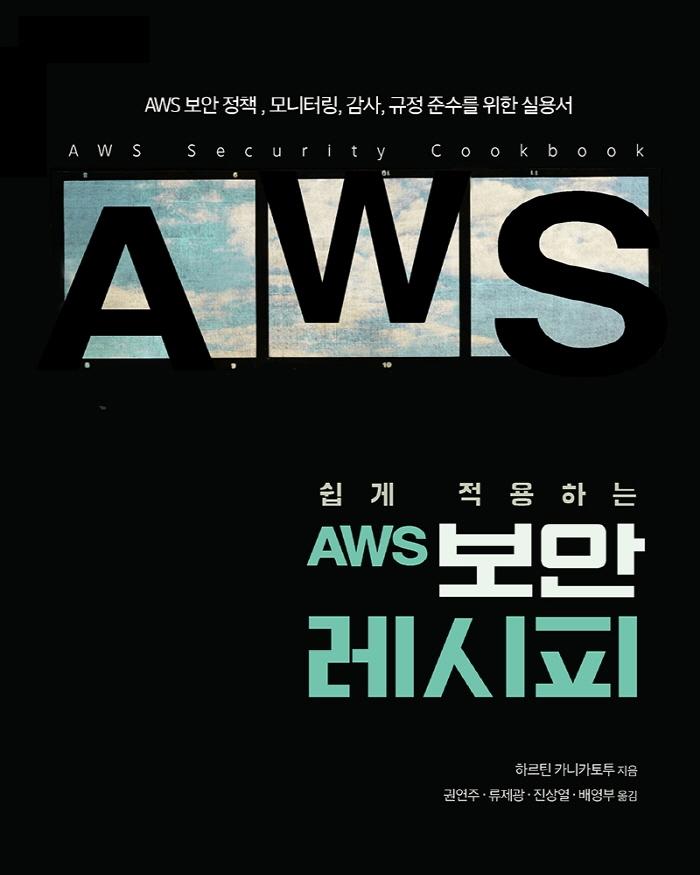





ISBN : 9791161755281 / 488쪽 188 x 235 (㎜)
이 상품에 궁금하신점이 있으세요? 1:1상담문의



아래의 도서와 구매하시면 이 도서들의 적립금을 즉시적용해 드립니다.
-

성구(강성규)
-
빨간고래(박정아)
-
-

서길원, 김운호, 허상훈, 박재상, 박경규, 김종욱, 오윤우, 유지영
- 21,600
- 24,300
- 17,550
- 31,500



반디앤루니스 리뷰
보안 담당자들이 인프라를 보호할 때 직면할 수 있는 일반적인 어려움에 대한 실용적인 솔루션을 설명한다. CIA 3 요소(기밀성, 무결성, 가용성), AAA 3 요소(인증, 권한 부여, 가용성), 부인 방지 등의 보안 모델 실현에 도움을 줄 수 있는 AWS의 서비스와 기능을 설명한다.
많은 사람에게 친숙한 IAM과 S3의 정책을 먼저 소개하고, 그 후에 데이터 보안, 애플리케이션 보안, 모니터링, 컴플라이언스를 자세히 설명한다. Config, GuardDuty, Macie, Glacier Vault Lock, Inspector, Security Hub 등의 AWS 보안 서비스도 전반적으로 다룬다. 마지막으로 장마다 중요한 보안 영역을 다루고 클라우드 보안 모범 사례와 추가 보안 서비스를 소개한다.
출판사 리뷰
★ 이 책의 대상 독자 ★ AWS 환경에서 안전하게 애플리케이션을 배포하려는 IT 보안 전문가, 클라우드 보안 아키텍트, 보안과 관련된 클라우드 애플리케이션 개발자에게 유용하다. 또한 AWS 공인 보안 전문가 자격을 취득하는 데 관심이 있거나 AWS와 클라우드 환경에 대한 지식을 쌓고자 하는 독자에게도 도움을 줄 수 있다. ★ 이 책의 구성 ★ 1장, 'IAM과 Organizations를 활용한 AWS 계정 관리'에서는 IAM(Identity and Access Management) 서비스의 사용자(users), 그룹(groups), 역할(roles), 권한 정책(permission policy)을 소개한다. 또한 AWS Organizations 서비스를 이용해 다중 계정(multiple account)을 만들고 관리하는 방법도 다룬다. 2장, 'S3 정책과 기능으로 데이터 보호'에서는 S3(Simple Storage Service)의 데이터를 액세스 컨트롤 리스트(ACL, Access Control List), 버킷 정책, 미리 선언된(pre-signed) URLs, 암호화, 버저닝(versioning), 서로 다른 리전 간 복제를 통해 S3를 보호하는 방법을 소개한다. 3장, 'Cognito의 사용자 풀과 자격증명 풀 관리'에서는 Cognito와 애플리케이션 보안, 사용자 풀(pool), 사용자 가입, 인증/인가 플로(flows), 페더레이션(federation)을 이용한 자격증명 로그인의 개념을 소개한다. 4장, 'KMS와 CloudHSM으로 키 관리'에서는 HSM(Hardware Security Module)을 공유해 AWS KMS(Key Management Service)로 암호화 키를 관리하고, 클라우드 전용 Cloud HSM을 이용해서 보안을 강화하는 방법을 소개한다. 5장, 'VPC의 네트워크 보안'에서는 VPC(Virtual Private Clouds)로 AWS 환경을 보호하기 위한 방법을 소개한다. 공개 서브넷(Public Subnet), 사설 서브넷(Private Subnet), 라우팅 테이블(routing table)과 네트워크 게이트웨이(network gateway) 구성, 보안 그룹(Security Group), 네트워크 접근 제어 목록(NACL, Network Access Control Lists) 등을 사용해 송수신되는 네트워크 트래픽을 보호하는 방법을 소개한다. 6장, 'EC2 인스턴스 시작'에서는 EC2(Elastic Compute Cloud) 인스턴스를 안전하게 보호하려고 사용자 지정 VPC에서 인스턴스 시작, 보안 그룹(Security Group) 사용, 시스템 매니저 매개 변수 저장소(System Manager Parameter Store) 사용, 사용자 정보로 EC2 인스턴스를 부트스트래핑(bootstrapping)하는 방법을 소개한다. 또한 EBS(Elastic Block Store)에서 데이터를 암호화하는 방법을 소개한다. 7장, 'ELB와 CloudFront, WAF를 이용한 웹 보안'에서는 웹 보안 환경을 구성하고 안전한 웹 트래픽, 가용성 증대를 위해 서로 다른 타입의 로드 밸러서(Load Balancer)와 CloudFront를 이용해 인스턴스 레벨의 TLS 터미네이션(termination)을 구현하는 방법을 소개한다. 또한 AWS 환경에서 어떻게 WAF(Web Application Firewall)를 사용할 수 있는지 소개한다. 8장, 'CloudWatch, CloudTrail, Config로 모니터링'에서는 문제 해결, 규정 준수, 책임 추적성 등에 도움이 되고 지속적인 모니터링, 경고, 정기적인 감사를 수행하는 내용을 소개한다. CloudWatch, CloudTrail, Config, SNSSimple Notification Service 등의 서비스를 소개한다. 9장, 'GuardDuty, Macie, Inspector로 규제 준수'에서는 컴플라이언스 관련 규정을 준수하지 않을 경우 어떻게 알림을 받을 수 있는지 소개한다. GuardDuty, Macie, Inspector 등의 서비스가 사용하는 머신러닝(machine learning)과 알고리즘(algorithms)이 어떻게 컴플라이언스 확인을 도와주는지 소개한다. 10장, 'AWS 보안의 추가적인 서비스와 가이드'에서는 Security Hub, SSO(Single Sign-On), Resource Access Manager, Secret Manager, Trusted Advisor, Artifact, S3, Glacier 등 AWS 인프라를 보호할 때 사용할 수 있는 추가 서비스와 기능을 알아본다. AWS Marketplace에서 추가 보안 제품을 사용하는 방법을 소개한다.

-
- 저자 : 하르틴 카니카토투

-
- 역자 : 권연주, 류제광, 진상열 외

★ 지은이의 말 ★
시큐리티 컨설턴트로서 잘 알려진 모범사례를 따라 안전한 정책을 구현하는 것은 매우 중요하다. 이 책은 인프라에 대한 안전조치와 관련된 일반적인 문제의 해법을 설명하고 AWS의 서비스와 기능을 다룬다. 여기에는 부인봉쇄(Non repudiation)와 함께 CIA 3 요소(기밀성, 무결성, 가용성)와 AAA 3 요소(인증, 권한 부여, 가용성)와 같은 보안 모델의 구현을 돕는 것을 포함한다.
IAM과 S3 정책을 시작으로 데이터 보안과 애플리케이션 보안, 모니터링, 컴플라이언스를 파악할 수 있도록 한다. 여기에는 안전한 엔드포인트를 위한 방화벽과 로드벨런서의 사용부터 사용자와 사용자 인증 관리를 위한 코그니토의 사용까지가 포함된다. 이 책의 모든 과정을 통해 가드듀티(GuardDuty)와 메이시(Macie), 인스펙터(Inspector) 뿐만 아니라 모니터링을 위한 컨피그(Config)와 같은 보안 서비스의 사용법을 배울 수 있다.
마지막으로 클라우드 보안에 관한 모범사례를 다루고 사용자의 인프라를 더욱 안전하게 강화할 수 있도록 하는 글레이시어 볼트 락(Glacier Vault Lock)과 시큐리티 허브(Security Hub)와 같은 추가적인 보안 서비스와의 연동 방법도 보여준다.
이 책을 모두 읽고 나면 AWS 공인 보안 전문가 자격을 준비하는 데 필요한 지식을 얻을 수 있을 뿐만 아니라 안전한 AWS 배포에서 요구되는 기술에 익숙해질 수 있을 것이다.
★ 옮긴이의 말 ★
아마존 웹 서비스(AWS, Amazone Web Services)는 2006년 첫 퍼블릭 클라우드 서비스를 출시한 이래, 매년 고객이 필요로 하는 혁신적인 서비스를 지속적으로 출시하며 고객과 함께 성장하고 있다.
이러한 성장의 바탕에는 고객 신뢰가 있다. 전 세계 누구나 사용할 수 있도록 열려 있으면서도 보안 측면에서 안전성을 꾸준히 증명해오고 있기 때문이다. AWS에서는 "Security is job zero"라는 말을 사용한다. 이 말은 무슨 뜻일까? 선뜻 우리나라 말로 옮기기에도 난해한 이 문장은 "AWS에서 보안은 그 어떤 것보다 우선시된다" 정도로 해석할 수 있다. 즉, AWS는 보안을 모든 것의 근간으로 보고 있으며, 보안이 없이는 그 어떤 것도 있을 수 없다는 의미다. 그와 동시에 AWS의 서비스를 사용할 때 보안의 책임은 고객과 AWS가 동시에 가져야 한다는 ‘공동 책임(Shared Responsibility)’ 모델을 잊어서는 안 된다. 예를 들어, AWS의 완전 관리형 서비스를 사용해 고객이 비즈니스를 구현하고 운영한다면 완전 관리형 서비스 자체에 대한 보안 책임은 AWS에 있지만, 그 위에 구현된 비즈니스 요소에 대한 보안 책임은 고객에게 있다는 의미다. 그렇다면 고객이 비즈니스 요소를 구현할 때 어떤 서비스를 어떻게 이용해야 최적의 보안을 보장할 수 있을까?
AWS를 사용해 비즈니스를 구성해본 독자라면 이 질문을 수없이 던져봤을 것이다. 이 책은 그 질문의 답으로 수많은 AWS 서비스를 어떻게 활용해야 하는지를 설명하고 있다.
이 책은 제일 먼저 1장에서 AWS 보안의 핵심인 IAM의 기본적 요소를 설명하는 것부터 시작한다. 2장에서는 AWS의 핵심 서비스 중 하나인 S3를 어떻게 사용해야 안전하게 데이터를 보호할 수 있는지 설명하고, 3장에서는 사용자 인증에 매우 효과적인 코그니토(Cognito) 서비스의 사용자 풀과 자격증명 관리를 알아본다. 이어서 4장에서는 암호화 키와 관련된 AWS의 서비스인 KMS와 하드웨어 보안 모듈 서비스인 CloudHSM를 다루고, 5장에서는 AWS 네트워크 환경에서 빼놓을 수 없는 VPC의 네트워크 보안을 설명한다. 또한 6장에서는 AWS의 핵심 서비스 중에 하나인 EC2 서비스를 사용할 때의 최적의 보안 방법을 설명하고 5장에서 다룬 네트워크 보안을 이어간다. 7장에서는 본격적으로 AWS에서 제공하는 보안 서비스 중 하나인 WAF와 로드밸런서, ELB, CloudFront를 이용한 네트워크 보안 구현 방법을 다룬다. IT에 관련된 어떤 영역에 국한하지 않고 보안에서 제일 중요한 기능 중 하나라고 볼 수 있는 모니터링에 관해서는 8장에서 다루는데, 이 책에서는 그중 핵심인 CloudWatch와 CloudTrail, Config 서비스를 살펴본다. 그뿐만 아니라 보안과 관련된 상황이 발생하면 적절하게 알림을 제공하는 것이 운영에서 필수라고 할 수 있고, 동시에 각 계정에서 적절하게 보안을 준수하고 있는지 쉽게 파악할 수 있다면 더 안전하게 비즈니스를 영위해 나갈 수 있음은 확실하다. 이를 위해 AWS에서는 GuardDuty, Macie, Inspector 등의 서비스를 제공하고 있으며, 9장에서는 이들 서비스를 어떻게 활용할 수 있는지 설명한다. 마지막으로 10장에서는 지금까지 살펴본 많은 보안 서비스 외에 AWS를 더욱 안전하게 사용하고자 할 때 주목할 만한 가치가 있는 서비스를 살펴본다.
이렇듯 AWS의 퍼블릭 클라우드 서비스를 사용할 때 때로는 필수고, 때로는 추가 편의성을 제공하는 여러 서비스를 설명하면서 어떻게 하면 효과적으로 사용할 수 있는지를 다양한 레시피 형태로 제공한다.
이 책으로 AWS의 보안 철학과 체계를 쉽게 이해하고 활용해 각자가 원하는 비즈니스를 안전하고 편리하게 사용할 수 있을 것이라 믿는다. 지속적으로 발전하고 혁신하고 있는 AWS의 각종 서비스를 각자의 비즈니스 발전에 발 맞출 수 있는 기틀을 마련할 수 있기를 희망한다.
- 대표역자 배영부

1장. IAM과 Organizations를 활용한 AWS 계정 관리
__기술 요구 사항
__새로운 계정을 위한 IAM 설정
____작동 방법
____요금 경보 생성
__IAM 정책 만들기
____IAM 시각적 편집기를 사용해 정책 만들기
____AWS CLI로 정책 만들기
__AWS Organizations 사용을 위한 마스터 계정 만들기
__AWS Organization에 하위 계정 만들기
____CLI로 계정과 OU 생성
____콘솔에서 계정 생성과 이동
__AWS Organizations로 역할 전환
____관리자로 전환
____일반 사용자에게 역할 전환할 수 있는 권한 부여
____CLI를 사용해 일반 사용자에게 역할 전환할 수 있는 권한 부여
____서로 다른 두 계정 사이에서 역할 전환
2장. S3 정책과 기능으로 데이터 보호
__기술 요구 사항
__S3 접근 제어 목록(ACL) 생성
____콘솔에서 모든 사용자에게 버킷 읽기 ACL 적용
____CLI에서 사전 정의된 사용자에게 읽기 원한 부여
____CLI에서 기본 ACL이 지정된 객체에 대해 공용 읽기 권한 적용
____ACL, 버킷 정책, IAM 정책 비교
__S3 버킷 정책 만들기
____콘솔에서 버킷 정책을 적용해 퍼블릭 접근
____CLI로 버킷 정책을 설정해 버킷 리스트에 접근
__CLI로 교차 계정에서 S3에 접근
____다른 계정의 버킷에 파일 업로드
____버킷 정책을 이용해 다른 계정의 버킷에 파일 업로드
__CLI와 파이썬을 사용해 만료 기간이 있는 S3 사전 서명된 URL 사용
____CLI로 사전 서명된 URL 생성
____파이썬 SDK로 사전 서명된 URL 생성
__S3 데이터 암호화
____S3 관리 키(SSE-S3)로 서버 측 암호화
____KMS 관리 키(SSE-KMS)로 서버 측 암호화
____고객 관리 키(SSE-C)로 서버 측 암호화
__버전 관리로 데이터 보호
__같은 계정에서 S3 교차 리전 복제
__다른 계정에서 S3 교차 리전 복제
3장. Cognito의 사용자 풀과 자격증명 풀 관리
__기술 요구 사항
__아마존 Cognito 사용자 풀 생성
__아마존 Cognito 클라이언트 앱 생성
____트리거 워크플로 사용자 정의
__사용자 생성과 가입
____관리자 권한을 가진 사용자 생성
____자체 로그인 시 관리자 확인으로 사용자 생성
____사용자 가입 시 자체 확인으로 사용자 생성
__관리자 인증 방식
__클라이언트 인증 방식
__Cognito 그룹 작업
__Cognito 자격증명 풀
____아마존 개발자 포털 구성
____Cognito 구성
4장. KMS와 CloudHSM으로 키 관리
__기술 요구 사항
__KMS에 키 생성
__외부 키 구성 요소로 키 사용
____외부 키 구성 요소로 키 생성
____OpenSSL로 키 구성 요소 생성
____콘솔에서 키 생성
__KMS 키 교체
__프로그래밍 방식으로 권한 부여
__키 정책과 조건 사용
__교차 계정에 고객 관리 키 공유
____키를 생성하고 다른 계정에 권한 부여
____두 번째 계정에서 관리자가 키 사용
____두 번째 계정에서 일반 사용자가 키 사용
__CloudHSM 클러스터 생성
__CloudHSM 클러스터 초기화와 활성화
____클러스터 초기화와 첫 번째 HSM생성
____EC2 클라이언트 인스턴스 생성과 클러스터 활성화
5장. VPC의 네트워크 보안
__기술 요구 사항
__AWS에서 VPC 만들기
__VPC의 서브넷 만들기
__인터넷 접속용 인터넷 게이트웨이와 라우팅 테이블의 설정
__NAT 게이트웨이 설정과 구성
__NACL 사용
__VPC 게이트웨이 엔드포인트를 사용해 S3에 연결
__VPC 흐름 로그 구성과 사용
6장. EC2 인스턴스 시작
__기술 요구 사항
__보안 그룹 생성과 구성
__VPC에서 EC2 인스턴스 시작
____EC2 인스턴스와 SSH 시작을 위한 일반 단계
____공인 서브넷으로 인스턴스 시작
____사설 서브넷으로 인스턴스 시작
__NAT 인스턴스 설정과 구성
____NAT 인스턴스에 경로(라우팅) 추가
__EC2 인스턴스에 IAM 역할 생성과 연결
__EC2에서 사설키와 공용키의 사용
____키의 생성
____EC2에 키 업로드
__사용자 데이터를 사용해 웹 서버 인스턴스의 시작
__Systems Manager Parameter Store를 사용해 중요한 데이터 저장
____AWS Systems Manager Parameter Store에 매개변수 생성
____AWS Systems Manager에 역할 생성과 연결
____AWS Systems Manager Parameter Store에서 매개변수 검색
__KMS를 이용한 EBS의 데이터 암호화
7장. ELB와 CloudFront, WAF를 이용한 웹 보안
__기술 요구 사항
__EC2 인스턴스에 HTTPS 활성화
__ACM으로 SSL/TLS 인증서 생성
__클래식 로드밸런서의 생성
__ELB 대상 그룹 생성
__ELB에서 TLS 종료와 함께 애플리케이션 로드밸런서 사용
__ELB에서 TLS 종료와 함께 네트워크 로드밸런서 사용
__CloudFront와 TLS를 이용한 S3 보호
____CloudFront 기본 도메인을 사용한 CloudFront 배포
____사용자 지정 도메인과 ACM 인증서를 사용한 CloudFront 배포
__웹 애플리케이션 방화벽(WAF)의 설정과 사용
8장. CloudWatch, CloudTrail, Config로 모니터링
__기술 요구 사항
__이메일을 보낼 수 있는 SNS 주제 생성
__CloudWatch 경보와 지표로 작업
__CloudWatch에서 대시보드 생성
__CloudWatch 로그 그룹 생성
__CloudWatch 이벤트로 작업
__CloudTrail에서 로그 읽기와 필터링
__CloudTrail에서 추적 생성
__아테나를 이용해 S3의 CloudTrail 쿼리
__교차 계정 CloudTrail 로그 기록
__CloudWatch와 CloudTrail 연동
__AWS Config 설정과 사용
9장. GuardDuty, Macie, Inspector로 규제 준수
__기술 요구 사항
__아마존 GuardDuty 설정과 사용
__여러 계정의 GuardDuty 결과 집계
__아마존 Macie 설정과 사용
__아마존 Inspector 설정과 사용
__사용자 지정 관리자 템플릿 생성
10장. AWS 보안의 추가적인 서비스와 가이드
__기술 요구 사항
__AWS 시큐리티 허브의 설정과 사용
__AWS SSO 설정과 사용
__AWS 리소스 액세스 매니저에 대해 설정과 사용
__S3 글레이셔 볼트의 볼트 잠금 기능 사용
__AWS 시크릿 매니저를 이용해 RDS의 비밀번호 관리
__EC2 사용자 데이터 대신 AMI 생성
__AWS 마켓플레이스에서 보안 제품 이용
__AWS Trusted Advisor를 이용해 권고 사항 확인
__규제 준수 리포트를 위해 AWS 아티팩트 사용

