









출고예상일 안내
주문하신 상품이 한국에서 현지 배송을 위한 출고단계가 이루어질 것으로 예상되는 날짜입니다. 상품을 준비하는 과정에서 내부적인 사정으로 인해 출고예상일에 다소 오차가 생길 수 있습니다.
여러 상품(예약상품포함)을 함께 주문하신 경우 출고예상일이 가장 늦은 날짜에 맞춰 함께 배송됩니다.


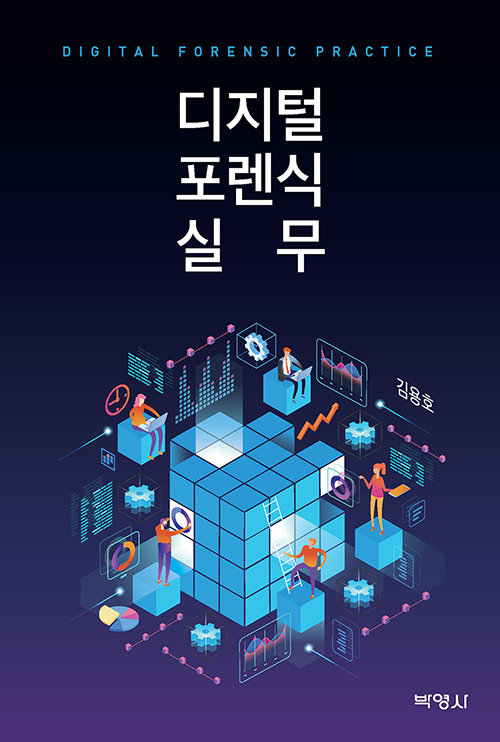








ISBN : 9791130310916 / 228쪽 152 x 223 (㎜)
이 상품에 궁금하신점이 있으세요? 1:1상담문의



아래의 도서와 구매하시면 이 도서들의 적립금을 즉시적용해 드립니다.
-
조성호
-
권석만
-
홍지수, 홍은지
-
천근아, 박정훈, 장지흠, 진재연, 이정한, 민윤기
- 29,700
- 26,100
- 30,000
- 22,500


출판사 리뷰




‘과연 교재를 통하여 실무를 이해할 수 있을까?’ 걱정하며 학생들의 시선에 초점을 두었다.
처음 디지털 포렌식을 통하여 증거를 수집하고 이를 법정에 제출하면서 누군가에게 설명해야 했던 그때의 심정을 담아 교재를 출간하게 되었다.
부족한 저를 위하여 항상 격려와 조언을 아끼지 않는 이경현 교수님, 물심양면 저를 도와주시며 믿어주시는 문미경 단장님, 조대수 처장님 그리고 동서대학교 SW중심대학 사업단 교수님들에게 감사 인사를 드립니다.
아울러 박영사 안종만 회장님, 안상준 대표님과 정성혁 대리께 감사 인사드립니다.
마지막으로 ‘知天命’의 나이에 접어들었으나 아직 ‘하늘을 뜻’을 알지 못하는 자식을 걱정해주시는 어머니, 사랑하고 감사합니다.
2020. 가을
김용호

PART 1
디지털 포렌식 개론
Chap. 1 디지털 포렌식 3
1. 디지털 포렌식의 정의\t3
2. 디지털 포렌식의 이해\t4
가. 침해사고 대응 포렌식\t5
나. 정보 추출 포렌식\t6
Chap. 2 디지털 정보의 이해 7
1. 디지털 정보의 개념\t7
가. 디지털 정보의 정의\t7
나. 디지털 정보와 유사한 개념 구분\t8
2. 디지털 정보의 특성\t10
가. 매체 독립성\t11
나. 비가시성 비가독성(매체의존성)\t11
다. 변조 복제 용이성(취약성)\t12
라. 대용량성\t12
마. 휘발성\t13
바. 전문성\t13
사. 초국경성\t14
3. 디지털 정보의 분류\t14
가. 저장정보와 생성 정보의 구분\t15
나. 데이터 상태에 따른 구분\t17
다. 데이터 형태에 따른 구분\t18
라. 데이터의 휘발성에 따른 구분\t19
Chap. 3 디지털 정보의 기본 조건 21
1. 디지털 정보의 진정성\t22
2. 디지털 정보의 무결성\t24
3. 디지털 정보의 원본성\t25
4. 디지털 정보의 신뢰\t26
Chap. 4 디지털 포렌식 대상 28
1. 범용 시스템\t29
가. 개인용 컴퓨터\t29
나. 서버 컴퓨터\t30
다. 슈퍼컴퓨터\t30
2. 임베디드 시스템\t32
가. 가전제품\t33
나. 사무용 기기\t33
3. 클라우드 저장소\t34
4. 분석 대상 분류\t34
가. Disk Forensics\t34
나. System Forensics\t35
다. Network Forensics\t35
라. Internet(Web) Forensics\t35
마. Mobile Forensics\t35
바. Database Forensics\t35
사. TrueCrypt Forensics\t36
아. Incident Response Forensics\t36
자. Internet of Everything Forensics\t36
Chap. 5 디지털 포렌식 기본원칙 37
1. 정당성의 원칙\t37
가. 위법수집증거배제법칙(형사소송법 제308조의 2)\t38
나. 독수독과이론\t39
2. 무결성의 원칙\t39
3. 재현의 원칙\t41
4. 신속성의 원칙\t41
5. 연계 보관성의 원칙\t41
Chap. 6 디지털 증거 43
1. 디지털 데이터\t44
가. 데이터 표현\t45
2. 디지털 증거의 특징\t48
가. 매체 독립성\t48
나. 비가시성.비가독성(매체의존성)\t48
다. 변조.복제 용이성(취약성)\t49
라. 대용량성\t50
마. 휘발성\t50
바. 전문성\t50
사. 초국경성\t51
Chap. 7 디지털 포렌식 법령 52
1. 디지털 증거의 법률적 의의\t52
가. 형사소송법에서 증거 법칙\t53
나. 전문법칙\t54
PART 2
파일 시스템 분석
Chap. 1 파일 시스템 59
1. 파일 시스템의 이해\t59
2. 파일 시스템의 기능\t61
3. 파일 시스템의 구조 이해\t62
가. 주소지정방식(Addressing)\t62
나. 클러스터(Cluster)\t63
다. 슬랙 공간(Slack Space)\t68
Chap. 2 파일 시스템의 종류 71
1. FAT(File Allocation Table)\t71
가. 부트 섹터 영역\t73
나. FAT32 FSINFO 영역\t76
다. FAT 영역\t78
라. 데이터 영역\t80
2. NTFS(New Technology File System)\t81
가. NTFS 구조\t82
Chap. 3 파일의 할당?삭제로 인한 변화 96
1. 파일 할당\t96
2. 파일 삭제\t98
Chap. 4 파일 시스템 분석 100
1. 파일 시스템별 삭제 파일 복구\t100
2. 비할당 클러스터 분석\t101
3. 슬랙 공간 분석\t102
4. 시간 정보 분석\t103
5. 부트 코드 분석\t104
6. 미사용 영역 분석\t105
7. 은닉 파일 분석\t106
8. 암호 파일 분석\t106
9. ADS 파일 분석\t107
10. 로그 정보 분석\t107
11. $Boot 파일 분석\t107
12. $BadClus 파일 분석\t108
Chap. 5 파일 복구 109
1. 파일 시스템의 파일 복구\t109
가. FAT 파일 시스템의 파일 복구\t110
나. NTFS에서 삭제된 파일 복구\t111
2. 파일 카빙\t113
가. 시그니처 기반 카빙\t114
나. 램 슬랙 카빙\t115
다. 파일 구조체 카빙\t115
PART 3
디지털 포렌식 실무
Chap. 1 디지털 증거 압수.수색.검증영장 신청 121
1. 압수와 수색 그리고 검증\t121
가. 압수.수색.검증의 정의\t121
나. 압수.수색의 목적물\t123
다. 압수.수색의 절차\t123
2. 영장주의 원칙과 예외\t124
3. 디지털 저장 매체 압수?수색?검증영장 신청\t126
가. 디지털 증거의 이해\t126
나. 디지털 증거법 관련 판례 이해\t127
다. 디지털 증거 압수범위 및 한계\t132
라. 영장신청서 작성방법\t135
Chap. 2 압수.수색.검증영장 집행 137
1. 영장 집행을 위한 준비물 점검\t137
2. 인권침해 방지를 위한 사전 교육\t139
3. 영장 집행에 의한 증거수집\t139
가. 준비단계\t139
나. 수집 단계\t145
다. 정리 단계\t149
4. 임의제출에 의한 증거수집\t150
가. 임의제출 상황\t150
나. 임의제출한 디지털 증거의 압수방법 제한\t152
5. 증거분석\t153
가. 디지털 증거분석관의 자격 요건\t153
나. 증거분석 준비\t154
Chap. 3 증거분석 157
1. DFAS PRO 시작하기\t157
가. 언어 및 타임존 설정\t157
나. 분석 결과 표시 설정(해제 방법)\t158
다. 확장자 추가\t159
라. 메모리 캡처\t159
마. 버전 정보 확인\t160
2. 케이스 생성\t160
가. 케이스 생성(빠른 설정)\t160
나. 케이스 생성 공통(네트워크 드라이브)\t161
다. 케이스 생성 공통(BitLocker USB)\t161
라. 케이스 생성(사용자 설정)\t162
마. 케이스 생성(디스크 설정)\t163
바. 케이스 생성(수집 설정)\t163
사. 케이스 생성(파일.메일 분석)\t164
아. 케이스 생성(개인정보)\t164
자. 케이스 생성(파일 정밀 분석)\t165
3. 케이스 관리\t166
가. 케이스 관리(내보내기 1)\t166
나. 케이스 관리(내보내기 2)\t166
다. 케이스 관리(불러오기 1)\t167
라. 케이스 관리(불러오기 2)\t168
마. 케이스 관리(삭제하기)\t168
4. 케이스 부가 기능\t169
가. 이미지 생성\t169
나. 파일 검색 1\t169
다. 파일 검색 2\t170
5. 파일 보기 기능\t171
가. 파일 보기 형식(내용)\t171
나. 파일 보기 형식(Hex)\t171
다. 파일 보기 형식(Pic)\t172
라. 파일 보기 형식(원본 형식)\t173
마. Thumbnails\t173
바. 타임바 설정\t174
사. 화면 캡처\t175
6. 파일 선택 기능\t175
가. 홈플레이트 선택\t175
나. 연속된 파일 선택\t176
다. 각각의 파일 선택 방법\t177
라. 필드값 복사\t177
마. 상세 정보값 복사\t178
바. 항목 검색(탐색기, 문서유형)\t178
사. 항목검색(분석결과)\t179
아. 분석설정\t180
7. 파일 저장 기능\t180
가. 엑셀저장(csv 확장자)\t180
나. 파일 내보내기\t181
다. 일괄 내보내기\t182
라. 증거물 등록(1)\t182
마. 증거물 등록(2)\t183
바. 증거물 내보내기\t183
사. 증거물 이력\t184
8. 파일 분석 기능\t185
가. 파일 분석(1)\t185
나. 파일 분석(2)\t185
다. 메일 분석(1)\t186
라. 메일 분석(2)\t187
마. OCR 분석(1)\t187
바. OCR 분석(2)\t188
사. 해시셋 내보내기(1)\t189
아. 해시셋 내보내기(2)\t189
자. 해시셋 분석(1)\t190
차. 해시셋 분석(2)\t190
카. Virus Total\t191
9. 북마크와 보고서 작성\t191
가. 북마크 등록(탐색기&문서유형)\t191
나. 북마크 확인(탐색기&문서유형)\t192
다. 북마크 등록(분석결과)\t193
마. 북마크 확인(분석결과)\t193
마. 북마크 등록(내용)\t194
바. 북마크 등록(Hex)\t194
사. 북마크 등록(Pic)\t195
아. 보고서 작성(1)\t195
자. 보고서 작성(2)\t196
10. 심화 분석 기능\t197
가. 볼륨 새도우 카피 분석\t197
나. 파일 정밀 분석(1)\t197
다. 파일 정밀 분석(2)\t198
라. 비할당영역 복구\t199
11. 분석 결과 기능\t199
가. 타임라인(리스트)\t199
나. 자격증명 관리자(1)\t200
다. 자격증명 관리자(2)\t201
라. 시스템 이벤트 로그\t201
마. 블랙리스트\t202
바. 그래프 선택 기능\t202
사. 파일 경로 확인\t203
아. 파일 경로 이동\t203
자. 웹에서 보기\t204
차. Go to Webpage\t205
카. 타임라인(1)\t205
타. 타임라인(2)\t206
찾아보기 207

