









출고예상일 안내
주문하신 상품이 한국에서 현지 배송을 위한 출고단계가 이루어질 것으로 예상되는 날짜입니다. 상품을 준비하는 과정에서 내부적인 사정으로 인해 출고예상일에 다소 오차가 생길 수 있습니다.
여러 상품(예약상품포함)을 함께 주문하신 경우 출고예상일이 가장 늦은 날짜에 맞춰 함께 배송됩니다.




- 정가
- $70.00
- 판매가
-
$51.03
(27%↓)

- 적립금
- $1.02 (2%P)
품절된 상품입니다.
이 책을 꼭 원하시는 고객님께서는 아래 "상품문의"를 클릭 후 구매의사를
알려주세요. 책이 확보 될 경우 연락 드리겠습니다.



평점 - · 리뷰 0
ISBN : 9791161754369 / 416쪽 188 x 235 (㎜)
이 상품에 궁금하신점이 있으세요? 1:1상담문의



아래의 도서와 구매하시면 이 도서들의 적립금을 즉시적용해 드립니다.
-

거트루드(박태현)
-
-
디렌드라 신하, 테자스 초프라
-
- 23,400
- 19,800
- 31,500
- 28,800


반디앤루니스 리뷰
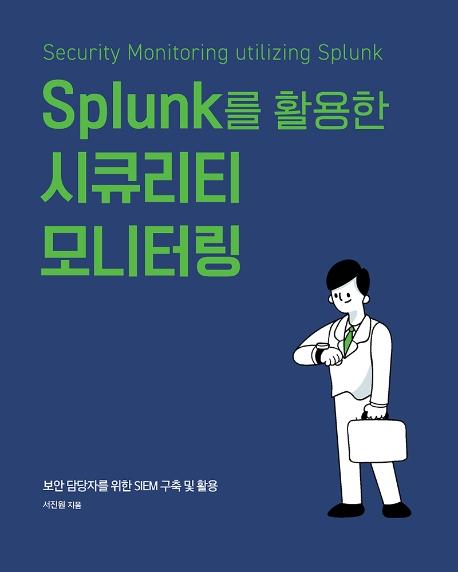
Splunk에서 정보보안 로그를 수집/분석하고 내부 침해 행위를 찾아내는 과정을 보여준다. 정보보안 사전 지식을 갖추고, Splunk 검색어를 작성할 수 있는 사용자를 대상으로 서술했지만, 초보자도 책의 내용을 쉽게 따라올 수 있게 작성했다. 특별히 Splunk를 활용해서 정보보안 전용 앱 구축, 정보보안 관련 로그 분석 등 많은 업무를 효율적으로 개선하기 원하는 정보보안 담당자를 위해서 쓰였다.
출판사 리뷰
Splunk 활용 방안을 고민하는 사용자나 Splunk를 이용해서 정보보호 업무를 수행하려는 보안 담당자를 위한 내용을 담고 있으며, 총 2부 10장으로 구성했다. 1부는 Splunk의 기본 사항을 다루고 2부에서는 Splunk를 활용한 실제 SIEM 구축 과정을 설명한다. 각 장의 내용은 다음과 같다. 1장. 'Splunk 소개'에서는 Splunk 소개와 정보보호 분야의 공격자 동향을 소개한다. 이에 대응하기 위한 방어 모델인 사이버 킬체인과 MITRE ATT&CK을 알아본다. 2장. '검색'에서는 Splunk 검색 및 검색 명령을 살펴본다. 매우 방대한 Splunk 검색 명령어에서 보안장비 로그 검색에 주로 사용하는 명령어 위주로 소개한다. 3장. 'Splunk 지식 관리'에서는 Splunk 검색 명령어 결과에 의미를 부여하는 Splunk 지식 객체를 설명한다. 설명하는 지식 객체는 이벤트 타입, 태그, 룩업, 워크플로와 검색 매크로다. 이런 지식 객체를 사용해 검색 결과 및 성능을 개선할 수 있다. 4장. '보고서와 대시보드'에서는 Splunk의 리포트와 대시보드 기능을 설명하고 각각을 생성하고 관리하는 방법을 설명한다. 리포트는 검색어를 저장하는 방법과 동일한 효과를 가지며, 향후 재사용이 가능한 방법이다. 리포트를 사용해서 대시보드를 구축하는 다양한 방법도 설명한다. 5장. 'SIEM이란?'에서는 SIEM(Security Information & Event Management)을 설명한다. SIEM을 활용한 로그 수집 전략과 경고 생성 등 SIEM의 핵심 항목을 살펴보고 이를 기반으로 SIEM을 구축하는 전략을 살펴본다. 6장. '로그 수집'에서는 Splunk에서 로그 분석을 위해서 로그를 수집하는 방법과 전략을 살펴본다. 수집 대상 로그는 네트워크 계층 로그와 엔드포인트 계층인 윈도우 PC 로그 수집 방법을 설명한다. 7장. '네트워크 로그 분석'에서는 네트워크 계층 로그에서 이상징후를 추출하는 분석 기법을 살펴본다. 예제로 살펴보는 네트워크 계층에서 DNS, HTTP, SSL 등 네트워크에서 사용량이 많은 프로토콜 위주로 이상징후를 탐지하는 방법을 살펴본다. 8장. '엔드포인트 로그 분석'에서는 엔드포인트 계층 로그에서 이상징후를 추출하는 분석 기법을 살펴본다. 예제 로그인 윈도우 PC에서 발생하는 이상징후를 정의하고 이를 탐지하는 방법을 살펴본다. 9장. 'SIEM 구축하기'에서는 Splunk에서 SIEM 앱을 구축한다. 앱 설계, 메뉴 구성, 패널 시각화를 소개하고 대시보드를 구축해서 SIEM을 손쉽게 사용할 수 있게 한다. Splunk 본연의 기능인 검색을 대시보드로 표현함으로써 사용자의 편의성을 높인다. 10장. 'SIEM 운영 강화'에서는 구축한 SIEM 앱에 경고, 드릴다운과 같은 사용자 편의 기능을 추가해서 사용성을 높이는 방안을 설명한다.

-
- 구분 : 저서
- 이름 : 서진원
- 국적 : 대한민국
- 직업 :
- 분류 : 과학/공학 저자
- 인기지수 [2]
-


- [최근저서]전체보기
- Splunk를 활용한 시큐리...

★ 지은이의 말 ★
처음 Splunk를 접하던 때가 생각난다. 당시에는 나 역시 이 프로그램을 어떻게 활용해야 하는지를 정확히 알지 못했다. 빅데이터라는 용어가 IT 분야에 막 등장하던 때라서 더욱더 그랬던 것 같다. 그러다가 현 직장에서 Splunk를 업무에 적용하기 시작하면서 놀라운 프로그램이라는 것을 아는 데는 그리 오랜 시간이 걸리지 않았다.
당시 정보보호 장비에서 생성한 로그는 모두 관계형 데이터베이스에 저장했고 원하는 내용은 SQL 검색만 할 수 있었다. 모든 로그의 필드를 사전에 구별해서 데이터베이스에 입력해야 했기 때문에, 신규 장비 연동은 매우 귀찮은 작업이었다. 하지만 Splunk는 이런 고민을 단숨에 해결해줬다. SQL과 비슷한 전용 검색어는 프로그래밍 능력이 훌륭하지 않은 나도 쉽게 배울 수 있었고 인터넷의 다양한 문서는 많은 어려움을 해결하는 데 큰 도움을 줬다.
Splunk는 여러 분야에서 활용이 가능하지만 정보보호 분야에서 가장 효과적으로 사용할 수 있다고 생각한다. 빅데이터 기반의 대용량 처리, 자체 검색어를 이용한 실시간 검색과 경고, 대시보드의 통합 지원은 실시간 침해사고 대응 플랫폼에 최적이라고 생각했기 때문이다. 그때부터 나는 Splunk를 이용해서 다양한 로그를 저장하고 분석한 후에 정보보호 관점의 이상징후를 추출하는 데 많은 노력을 기울였다. 이 책은 내 경험을 기반으로 작성했고, 정보보호 담당자의 수고를 조금이라도 덜어주고자 집필하게 됐다.
매일 많은 정보보호 장비가 방대한 로그를 생성한다. 방대한 로그는 수집과 분석을 거쳐야 의미 있는 정보로 변환된다. “구슬이 서 말이라도 꿰어야 보배”라는 속담이 있다. 결국 정보보호 담당자는 흩어져 있는 로그를 수집하고 그 속에서 의미 있는 값을 정확히 추출해서 침해사고 예방 또는 대응을 수행해야 한다는 의미다.
이 책은 Splunk를 처음 사용하는 독자에게는 구체적인 활용 방법을 제시한다. 이미 사용 중인 독자에게는 더 효율적인 사용 방법을 알려주며, 특히 Splunk를 시큐리티 모니터링 관점에서 사용하는 구체적인 방법을 보여준다.
정보보호에서는 누구에게나 적용되는 절대 정답은 없다. 모두 자신만의 방법으로 문제를 해결하기 때문이다. 이 책이 제시하는 방법 역시 수많은 해결책 중 하나일 뿐 절대적인 답은 아니다. 이 책이 항상 과중한 업무를 수행하는 정보보호 담당자에게 올바른 정보를 제공하고, 업무를 조금이라도 경감시켜줄 수 있다면 무척 행복할 것이다.

1장. Splunk 소개
1.1 Splunk와 정보보호
1.2 공격 패러다임의 전환
1.2 공격 동향 분석
1.2.1 사이버 킬체인
1.22 MITRE ATT&CK
1.3 위협사냥
1.3.1 로그 수집
1.3.2 수집 대상
1.3.3 수집 로그 저장
1.4 실습용 데이터 추가
1.4.1 튜토리얼 데이터 다운로드 받기
1.4.2 데이터 추가 방법
1.5 요약
2장. 검색
2.1 장 소개
2.2 Splunk 검색 기본
2.2.1 시간 연산자
2.2.2 검색에서 필드 활용하기
2.2.3 검색 처리 언어 및 파이프
2.3 검색 명령어
2.3.1 데이터 나열, 변환
2.3.2 통계 계산
2.3.3 차트 시각화
2.3.4 비교 분석
2.3.5 다중 문자열과 시간
2.4 검색어 작성
2.5 검색 효율성 높이기
2.5.1 시간 범위 지정하기
2.5.2 인덱스 이름 지정하기
2.5.3 최대한 자세한 검색어 사용하기
2.5.4 검색 필터는 검색어 처음에 사용
2.5.5 와일드카드 사용 자제
2.5.6 fields 명령어 적극 사용
2.6 요약
3장. Splunk 지식 관리
3.1 장 소개
3.2 Splunk 지식 개요
3.3 이벤트 타입
3.4 룩업
3.5 태그와 별칭
3.5.1 태그
3.5.2 별칭
3.6 워크플로
3.7 검색 매크로
3.8 요약
4장. 보고서와 대시보드
4.1 장 소개
4.2 보고서
4.2.1 보고서 생성하기
4.2.2 보고서 편집
4.2.3 보고서 복제
4.2.4 보고서 예약
4.3 대시보드
4.3.1 시각화 종류
4.3.2 차트 패널 생성하기
4.3.3 대시보드 구축
4.4 요약
5장. SIEM이란?
5.1 소개
5.2 SIEM의 이해
5.2.1 SIEM의 정의
5.2.2 주요 기능
5.2.3 구성 요소
5.3 SIEM 구축
5.3.1 구축 전 고려사항
5.3.2 로그 수집 전략
5.3.3 로그 검색 및 분석 전략
5.3.4 경고 구축 전략
5.4 Splunk SIEM 구축 방안
5.4.1 로그 수집
5.4.2 로그 검색/분석
5.4.3 경고
5.5 요약
6장. 로그 수집
6.1 장 소개
6.2 Zeek
6.2.1 Zeek 설치 및 운영
6.2.2 환경설정 및 실행
6.2.3 Zeek 로그 형식
6.3 Sysmon
6.3.1 Sysmon 설치하기
6.3.2 이벤트 확인 및 운영
6.3.3 Sysmon 생성 이벤트 목록
6.4 Splunk 로그 저장
6.4.1 로컬에서 직접 수집
6.4.2 원격 로그 수집 - 리눅스
6.4.3 원격 로그 수집 - 윈도우
6.4.4 예제 로그 업로드
6.5 요약
7장. 네트워크 로그 분석
7.1 장 소개
7.2 주요 서비스 프로토콜
7.2.1 DNS
7.2.2 HTTP
7.2.3 SSL/X509
7.3 네트워크 현황 분석
7.3.1 DNS
7.3.2 HTTP 프로토콜
7.3.3 SSL & X509 프로토콜
7.4 이상징후 분석
7.4.1 DNS 이상징후
7.4.2 HTTP 이상징후
7.4.3 SSL & X509
7.5 요약
8장. 엔드포인트 로그 분석
8.1 장 소개
8.2 엔드포인트 로그
8.2.1 엔드포인트 로그의 필요성 및 대상
8.2.2 윈도우 이벤트
8.2.3 Sysmon
8.3 PC 이상징후 분석
8.3.1 비정상 폴더에서 exe 파일 실행
8.3.2 파일 실행 후 원본 파일 삭제
8.3.3 실행 후 네트워크 접속 다수 발생
8.3.4 네트워크 셸 실행
8.4 요약
9장. SIEM 구축하기
9.1 장 소개
9.2 Splunk SIEM 앱 설계
9.2.1 구축 목적
9.2.2 구축 범위
9.2.3 구축 전략
9.2.4 메뉴 설계 및 구성
9.2.5 메뉴 설명
9.3 SIEM 구축
9.3.1 Splunk 앱 생성
9.3.2 SIEM 메뉴 구성
9.3.3 SIEM Insights
9.3.4 네트워크 현황
9.3.5 이상징후
9.3.6 정보 검색
9.4 패널 시각화
9.5 드릴 다운을 활용한 대시보드 강화
9.5.1 해시 값 기반 검색
9.5.2 도메인 기반 검색
9.5.3 대시보드 내부 토큰 활용
9.6 요약
10장. SIEM 운영 강화
10.1 장 소개
10.2 OSINT
10.2.1 위협정보 수집
10.2.2 OSINT 정보 수집 활용하기
10.2.3 룩업 테이블 활용
10.3 경고 설정
10.3.1 네트워크 계층 경고
10.3.2 엔드포인트 경고
10.3.3 악성 도메인 접속 경고
10.4 위협사냥 구현
10.4.1 명령제어 서버 탐지
10.4.2 비정상 파일명 탐지
10.5 상황 대응 대시보드 운영
10.5.1 상황 대응 전략 수립
10.5.2 상황 판단 대시보드 제작
10.6 요약
10.7 이 책의 요약

