









출고예상일 안내
주문하신 상품이 한국에서 현지 배송을 위한 출고단계가 이루어질 것으로 예상되는 날짜입니다. 상품을 준비하는 과정에서 내부적인 사정으로 인해 출고예상일에 다소 오차가 생길 수 있습니다.
여러 상품(예약상품포함)을 함께 주문하신 경우 출고예상일이 가장 늦은 날짜에 맞춰 함께 배송됩니다.










ISBN : 9791190665377 / 288쪽 170 x 225 (㎜)
이 상품에 궁금하신점이 있으세요? 1:1상담문의



아래의 도서와 구매하시면 이 도서들의 적립금을 즉시적용해 드립니다.
-

거트루드(박태현)
-
LearnAI Team
-
오유나 외 14인
-
김현철, 신은경, 이민정, 박선우, 정기민, 곽소아, 정문수
- 23,400
- 21,600
- 22,500
- 21,420



반디앤루니스 리뷰
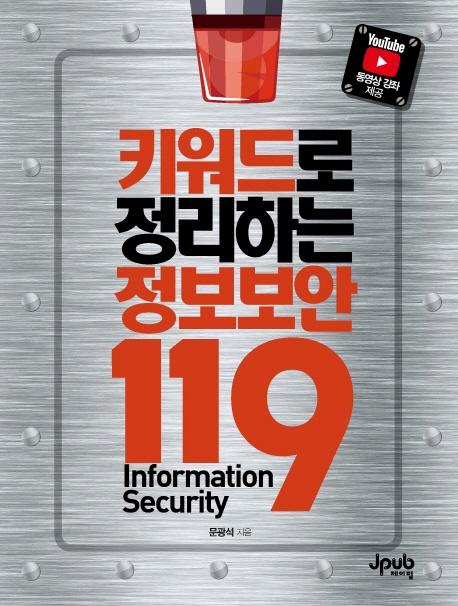
유튜브 동영상과 함께 제공되는, 어디에서도 들어보지 못한 재미있는 정보보안 이야기!
《키워드로 정리하는 정보보안 119》는 자주 사용하거나 중요한 용어 119개를 통해서 보안의 전 분야를 빠르게 이해하고 정리할 수 있게 해주는 책입니다. 저자의 풍부한 실전 경험과 각종 보안 시험을 준비하며 학습한 주요 개념을 재미있는 실제 사례와 적절한 그림, 명료한 표를 통해 풀어내고 있습니다. 보안 시험을 준비하고 있는 수험생들은 물론 보안 업계에 몸담은 이들 모두에게 유용한 책이 될 것입니다.
출판사 리뷰
주요 내용
? 섹션 1 보안: 보안의 정의 및 용어, 보안/안전/보호의 차이점, 보안의 연결 공격, 목표, 분류, 윤리, 인식/교육/훈련, 위험 관리
? 섹션 2 암호학: 암호학의 개요, 암호 알고리즘의 분류 및 보안 강도, 대칭키 및 비대칭키 암호화, 해시, OTP, 공개키 기반 구조, 전자 서명/전자 봉투, 양자 컴퓨팅 및 암호 통신
? 섹션 3 접근 통제: 접근 통제, MAC, DAC, RBAC, 벨-라파듈라 & 비바, 리눅스 PAM & 윈도우 SAM, TCP 래퍼
? 섹션 4 보안 솔루션: 외부 공격 방어 측면, 내부 유출 방지 측면, 사용자 인증 측면의 보안 솔루션
? 섹션 5 해킹: 해킹 기법, 악성코드 유입 기법, 네트워크 공격 기법, 웹 공격 기법, DoS 공격 기법, 대응 기법
? 섹션 6 법률: 국내 기준(법률, 개인정보보호법, 개인정보영향평가, 정보통신망법, ISMS-P), 국제 기준(ISO27001, GDPR)
? 섹션 7 보안 활동: 정보보호 거버넌스, 개인정보 비식별화, IoT 공통 보안 7원칙, 디지털 포렌식, FDS, CPO & CISO, 버그 바운티, CC 인증, 난독화
? 섹션 8 융합 보안: 데이터 보안, 핀테크 보안, IoT 보안, 클라우드 보안, 스마트 디바이스 보안, 물리 보안, 스마트 카 보안, 인공지능 보안

-
- 저자 : 문광석

보호하는 자산에 따라서 데이터를 지키는 정보보안, 직접적인 접근을 지키는 물리보안, 다양한 산업의 형태를 지키는 융합보안 등 보호할 자산을 지키는 행위를 말합니다. 정식으로 보안에 대한 정의를 내리면, 보안(Security)이란 외부의 위협(Threat)으로부터 내부의 자산(Asset)에 대한 취약점(Vulnerability)을 보호대책(Countermeasure)을 통해 보호하는 방식을 말합니다.
_20페이지
최근 21년만에 공인인증서 의무사용을 폐지하는 전자서명법이 통과됨에 따라 반드시 공인인증서를 이용하지 않고도 전자상거래가 가능해졌습니다. 그에 따라 OTP, 웹 기반 코드 서명, 전용 SW 구현, ARS/SMS, 스마트 OTP, DID, 블록체인 등이 사용될 것으로 예상됩니다. 그중에서 가장 많이 사용될 기술로는 바이오 인증을 이용하는 FIDO(#057)가 있습니다.
_55페이지
모든 보안 솔루션의 인터페이스나 데이터 형태를 맞춰 가면서 연동하는 것은 거의 불가능에 가깝습니다. 또한, 사람이 일일이 이러한 모든 이벤트를 파악하고 실제 공격을 구별하기에는 엄청난 수고가 들어갑니다. 그래서 빅데이터와 인공지능을 연결하여 지능형 관제에 특화된 SIEM이 등장하게 되었습니다.
_100페이지
사이버 킬 체인(Cyber Kill Chain)은 사이버 공격을 프로세스 기반으로 분석하여 각 단계에서 가해지는 위협 요소를 파악하고 공격을 완화하기 위해, 공격할 때 쓰는 방법을 7단계로 정의한 사이버 공격 분석 모델을 말합니다. 공격의 단계를 파악하여 그중 연결 고리 하나만 끊어도 공격이 더 이상 진행할 수 없음을 이용한 방어 방식이라고 할 수 있습니다.
_152페이지
디지털 포렌식의 주요 유형으로는 전통적인 영역인 저장 장치에서 삭제된 파일 복구와 증거 분석, 증거 훼손 방지를 조치하는 디스크 포렌식, 운영체제와 애플리케이션 및 프로세스 분석하여 증거를 확보하는 시스템 포렌식, 로깅 파일과 IP 발신자 추적 등의 분석을 수행하는 네트워크 포렌식, 웹 히스토리와 이메일의 히스토리를 분석하는 인터넷 포렌식, 휴대용 기기에서 필요한 정보를 입수하여 분석하는 모바일 포렌식, 기업의 부정과 관련된 수사 시 회계 데이터를 추출하고 분석하는 회계 포렌식까지 다양한 유형이 있습니다.
_227페이지

섹션 1 보안_19
#001 보안의 정의 및 용어_20
#002 보안 vs. 안전 vs. 보호_22
#003 보안의 연결 공격_24
#004 보안의 목표_26
#005 보안의 분류_28
#006 보안 관련 직업_30
#007 보안 인식 & 훈련 & 교육_32
#008 위험 관리_34
#009 보안의 윤리_36
정보보안 Break Point 보안인의 축제, 보안 세미나_38
섹션 2 암호학_39
#010 암호학의 개요_40
#011 암호 알고리즘의 분류_42
#012 암호 알고리즘의 보안 강도_44
#013 대칭키 암호화_46
#014 비대칭키 암호화_48
#015 해시_50
#016 OTP_52
#017 공개키 기반 구조_54
#018 전자 서명 / 전자 봉투_56
#019 양자 컴퓨터_58
#020 양자 암호 통신_60
정보보안 Break Point 영화 〈이미테이션 게임(The Imitation Game)〉(2014)_62
섹션 3 접근 통제_63
#021 접근 통제_64
#022 MAC_66
#023 DAC_68
#024 RBAC_70
#025 벨-라파듈라 & 비바_72
#026 리눅스 PAM & 윈도우 SAM_74
#027 TCP 래퍼_76
정보보안 Break Point 클라우드 시대, Azure와 AWS의 권한 관리_78
섹션 4 보안 솔루션_79
#028 방화벽_80
#029 웹 방화벽_82
#030 차세대 방화벽_84
#031 Iptables_86
#032 DPI_88
#033 침입 방지 시스템_90
#034 무선 침입 방지 시스템_92
#035 통합 위협 관리_94
#036 기업 보안 관리_96
#037 위험 관리 시스템_98
#038 SIEM_100
#039 가상 사설망_102
#040 IPSEC_104
#041 SSL / TLS_106
#042 SSL 복호화_108
#043 DB 암호화_110
#044 데이터 유출 방지(DLP)_112
#045 디지털 저작권 관리(DRM)_114
#046 보안 USB_116
#047 EMM_118
#048 NAC120
#049 HSM_122
#050 AAA_124
#051 RADIUS & DIAMETER_126
#052 Kerberos_128
#053 SSO_130
#054 EAM_132
#055 IAM_134
#056 OAUTH_136
#057 FIDO_138
#058 바이오 인식_140
정보보안 Break Point 퀴즈 타임_142
섹션 5 해킹_143
#059 해킹 & 악성 프로그램_144
#060 랜섬웨어_146
#061 APT_148
#062 비즈니스 스캠_150
#063 사이버 킬 체인_152
#064 DBD_154
#065 피싱 & 스피어 피싱_156
#066 파밍_158
#067 워터링 홀_160
#068 익스플로잇 vs. 안티바이러스_162
#069 네트워크 스니핑_164
#070 세션 리플레이, 하이재킹_166
#071 OWASP TOP 10_168
#072 XSS vs. CSRF_170
#073 SQL 인젝션_172
#074 DoS & DDoS_174
#075 DDoS 인지 & 대응 방안_176
#076 DNS 보안_178
#077 허니팟_180
#078 템퍼 프루핑 & 워터마킹_182
#079 시점별 보안 활동_184
#080 사이버 표적 공격 역추적 기술_186
#081 시큐어 코딩_188
#082 시큐어 SDLC_190
#083 정적 분석 vs. 동적 분석_192
정보보안 Break Point 정보보안 인물 열전(세계적인 해커)_194
섹션 6 법률_195
#084 법률 & 개인정보 법률 체계_196
#085 개인정보_198
#086 개인정보보호법_200
#087 개인정보 안전성 확보 조치 기준(제29조)_202
#088 개인정보처리방침의 수립 및 공개(제30조)_204
#089 개인정보영향평가_206
#090 정보통신망법(정보통신망 이용 촉진 및 정보보호 등에 관한 법률)_208
#091 정보통신망법에서의 개인정보의 보호조치(제28조)_210
#092 정보보호 및 개인정보보호관리체계 인증_212
#093 정보보호관리체계_214
#094 GDPR_216
정보보안 Break Point 정보보안 자격증_218
섹션 7 보안 활동_219
#095 정보보호 거버넌스_220
#096 개인정보 비식별화_222
#097 IoT 공통 보안 7원칙 & GSMA IoT 보안 가이드라인_224
#098 디지털 포렌식_226
#099 e-Discovery_228
#100 FDS_230
#101 망 분리_232
#102 CPO vs. CISO_234
#103 CVE, CWE_236
#104 버그 바운티_238
#105 CC 인증_240
#106 난독화_242
정보보안 Break Point 드라마 〈유령〉(SBS, 2012)_244
섹션 8 융합보안_245
#107 준동형 & 동형 암호화_246
#108 전자 여권_248
#109 스마트 지갑_250
#110 비대면 실명 인증_252
#111 신뢰 실행 환경_254
#112 보안 부팅_256
#113 SECaaS_258
#114 CASB_260
#115 무선 네트워크 보안_262
#116 출입통제 & 지능형 CCTV_264
#117 CPTED_266
#118 스마트 카 보안_268
#119 인공지능 보안_270
정보보안 Break Point 신기술과 정보보안 사고 사례_272
에필로그_273
찾아보기_275

