









출고예상일 안내
주문하신 상품이 한국에서 현지 배송을 위한 출고단계가 이루어질 것으로 예상되는 날짜입니다. 상품을 준비하는 과정에서 내부적인 사정으로 인해 출고예상일에 다소 오차가 생길 수 있습니다.
여러 상품(예약상품포함)을 함께 주문하신 경우 출고예상일이 가장 늦은 날짜에 맞춰 함께 배송됩니다.


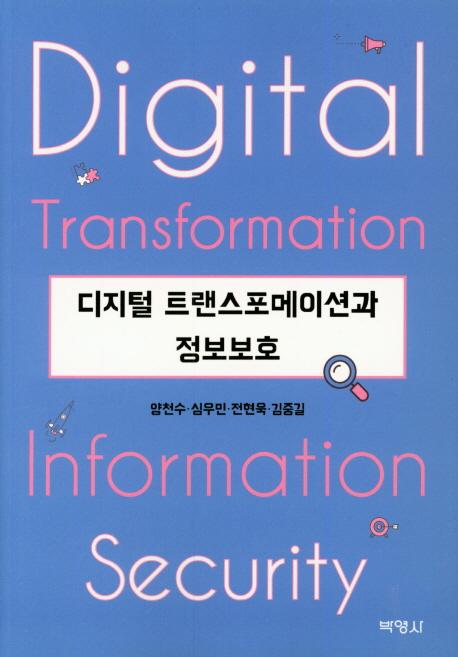








ISBN : 9791130334332 / 372쪽 / 678g / 176 x 248 (㎜)
이 상품에 궁금하신점이 있으세요? 1:1상담문의



아래의 도서와 구매하시면 이 도서들의 적립금을 즉시적용해 드립니다.
-
홍지수, 홍은지
-
권석만
-
김태유
-
천근아, 박정훈, 장지흠, 진재연, 이정한, 민윤기
- 30,000
- 26,100
- 16,200
- 22,500



출판사 리뷰

-
- 저자 : 양천수, 심우민, 전현욱 외


제1장 서 론 / 1
1. 이 책의 목표와 필요성 3
2. 이 책의 구성 4
제2장 제4차 산업혁명과 현대사회의 구조변동 / 7
Ⅰ. 제4차 산업혁명 9
1. 제4차 산업혁명은 있는가? 9
2. 제4차 산업혁명의 본질 10
Ⅱ. 현대사회의 구조변동 13
1. 초연결사회 13
2. 디지털 트랜스포메이션 사회 14
3. 빅데이터 사회 15
4. 알고리즘 사회 18
5. 지능정보사회 19
6. 안전사회 20
Ⅲ. 문제점과 과제 21
1. 개인정보 침해위험 증가 22
2. 국가안보 및 산업보안 침해위험 증대 22
3. 새로운 정보침해현상 증대 22
4. 개인정보 및 사이버 보안 강화의 필요성 23
5. 개인정보와 사이버 보안을 보장하기 위한 법제 구축 23
6. 개인정보와 사이버 보안을 보장하기 위한 거버넌스 구축 24
제3장 정보보호 관련 법체계의 현황 / 25
제1절 개 관 27
Ⅰ. 서 론 27
Ⅱ. 정보보호 관련 법제도의 기본체계 28
1. 국가정보화 기본법 28
2. 전자정부법 29
3. 정보통신망법 30
4. 정보통신기반 보호법 31
5. 정보보호산업법 31
6. 중간결론 32
제2절 정보통신망법의 현황 33
Ⅰ. 정보통신망법 개관 33
1. 정보통신망법의 목적 33
2. 정보통신망법의 규범적 구조 34
Ⅱ. 규범적 특성 및 규제체계 34
1. 정보통신망법의 규범적 특성 34
2. 정보통신망법의 규제체계 36
제3절 정보통신기반 보호법의 현황 39
Ⅰ. 정보통신기반 보호법 개관 39
1. 정보통신기반 보호법의 입법목적 39
2. 정보통신기반 보호법의 규범적 특성 40
3. 정보통신기반 보호법의 구성내용 42
Ⅱ. 정보통신기반 보호법의 적용범위 43
1. 인적 적용범위: 공공부문과 민간부문의 통합적 규율 43
2. 물적 적용범위: 주요정보통신기반시설 44
Ⅲ. 정보통신기반시설의 보호체계 47
1. 정보통신기반보호위원회의 운영 47
2. 주요정보통신기반시설 보호 추진체계 47
제4절 정보보호산업 진흥에 관한 법률의 현황 51
Ⅰ. 개 관 51
1. 입법배경 51
2. 규범목적 51
3. 핵심목표 52
Ⅱ. 전체구조, 규범적 특성 및 규제체계 52
1. 전체구조 52
2. 규범적 특성 53
3. 규제체계 53
제4장 정보통신망법 제6장 해설 / 55
제1절 정보통신망의 안정성 확보 등 57
Ⅰ. 서 론 58
1. 의의 및 기본취지 58
2. 기본구조 58
Ⅱ. 주요내용 59
1. 정보통신서비스 제공자의 정보보호조치(제45조 제1항) 59
2. 과학기술정보통신부장관의 정보보호조치(제45조 제2항 및 제3항) 60
제2절 정보보호 사전점검 65
Ⅰ. 서 론 65
1. 의의 및 기본취지 65
2. 기본구조 66
Ⅱ. 주요내용 66
1. 계획 또는 설계시 정보보호 고려(제45조의2 제1항) 66
2. 정보보호 사전점검 권고(제45조의2 제2항 및 제3항) 67
제3절 정보보호 최고책임자 지정 72
Ⅰ. 서 론 73
1. 의의 및 기본취지 73
2. 기본구조 73
Ⅱ. 주요내용 74
1. 임원급 정보보호 최고책임자 지정 및 신고(제45조의3 제1항~제4항) 74
2. 정보보호 최고책임자 협의회(제45조의3 제5항~제6항) 75
제4절 집적정보통신시설의 보호 77
Ⅰ. 서 론 77
1. 의의 및 기본취지 77
2. 기본구조 78
Ⅱ. 주요내용 78
1. 집적정보통신시설 사업자와 보호조치의무(제46조 제1항) 78
2. 집적정보통신시설 사업자의 보험가입의무(제46조 제2항) 82
제5절 집적정보통신시설 사업자의 긴급대응 84
Ⅰ. 서 론 84
1. 의의 및 기본취지 84
2. 기본구조 85
Ⅱ. 주요내용 85
1. 서비스의 전부 또는 일부의 제공 중단(제46조의2 제1항) 85
2. 서비스 중단사실의 통보 및 재개(제46조의2 제2항 및 제3항) 87
제6절 정보보호 관리체계의 인증 90
Ⅰ. 서 론 92
1. 의의 및 기본취지 92
2. 기본구조 92
Ⅱ. 주요내용 93
1. 정보보호 관리체계 인증 및 의무대상자 범위(제47조 제1항 및 제2항) 93
2. 정보보호 관리체계 인증 기준(제47조 제4항) 95
3. 정보보호 관리체계 인증기관 및 사후관리(제47조 제5항~제12항) 97
제7절 정보보호 관리체계 인증기관 및 심사기관 지정취소 100
Ⅰ. 서 론 100
1. 의의 및 기본취지 100
2. 기본구조 101
Ⅱ. 주요내용 101
1. 인증기관 및 심사기관의 지정취소 및 업무정지(제47조의2 제1항 및 제2항) 101
제8절 개인정보보호 관리체계 인증 105
Ⅰ. 서 론 105
1. 의의 및 기본취지 105
2. 기본구조 106
Ⅱ. 주요내용 106
1. 개인정보보호 관리체계 인증(제47조의3 제1항) 106
2. 개인정보보호 관리체계 인증기준(제47조의3 제2항) 108
3. 수행기관 및 절차 등(제47조의3 제3항 및 제4항) 109
제9절 이용자 정보보호 110
Ⅰ. 서 론 110
1. 의의 및 기본취지 110
2. 기본구조 111
Ⅱ. 주요내용 111
1. 이용자에 대한 권고 및 정부의 역할(제47조의4 제1항) 111
2. 이용자에 대한 정보보호조치 요청 및 접속제한(제47조의4 제2항) 113
3. 프로그램 보안 취약점 보완사실 통보(제47조의4 제3항) 117
4. 보호조치 요청과 관련하여 이용약관에 정해야 하는 사항(제47조의4 제4항) 118
제10절 정보보호 관리등급 부여 119
Ⅰ. 서 론 119
1. 의의 및 기본취지 119
2. 기본구조 120
Ⅱ. 주요내용 120
1. 정보보호 관리등급의 부여(제47조의5 제1항~제3항) 120
2. 정보보호 관리등급의 사후관리(제47조의5 제4항 및 제5항) 122
제11절 정보통신망 침해행위 금지 124
Ⅰ. 서 론 124
1. 의의 및 기본취지 124
2. 기본구조 125
Ⅱ. 주요내용 126
1. 해킹행위 등 금지(제48조 제1항) 126
2. 악성프로그램 전달 및 유포 금지(제48조 제2항) 133
3. 분산서비스 거부 등을 통한 정보통신망 장애발생 금지(제48조 제3항) 135
4. 벌칙 137
제12절 침해사고의 대응 등 139
Ⅰ. 서 론 141
1. 의의 및 기본취지 141
2. 기본구조 142
Ⅱ. 주요내용 142
1. 침해사고 대응 업무의 주체 및 내용(제48조의2 제1항) 142
2. 침해사고 관련 정보제공의무(제48조의2 제2항) 149
3. 침해관련 정보의 분석(제48조의2 제3항) 153
4. 정보의 불성실 제공 및 시정명령(제48조의2 제4항) 153
5. 정보이용의 범위(제48조의2 제5항) 154
6. 인력지원의 요청(제48조의2 제6항) 155
제13절 침해사고의 신고 등 156
Ⅰ. 서 론 156
1. 의의 및 기본취지 156
2. 기본구조 157
Ⅱ. 주요내용 157
1. 침해사고 신고의무(제48조의3 제1항) 157
2. 침해사고 대응의무(제48조의3 제2항) 160
제14절 침해사고의 원인 분석 등 161
Ⅰ. 서 론 162
1. 의의 및 기본취지 162
2. 기본구조 163
Ⅱ. 주요내용 163
1. 침해사고 원인 분석 및 피해 확산 방지의무(제48조의4 제1항) 163
2. 민?관합동조사단의 구성(제48조의4 제2항) 164
3. 관련 자료의 보전 명령(제48조의4 제3항) 169
4. 자료의 조사 방법(제48조의4 제4항) 172
5. 정보이용의 범위(제48조의4 제5항) 175
6. 대통령령을 통한 내용의 보충(제48조의4 제6항) 178
제15절 비밀 등의 보호 179
Ⅰ. 서 론 179
1. 의의 및 기본취지 179
2. 기본구조 180
Ⅱ. 주요내용 181
1. 행위 주체 181
2. 타인의 정보 훼손 181
3. 타인의 비밀 침해 190
제16절 속이는 행위에 의한 개인정보 수집금지 등 201
Ⅰ. 서 론 201
1. 의의 및 기본취지 201
2. 기본구조 202
Ⅱ. 주요내용 203
1. 속이는 행위에 의한 개인정보의 수집 및 제공 유인의 금지(제49조의2 제1항) 203
2. 정보통신서비스 제공자의 신고의무(제49조의2 제2항) 210
3. 과학기술정보통신부장관 등의 대응조치의무(제49조의2 제3항) 211
4. 정보공유 등 필요한 조치(제49조의2 제4항) 213
제17절 영리목적의 광고성 정보 전송 제한 215
Ⅰ. 서 론 217
1. 의의 및 기본취지 217
2. 기본구조 218
Ⅱ. 주요내용 219
1. 수신자의 명시적인 사전 동의(제50조 제1항) 219
2. 수신거부의사의 표시 또는 사전 동의의 철회(제50조 제2항) 222
3. 야간 광고 전송제한(제50조 제3항) 222
4. 명시사항(제50조 제4항) 223
5. 금지사항(제50조 제5항) 225
6. 수신거부 등의 비용 부담(제50조 제6항) 226
7. 수신거부 의사표시 등에 대한 처리 결과 회신(제50조 제7항) 227
8. 수신동의 여부의 정기적 재확인(제50조 제8항) 228
제18절 영리목적의 광고성 정보 전송의 위탁 등 229
Ⅰ. 서 론 229
1. 의의 및 기본취지 229
2. 기본구조 229
Ⅱ. 주요내용 230
1. 광고성 정보 전송 업무 위탁자의 관리?감독 책임
(제50조의3 제1항) 230
2. 사용자 간주(제50조의3 제2항) 231
제19절 정보 전송 역무 제공 등의 제한 232
Ⅰ. 서 론 232
1. 의의 및 기본취지 232
2. 기본구조 233
Ⅱ. 주요내용 233
1. 합법적인 광고성 정보 전송 역무의 거부(제50조의4 제1항) 233
2. 이용계약의 내용에 포함(제50조의4 제2항) 235
3. 사전 통지 원칙(제50조의4 제3항) 235
4. 불법 스팸 차단 조치 의무(제50조의4 제4항) 236
제20절 영리목적의 광고성 프로그램 등의 설치 238
Ⅰ. 서 론 238
1. 의의 및 기본취지 238
2. 기본구조 238
Ⅱ. 주요내용 239
1. 영리목적의 광고성 프로그램 등의 개념 239
2. 설치 대상 정보처리장치 239
3. 동의 절차 240
4. 과태료 240
제21절 영리목적의 광고성 정보 전송차단 소프트웨어의 보급 등 241
Ⅰ. 서 론 242
1. 의의 및 기본취지 242
2. 기본구조 242
Ⅱ. 주요내용 242
1. 영리목적의 광고성 정보차단 및 신고 프로그램 개발?보급(제50조의6 제1항) 242
2. 전송차단 및 신고 프로그램 개발?보급의 지원
(제50조의6 제2항) 243
3. 필요한 조치의 권고(제50조의6 제3항) 243
4. 대통령령(제50조의6 제4항) 244
제22절 영리목적의 광고성 정보 게시의 제한 245
Ⅰ. 서 론 245
1. 의의 및 기본취지 245
2. 기본구조 246
Ⅱ. 주요내용 246
1. 영리목적의 광고성 정보게시자의 사전 동의 의무(제50조의7 제1항) 246
2. 영리목적의 광고성 정보게시자의 정보 게시 금지의무(제50조의7 제2항) 250
3. 인터넷 홈페이지 운영자 또는 관리자의 정보 삭제 권한(제50조의7 제3항) 252
제23절 불법행위를 위한 광고성 정보 전송금지 253
Ⅰ. 서 론 253
1 의의 및 기본취지 253
2. 기본구조 253
Ⅱ. 주요내용 254
1. 의의 254
2. 전송이 금지되는 광고성 정보 254
제24절 중요 정보의 국외유출 제한 257
Ⅰ. 서 론 257
1. 의의 및 기본취지 257
2. 기본구조 258
Ⅱ. 주요내용 258
1. 중요 정보의 유출 방지를 위한 필요한 조치 근거(제51조 제1항) 258
2. 중요 정보의 범위(제51조 제2항) 262
3. 국가의 중요 정보를 처리하는 정보통신서비스 사업자에 대한 조치(제51조 제3항) 263
제25절 한국인터넷진흥원 264
Ⅰ. 서 론 265
1. 의의 및 기본취지 265
2. 기본구조 266
Ⅱ. 주요내용 266
1. 한국인터넷진흥원의 설립 목적(제52조 제1항) 266
2. 기관의 형태(제52조 제2항, 제4항, 제5항) 268
3. 사업 내용(제52조 제3항) 270
4. 명칭 사용 금지(제52조 제6항) 273
5. 운영 및 업무수행(제52조 제7항) 273
제5장 정보보호 관련 법체계의 개선방안 / 275
Ⅰ. 현행 정보보호 관련 법체계의 문제점 278
1. 일반적 문제점 278
2. 개별적 문제점 282
Ⅱ. 정보보호 관련 법체계 개선의 기본방향 286
1. 세 가지 방향 286
2. 규제정책의 방향 286
3. 정보공유 제도화 291
4. 거버넌스 개선 293
Ⅲ. 통합정보보호법 제정방안 294
1. 체계화의 방안으로서 통합정보보호법 제정 294
2. 명칭 문제 295
3. 통합방법 297
4. 개인정보보호법에 대한 관계설정 298
5. 정보통신서비스 제공자-이용자 관계 재고 298
Ⅳ. 정보통신기반 보호법의 개선방안 299
1. 정보보호법으로서 정보통신기반 보호법 300
2. 물리적 보호 포함 300
3. 주요정보통신기반시설 지정방법 개선 301
4. 주요정보통신기반시설의 취약점 분석?평가 및 관리지원 개선 303
5. 정보통신기반보호위원회 개편 303
6. 정보공유?분석센터 확대개편 304
7. 침해사고에 대한 대응 및 예방권한 강화 305
8. 기술개발 및 전문인력 양성 강화 305
9. 통합정보보호법의 제정 필요성 306
10. 정보통신기반 보호법을 정보보호기본법으로 확대개정 307
Ⅴ. 정보통신망법의 개선방안 307
1. 정보통신서비스 제공자 개념 확장 307
2. 주요정보통신서비스 제공자 개념 신설 308
3. 정보통신망법의 이원적 구조 개선 308
4. 정보통신망법 제6장 개선 309
5. 정보통신서비스 제공자-이용자 관계 개선 310
Ⅵ. 정보보호기본법 제정방안 311
1. 개 관 311
2. 실행방안 312
제6장 융합보안제도의 현황과 개선방안 / 317
Ⅰ. 서 론 319
Ⅱ. 융합보안의 의의와 문제지점 320
1. 현실세계와 사이버세계의 융합 320
2. 융합보안의 의의 320
3. 융합보안이 문제되는 지점 322
Ⅲ. 융합보안과 인권 323
1. 공익으로서 융합보안 323
2. 인권으로서 융합보안 324
Ⅳ. 융합보안 관련 법제도의 쟁점 및 기본구상 326
1. 독자적인 법규범의 필요성 327
2. 사전예방을 통한 보안 327
3. 설계를 통한 보안(security by design) 328
4. 독자적인 인증제도 마련 328
5. 융합보안에 관한 거버넌스 328
제7장 정보공유제도의 현황과 개선방안 / 331
Ⅰ. 서 론 333
Ⅱ. 정보공유 일반론 334
1. 현대사회에서 정보의 의의 334
2. 현대사회에서 정보공유의 의의 337
3. 정보의 유형 338
4. 정보공유의 유형 340
Ⅲ. 정보공유제도의 현황 341
1. 공공기관의 정보공개에 관한 법률 341
2. 전자정부법 341
3. 정보통신기반 보호법 342
4. 국가사이버안보법안 344
Ⅳ. 정보공유제도 개선방안 346
1. 문제점 346
2. 기본원칙 346
3. 개선방안 348
찾아보기 351

