









출고예상일 안내
주문하신 상품이 한국에서 현지 배송을 위한 출고단계가 이루어질 것으로 예상되는 날짜입니다. 상품을 준비하는 과정에서 내부적인 사정으로 인해 출고예상일에 다소 오차가 생길 수 있습니다.
여러 상품(예약상품포함)을 함께 주문하신 경우 출고예상일이 가장 늦은 날짜에 맞춰 함께 배송됩니다.


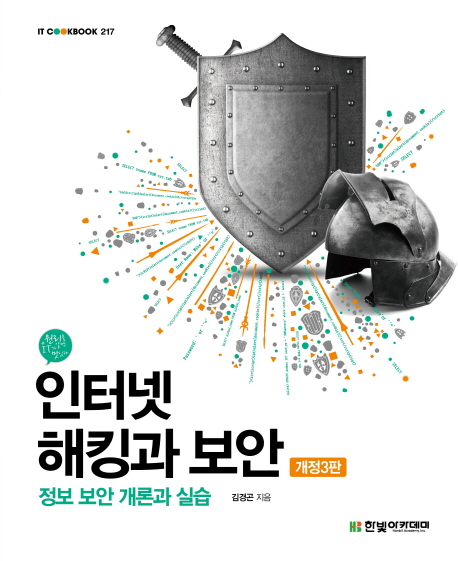


- 정가
- $50.00
- 판매가
-
$40.50
(19%↓)

- 적립금
- $0.81 (2%P)
품절된 상품입니다.
이 책을 꼭 원하시는 고객님께서는 아래 "상품문의"를 클릭 후 구매의사를
알려주세요. 책이 확보 될 경우 연락 드리겠습니다.



이책의 구판 정보
인터넷 해킹과 보안[개정판] - IT CookBook 157 김경곤 저 | 한빛아카데미 | 2014년 02월
평점 - · 리뷰 0
ISBN : 9791156643272 / 488쪽 188 x 236 (㎜)
이 상품에 궁금하신점이 있으세요? 1:1상담문의



아래의 도서와 구매하시면 이 도서들의 적립금을 즉시적용해 드립니다.
-
정지훈
-
김현철, 신은경, 이민정, 박선우, 정기민, 곽소아, 정문수
-

클리커, 강민혁
-

코리아교육그룹 교육연구소
- 25,200
- 21,420
- 23,400
- 19,800



출판사 리뷰
[개정3판에서 달라진 부분] 1 최신 내용으로 수정·보완 하루가 다르게 발전하고 변화하는 인터넷과 웹 기술을 토대로 해킹과 보안을 다룬 만큼 본문 내용이 많이 바뀌었습니다. 원활하게 실습할 수 있도록 개정3판이 출간되는 시점에 맞춰 최신 내용으로 수정 및 보완하였습니다. 실습에 사용하는 프로그램은 한빛아카데미 홈페이지에서 내려받을 수 있습니다. http://www.hanbit.co.kr/src/4327. 2 콘텐츠 관리 시스템 보안 추가 강력한 웹 사이트 개발 및 관리 시스템인 콘텐츠 관리 시스템(CMS)으로 구축한 웹 ... [개정3판에서 달라진 부분] 1 최신 내용으로 수정·보완 하루가 다르게 발전하고 변화하는 인터넷과 웹 기술을 토대로 해킹과 보안을 다룬 만큼 본문 내용이 많이 바뀌었습니다. 원활하게 실습할 수 있도록 개정3판이 출간되는 시점에 맞춰 최신 내용으로 수정 및 보완하였습니다. 실습에 사용하는 프로그램은 한빛아카데미 홈페이지에서 내려받을 수 있습니다. http://www.hanbit.co.kr/src/4327. 2 콘텐츠 관리 시스템 보안 추가 강력한 웹 사이트 개발 및 관리 시스템인 콘텐츠 관리 시스템(CMS)으로 구축한 웹 사이트가 늘어나는 만큼 콘텐츠 관리 시스템의 보안 취약점을 연구하는 공격자도 증가하고 있습니다. 개정3판에서는 웹 사이트 보안을 위해 콘텐츠 관리 시스템의 종류와 각각의 취약점 및 보안 방안에 관한 장(章)을 추가하였습니다. 3 실습 환경의 변화 반영 효과적인 실습을 위해 OWASP에서 제공하는 WebGoat를 개정판에서 소개했으나 3년이 지난 지금 버전이 많이 업그레이드되어 개정3판에서는 최신 WebGoat 버전으로 실습 환경을 재정비하였습니다. 또한 이 책의 본질인 웹 해킹 부분을 좀 더 심도 있게 정리하고 실습을 최대한 쉽게 할 수 있도록 보완하였습니다. 40개 실습 예제로 실감나게 배우는 최신 인터넷 해킹 기술과 보안 기법! 인터넷과 웹의 기본 내용부터 웹 해킹과 보안 설정, 다양한 보안 요소에 대해 알 수 있습니다. 아울러 모바일 보안, 콘텐츠 관리 시스템 보안, 사이버 보안 등의 최신 동향까지 파악할 수 있어 인터넷 보안에 입문하여 전체 그림을 그려보고 싶은 이들에게 적합합니다.

-
- 구분 : 저서
- 이름 : 김경곤
- 국적 : 대한민국
- 직업 :
- 분류 : 과학/공학 저자
- 인기지수 [500]
-


- [최근저서]전체보기
- 인터넷 해킹과 보안[개정판]...

Part 01 인터넷 보안을 위한 기초 지식
Chapter 01 인터넷의 이해
01 인터넷의 역사
1 의사소통의 역사
2 인터넷의 탄생
02 인터넷 프로토콜
1 TCP/IP와 RFC
[실습 1-1] TCP/IP의 RFC 문서 살펴보기
03 인터넷 거버넌스
1 인터넷 거버넌스 관련 기구
요약 / 연습문제 / 심화문제
Chapter 02 웹의 이해
01 웹의 탄생
[실습 2-1] 초창기의 웹 사이트 살펴보기
02 HTTP의 기본 개념
1 Request
2 Response
[실습 2-2] 웹 프록시를 이용한 HTTP 패킷 분석
03 웹 애플리케이션 기술
1 서버 측 기능
2 클라이언트 측 기능
요약 / 연습문제 / 심화문제
현장의 목소리
Part 02 웹 해킹의 세계
Chapter 03 웹 해킹의 기초
01 해킹 기술의 진화
1 국내 해커의 역사
2 웹 해킹의 발전 배경
02 일반적인 웹 해킹 과정
1 공격 대상 선정
2 정보 수집
[실습 3-1] Burp Suite로 웹 사이트 정보 수집하기
[실습 3-2] 웹 스캐닝으로 웹 사이트 정보 수집하기
03 웹 애플리케이션의 취약점
1 OWASP Top 10
2 웹 애플리케이션 취약점 테스트
[실습 3-3] WebGoat 설치하기
요약 / 연습문제 / 심화문제
Chapter 04 인증 기술과 접근 통제
01 인증 기술
1 인증 방법
2 인증의 취약점 공격
[실습 4-1] 패스워드 크랙으로 패스워드 취약성 확인하기
[실습 4-2] 취약하게 설계된 패스워드 찾기 기능의 위험도 분석
02 접근 통제
요약 / 연습문제 / 심화문제
Chapter 05 SQL 인젝션 공격
01 SQL 인젝션 공격의 개요
1 SQL 인젝션 공격의 역사
2 SQL
[실습 5-1] SQLite 설치하기
[실습 5-2] SQL 쿼리문 실습하기
02 기본적인 SQL 인젝션 공격
1 SQL 인젝션 공격의 원리
[실습 5-3] 기본 SQL 인젝션 공격 연습하기
[실습 5-4] 문자열 SQL 인젝션 공격 연습하기
[실습 5-5] SQL 인젝션 공격으로 데이터 수정하기
2 DBMS의 종류에 따른 SQL 인젝션 공격
03 XPath 삽입 공격
[실습 5-6] XPath 삽입 공격 연습하기
요약 / 연습문제 / 심화문제
Chapter 06 XSS 공격
01 XSS 공격의 개요
1 쿠키
2 XSS
02 XSS 공격 방법
1 Stored XSS
[실습 6-1] Stored XSS 공격 연습하기
2 Reflected XSS
[실습 6-2] Reflected XSS 공격 연습하기
3 XSS 취약점 찾기
03 그 밖의 XSS 공격(CSRF 공격)
[실습 6-3] CSRF 공격 연습하기
요약 / 연습문제 / 심화문제
Chapter 07 소스코드의 취약점 분석
01 소스코드의 취약점
1 웹 애플리케이션의 보안 취약점 찾기
2 소스코드의 취약점 유형
02 소스코드의 취약점 분석 방법
1 입력값 검증 취약점
[실습 7-1] SQL 인젝션 취약점 코드
[실습 7-2] 크로스 사이트 스크립팅 취약점 코드
[실습 7-3] 위험한 형식의 파일 업로드 취약점
2 세션 처리 및 접근 통제 취약점
3 코드 내 중요 정보 노출 취약점
03 프로그래밍 언어별 주요 취약점
1 자바
2 ASP.NET
요약 / 연습문제 / 심화문제
Chapter 08 웹 해커의 도구
01 웹 브라우저
1 인터넷 익스플로러
[실습 8-1] 인터넷 익스플로러의 개발자 도구 실습하기
2 크롬
3 파이어폭스
02 Burp Suite
1 Target 기능
[실습 8-2] Burp Suite의 Target 기능 연습하기
2 Spider 기능
3 Intruder 기능
[실습 8-3] Burp Suite의 Intruder 기능 연습하기
4 Repeater 기능
03 웹 취약점 스캐너
1 DB 기반 웹 스캐너
2 특정 웹 취약점 스캐너
3 종합 웹 취약점 스캐너
[실습 8-4] Acunetix 데모버전 사용하기
요약 / 연습문제 / 심화문제
Chapter 09 SNS 보안 위협
01 SNS의 탄생과 성장
1 소셜 네트워크의 정의
2 페이스북
3 웹 2.0
02 SNS 보안 위협과 대응 방안
1 악성 소프트웨어
2 피싱
3 이블 트윈 어택
[실습 9-1] 소셜 네트워크 사이트에서 위장 계정 확인하기
4 신원 도용
5 사이버 폭력
요약 / 연습문제 / 심화문제
현장의 목소리
Part 03 웹 보안의 세계
Chapter 10 웹 보안의 기본 요소
01 사용자 인증
1 패스워드
[실습 10-1] 나만의 방식으로 안전하게 패스워드 관리하기
2 공인인증서
[실습 10-2] 공인인증서 내용 확인하기
3 생체 인증
02 접근 통제
1 접근 통제 모델
2 접근 통제 구현 방법
03 입력값 검증
1 다양한 입력값 검증 방법
2 입력값 검증 코드 구현
요약 / 연습문제 / 심화문제
Chapter 11 웹 서버 보안
01 IIS 웹 서버 보안
1 IIS 웹 서버 설치
[실습 11-1] IIS 웹 서버 설치하기
2 IIS 웹 서버 보안 설정
[실습 11-2] 기본 웹 사이트 중지하고 새로운 웹 사이트 추가하기
[실습 11-3] 사용하지 않는 기본 문서 제거하기
[실습 11-4] 디렉터리 검색 기능 제한하기
[실습 11-5] 맞춤형 오류 페이지 생성하기
[실습 11-6] IPv4 주소 및 도메인 제한하기
[실습 11-7] WebKnight 설치
3 로그 관리
[실습 11-8] 윈도우 로그 형식 살펴보기
02 아파치 웹 서버 보안
1 아파치 웹 서버 설치
[실습 11-9] 아파치 웹 서버 설치하기
2 아파치 웹 서버 보안 설정
[실습 11-10] 아파치 웹 서버 보안 설정하기
3 로그 관리
[실습 11-11] access_log 확인
요약 / 연습문제 / 심화문제
Chapter 12 보안 정책, 조직, 솔루션
01 보안 정책
1 보안 정책의 필요성과 구조
2 보안 정책의 주요 요소
02 보안 조직
1 보안 조직의 필요성
2 보안 조직의 구성 사례
3 보안 업무의 역할과 책임
03 보안 솔루션
1 VPN
2 IPS
3 스팸메일 차단 솔루션
4 PC 보안 솔루션
[실습 12-1] PC 방화벽 설치하고 사용하기
5 DRM
[실습 12-2] MS Office 2007 엑셀을 이용하여 문서 권한 설정하기
6 ESM
7 SIEM
요약 / 연습문제 / 심화문제
Chapter 13 모바일 보안
01 모바일 보안의 개요
1 모바일 환경의 성장
2 모바일 보안의 생성 배경
02 모바일 보안 위협 요소
1 모바일 보안 위협의 유형
2 모바일 환경의 위협 요소
3 안드로이드 앱 분석
[실습 13-1] 안드로이드 앱 정적 분석하기
03 모바일 보안 대응 방안
1 모바일 위협 요소에 대한 대응 방안
2 모바일 통제와 설계 원칙
요약 / 연습문제 / 심화문제
Chapter 14 콘텐츠 관리 시스템 보안
01 콘텐츠 관리 시스템
1 콘텐츠 관리 시스템의 종류
[실습 14-1] 워드프레스 설치하기
02 콘텐츠 관리 시스템의 취약점과 보안 방안
1 콘텐츠 관리 시스템의 취약점
[실습 14-2] 워드프레스 플러그인 취약점 연습하기
2 콘텐츠 관리 시스템 보안 방안
요약 / 연습문제 / 심화문제
Chapter 15 사이버 보안
01 사이버 보안의 개요
1 사이버 보안의 생성 배경
2 사이버 보안의 유형
02 각국의 사이버 보안 동향
1 미국
2 영국
3 유럽
4 아시아
5 우리나라
요약 / 연습문제 / 심화문제
현장의 목소리

