









출고예상일 안내
주문하신 상품이 한국에서 현지 배송을 위한 출고단계가 이루어질 것으로 예상되는 날짜입니다. 상품을 준비하는 과정에서 내부적인 사정으로 인해 출고예상일에 다소 오차가 생길 수 있습니다.
여러 상품(예약상품포함)을 함께 주문하신 경우 출고예상일이 가장 늦은 날짜에 맞춰 함께 배송됩니다.


가상 환경 구축으로 알아보는 고급 모의 해킹 모의 해킹 기법과 방법론을 연습하고 활용해볼 수 있는 가상 환경 구축
원제 : Building Virtual Pentesting Labs for Advanced Penetration Testing
케빈 카드웰 저 | 김영민, 양해용, 이상헌 외 역 | 에이콘출판 | 2017년 06월
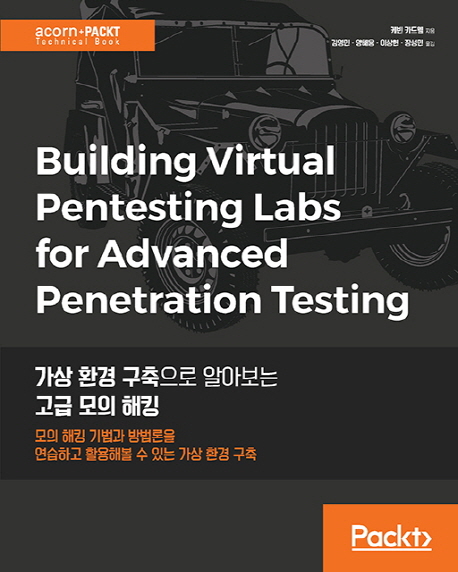





ISBN : 9791161750156 / 508쪽 187 x 235 (㎜)
이 상품에 궁금하신점이 있으세요? 1:1상담문의



아래의 도서와 구매하시면 이 도서들의 적립금을 즉시적용해 드립니다.
-
엥지유니버스
-
박현규, 김성경
-

서길원, 김운호, 허상훈, 박재상, 박경규, 김종욱, 오윤우, 유지영
-

거트루드(박태현)
- 27,000
- 21,600
- 31,500
- 23,400


출판사 리뷰
★ 이 책에서 다루는 내용 ★ ■ 모의 해킹 기술을 연마하기 위한 라우터, 방화벽 그리고 웹 서버 구축 ■ 배포 후 방화벽 아키텍처의 취약점 확인 ■ 외부 테스트 수행을 위해 사용할 체계적인 프로세스, 방법론과 계층화된 아키텍처 구축 ■ 다양한 보안 테스트 방법론 소개 ■ 모니터링 환경과 회피 설계 ■ 복잡한 아키텍처 구축 ■ 안티 바이러스와 기타 보호 방법 우회 ■ 오늘날의 주요 방어 기법에 대한 회피 방법 연습 ■ 클라이언트 구성 활용 ★ 이 책의 대상 독자 ★ 전문적인 보안 테스터로 일하고자 하는... ★ 이 책에서 다루는 내용 ★ ■ 모의 해킹 기술을 연마하기 위한 라우터, 방화벽 그리고 웹 서버 구축 ■ 배포 후 방화벽 아키텍처의 취약점 확인 ■ 외부 테스트 수행을 위해 사용할 체계적인 프로세스, 방법론과 계층화된 아키텍처 구축 ■ 다양한 보안 테스트 방법론 소개 ■ 모니터링 환경과 회피 설계 ■ 복잡한 아키텍처 구축 ■ 안티 바이러스와 기타 보호 방법 우회 ■ 오늘날의 주요 방어 기법에 대한 회피 방법 연습 ■ 클라이언트 구성 활용 ★ 이 책의 대상 독자 ★ 전문적인 보안 테스터로 일하고자 하는 사람이나 일하고 있는 사람 모두를 위한 책이다. 이 책은 모의 해킹에서 발생할 수 있는 모든 환경에 대해 가상 테스트를 할 수 있도록 가상 실험 환경을 구축하기 위한 기초와 체계적인 과정을 소개한다. ★ 이 책의 구성 ★ 1장, ‘모의 해킹 소개’에서는 모의 해킹이란 무엇인지 살펴보고, 전문적인 보안 테스트의 구성 요소인 취약점 검증을 위한 모의 해킹 테스트를 소개한다. 이는 ‘공격’을 의미하며, 대부분 고객은 이에 대한 명확한 이해를 갖추고 있지 않다. 2장, ‘가상 환경 선택’에서는 선택할 수 있는 다양한 가상 환경 플랫폼에서 가상 환경을 선택하는 것에 대해 알아본다. 또한 존재하는 주요 가상 기술 플랫폼에 대해 알아본다. 3장, ‘테스트 범위 계획’에서는 테스트 환경을 계획하는 데 필요한 사항에 대해 설명하는 범위를 계획한다. 또한 테스트를 위한 취약점 탐색 과정과 취약점 유형을 테스트하기 위한 환경 구축에 대해 알아본다. 4장, ‘범위 아키텍처 확인’에서는 범위의 구성 요소와 네트워크 구조를 생성하는 프로세스를 정의하는 범위 아키텍처를 정의한다. 이후 다양한 구성 요소를 소개하고 네트워크 구조에 연결한다. 5장, ‘방법론 확인’에서는 다양한 테스트 방법론의 샘플 그룹을 알아보는 방법론을 정의한다. 테스터로서 방법론을 비교하고 적용하기 위한 샘플의 형식과 단계를 보여준다. 6장, ‘외부 공격 아키텍처 생성‘에서는 계층화된 아키텍처를 구축하고 외부 테스트를 수행하기 위한 체계적인 프로세스와 방법론을 수행하는 외부 공격 아키텍처를 만든다. 또한 보호 방법을 배포하는 방법과 보호 방법이 얼마나 효과적인지 테스트하는 방법을 알아본다. 7장, ‘장치 평가’에서는 다양한 유형의 장치를 평가하는 기술을 배운다. 취약한 필터링뿐만 아니라 가능한 여러 가지 방어 수단을 공격하는 방법을 테스트하기 위한 기술을 포함한다. 8장, ‘IDS/IPS 차단 범위 설계’에서는 Snort IDS의 배포 방법과 호스트 기반의 다양한 보안 조치 방법을 알아본다. 배포되면, IDS를 피하기 위한 다양한 회피 기술에 대해 알아본다. 9장, ‘웹 서버와 웹 애플리케이션 평가’에서는 웹 서버와 애플리케이션의 설치 방법을 알아본다. 서버와 애플리케이션을 평가하기 위한 테스트 전략을 따르게 될 것이다. 10장, ‘플랫 네트워크와 내부 네트워크 테스트’에서는 플랫 네트워크와 내부 네트워크의 테스트 과정에 대해 살펴본다. 취약점 스캐너의 사용 방법을 알아보고 자격 증명 유무에 따른 스캐닝을 비교해본다. 11장, ‘서버 공격’에서는 서버와 서비스를 공격하는 데 사용할 수 있는 방법을 알아본다. 가장 일반적인 공격 벡터는 웹 서버에서 동작하고 있는 웹 애플리케이션이다. 12장, ‘클라이언트 측 공격 요인 분석’에서는 클라이언트 측에서 네트워크에 대한 주요 공격 벡터를 보여주는 클라이언트 측 공격 벡터를 알아본다. 클라이언트를 속여 악성 사이트에 접속하도록 하는 데 사용되는 방법을 알아본다. 13장, ‘완전한 사이버 범위 구축’에서는 모든 개념을 포함한 테스트 범위를 만든다. 이 장을 통해 미끼를 배포하고 그에 대한 연습을 한다.

-
- 구분 : 저서
- 이름 : 케빈 카드웰
- 국적 : 기타
- 직업 :
- 분류 : 기타
- 인기지수 [2]
-


- [최근저서]전체보기
- 가상 환경 구축으로 알아보는...

-
- 역자 : 김영민, 양해용, 이상헌 외

★ 지은이의 말 ★
이 책은 모의 해킹 테스트를 연습할 수 있는 가상 환경을 구축할 때 수행하는 체계적인 프로세스를 제공한다. 책 전반에 걸쳐 네트워크 아키텍처는 거의 모든 제품 생산 환경을 테스트할 수 있도록 만들어진다.
★ 옮긴이의 말 ★
파리라는 곤충에 대해 배우는 것으로 비유를 하곤 하는데, 학창 시절 동안 학문의 수준이 오르고, 어딘가의 일원이 돼 학업이나 일을 하다 보면 전체보다 부분을, 상식보다는 깊은 지식을 필요로 하게 된다. 같은 보안 업무를 하고 있음에도 불구하고 자연스레 내 것이 아닌 것들과 멀어지게 된다. 이 책을 번역하는 동안 처음 컴퓨터 언어를 배웠던 초등학교 시절이 떠올랐다. 이런저런 것들을 배워보는 시기에 시작한 것 중 하나였는데, 어느새 여러 프로그래밍 언어를 섭렵하게 됐고, 네트워크를 배우고, 깊은 이해를 필요로 하는 보안까지 파고들게 되었다. 그 과정에서 내가 알고 있는 모든 것을 하나로 모아 큰 그림을 그려보았던 적이 몇 번이나 있었을까?
세상 모든 것에는 시작이 있다. 나 역시 보안을 처음 시작했던 시기가 있다. 그 시작을 위해 참으로 많은 배경지식과 이해를 필요로 했던 것으로 기억한다. 그리고 그것들은 컴퓨터 보안이라는 커다란 그림을 위한 하나의 퍼즐이 되었다. 이 책은 마치 그 커다란 그림 같은 책이다. 다양한 해킹 공격 방법과 방어 대책을 공부하고 이해했다면, 이제는 직접 환경을 구축하고 연습해볼 차례다. 이 과정은 매우 중요하다. 보통의 모의 해킹에서 가장 접근하기 쉬운 관점은 공격자 관점인데, 공격자는 매우 제한된 자원을 바탕으로 공격하기 때문에 놓치고 지나가는 문제점들이 있을 수 있다. 서버에서 사용자 컴퓨터까지 직접 구축하고 여러 관점에서 모의 해킹을 해보면 보이지 않는 취약점을 발견할 수 있게 된다.
컴퓨터 관련 기술이 무서운 속도로 발전함에 따라 보안 위협도 함께 발전하고 있다. 빅데이터, 클라우드, IoT, 인공지능 등 10년도 채 되지 않는 시간 동안 새로운 개념이 일상까지 자리 잡았고, 관련 뉴스도 심심치 않게 들려온다. 그만큼 우리가 그려봐야 할 그림이 커지고 있다. 하지만 큰 흐름을 이해하고 있다면 다양하게 변형돼 가는 기술을 파악하는 데 어려움이 없을 것이다. 그럼에도 불구하고 이 책은 여전히 쉽게 읽을 수 있으리라 생각되진 않는다. 각 장을 넘길 때마다 깊은 생각을 필요로 하는 순간이 많다. 하지만 천천히 읽고 실습해보면 독자들은 양적, 질적으로 놀랍게 발전할 것이라고, 현재 몸담고 있는 곳에서 그만큼의 빛을 낼 수 있을 것이라 확신한다.

1장. 모의 해킹 소개
__보안 테스트
____인증
____허가
____기밀성
____무결성
____가용성
____부인 방지
__추상화 테스트 방법
____설계
____비 침입 대상 검색
____침입 대상 검색
____데이터 분석
____보고서 작성
__모의 해킹에 대한 이해와 오해
__요약
2장. 가상 환경 선택
__오픈 소스와 무료 가상 환경
____VMware Player
____VirtualBox
____Xen
____Hyper-V
____vSphere Hypervisor
__상용 가상 환경
____vSphere
____VMware Player Plus
____XenServer
__이미지 변환
__물리 환경을 가상 환경으로 변환
__요약
3장. 테스트 범위 계획
__계획
____달성하려는 목표는 무엇인가?
____언제까지 달성해야 하는가?
__취약점 식별
____취약점 공개 사이트
____공급 업체 사이트
__요약
4장. 범위 아키텍처 확인
__시스템 구성
____새로운 시스템 구성
____변환
____가상 머신 복제
__네트워크 연결 선택
____브릿지 설정
____네트워크 주소 변환
____호스트 전용 스위치
____사용자 전용 설정
__다양한 구성 요소 선택
____공격 머신
____라우터
____방화벽
____웹 서버
__요약
5장. 방법론 확인
__The OSSTMM
____상태 검토
____실행 계획
____활성화된 탐지 확인
____가시성 감사
____접근 확인
____신뢰성 확인
__제어 확인
____프로세스 확인
____구성 확인
____속성 검증
____분리 검토
____노출 확인
____경쟁적 정보 정찰
____격리 확인
____권한 감사
____생존 가능성 검증
____알림과 로그 검토
__CHECK
__NIST SP-800-115
____정보 보안 평가 방법론
____기술적 평가 기술
__테스트와 평가 비교
____관점 테스트
____공개와 비공개
____Offensive Security
____다른 방법론
____사용자 정의
__요약
6장. 외부 공격 아키텍처 생성
__계층화된 아키텍처 구축
__방화벽 아키텍처 구성
__iptables
____IDS/IPS 그리고 부하 분산 시스템 배포
____침입 탐지 시스템(IDS)
____침입 예방 시스템(IPS)
____부하 분산
____웹 애플리케이션 방화벽 통합
__요약
7장. 장치 평가
__라우터 평가
__스위치 평가
____MAC 공격
____VLAN 호핑 공격
____GARP 공격
__방화벽 공격
__방화벽 규칙 식별
____필터 침투의 트릭
__요약
8장. IDS/IPS 차단 범위 설계
__네트워크 기반 IDS 적용
__호스트 기반 IPS와 엔드포인트 보안 구현
__가상 스위치 작업
__회피
____임계값 결정
____스트레스 테스트
____쉘 코드 난독화
__요약
9장. 웹 서버와 웹 애플리케이션 평가
__OWASP Top 10 공격 분석
____인젝션 취약점
____깨진 인증과 세션 관리
____크로스 사이트 스크립팅
____안전하지 않은 직접 객체 참조
____잘못된 보안 설정
____누락된 함수 레벨 접근 제어
____Cross-Site Request Forgery
____알려진 취약한 구성 요소 사용
____확인되지 않은 리디렉션과 전달
__웹 애플리케이션 방화벽 확인
__웹 애플리케이션 방화벽 침투
__툴
__요약
10장. 플랏 네트워크와 내부 네트워크 테스트
____취약점 스캐너의 역할
____Microsoft Baseline Security Analyzer
____Open Vulnerability Assessment Language
____자격 증명 없는 스캔
____Nessus
____자격 증명을 사용한 스캔
__호스트 보호 방법
____사용자 계정 제어
____호스트 방화벽
____엔드포인트 보호
____Enhanced Mitigation Experience Toolkit
__요약

