









출고예상일 안내
주문하신 상품이 한국에서 현지 배송을 위한 출고단계가 이루어질 것으로 예상되는 날짜입니다. 상품을 준비하는 과정에서 내부적인 사정으로 인해 출고예상일에 다소 오차가 생길 수 있습니다.
여러 상품(예약상품포함)을 함께 주문하신 경우 출고예상일이 가장 늦은 날짜에 맞춰 함께 배송됩니다.


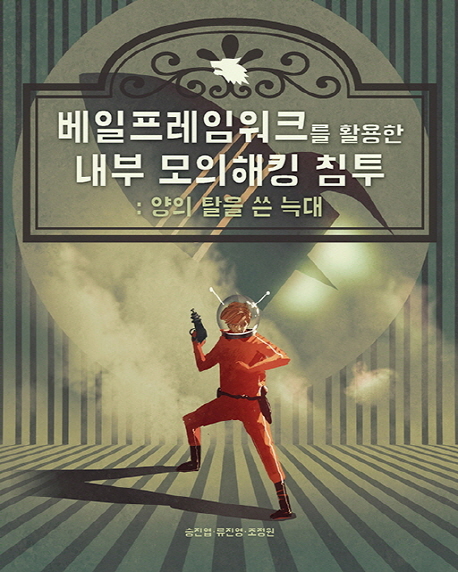





ISBN : 9788960777309 / 352쪽 190 x 236 (㎜)
이 상품에 궁금하신점이 있으세요? 1:1상담문의



아래의 도서와 구매하시면 이 도서들의 적립금을 즉시적용해 드립니다.
-
-
김현철, 신은경, 이민정, 박선우, 정기민, 곽소아, 정문수
-
-

클리커, 강민혁
- 19,800
- 21,420
- 21,600
- 23,400



- [시리즈] 에이콘 해킹 보안시리즈 [109]

출판사 리뷰
★ 이 책에서 다루는 내용 ★ ■ 포스트 익스플로잇에 대한 개념 및 과정 설명 ■ 베일프레임워크의 설치 방법 및 활용법 설명 ■ 페이로드 암호화를 이용한 안티바이러스 회피 기법 설명 ■ 영구적인 페이로드를 활용한 공격 설명 ■ 파워쉘을 이용한 포스트 익스플로잇 과정 설명 ■ 베일프레임워크 코드 분석 및 세부 설명 ■ 베일프레임워크를 활용한 해킹 시나리오 설명 및 실습 ■ 베일프레임워크 3.0 설치 및 기능 설명 ★ 이 책의 대상 독자 ★ 보안에 대한 기초적인 지식만 있다면 무난히 읽을 수 있을 것이다. ... ★ 이 책에서 다루는 내용 ★ ■ 포스트 익스플로잇에 대한 개념 및 과정 설명 ■ 베일프레임워크의 설치 방법 및 활용법 설명 ■ 페이로드 암호화를 이용한 안티바이러스 회피 기법 설명 ■ 영구적인 페이로드를 활용한 공격 설명 ■ 파워쉘을 이용한 포스트 익스플로잇 과정 설명 ■ 베일프레임워크 코드 분석 및 세부 설명 ■ 베일프레임워크를 활용한 해킹 시나리오 설명 및 실습 ■ 베일프레임워크 3.0 설치 및 기능 설명 ★ 이 책의 대상 독자 ★ 보안에 대한 기초적인 지식만 있다면 무난히 읽을 수 있을 것이다. 보안에 관련된 여러 가지 분야를 폭넓게 다루고 있으며, 그중에서도 포스트 익스플로잇과 베일프레임워크에 대해 깊이 있게 다루고 있다. 보안에 대한 지식이 없는 독자에게는 침투와 포스트 익스플로잇에 대한 방향을 제시해준다. 어느 정도 보안 지식이 있는 독자는 침투와 침투 후 과정에 대해 자세히 알 수 있을 것이다. 독자들이 보안 분야에서 한 단계 더 발전할 수 있기를 간절히 바란다. ★ 이 책의 구성 ★ 총 3개의 부로 구성돼 있다. 1부에서는 침투에 대해 알아본다. 2부에서는 모의 해킹 도구인 베일프레임워크에 대해 알아본다. 여기서 모의 해킹에서 말하는 포스트 익스플로잇의 기초와 베일프레임워크의 사용법에 대해 알아본다. 3부에서는 베일프레임워크와 연계해 다른 도구들을 활용하는 방법을 알아본다. 베일프레임워크는 그 자체로도 훌륭한 도구지만, 다른 도구들과 함께 사용하면 효과적으로 포스트 익스플로잇을 수행할 수 있다. 또한 직접 스크립트를 제작하고 베일프레임워크 기능과 통합해 포스트 익스플로잇을 수행하는 실습을 진행한다.

-
- 구분 : 저서
- 이름 : 조정원
- 국적 : 대한민국
- 직업 :
- 분류 : 과학/공학 저자 , 기타
- 인기지수 [397]
-


-
- 구분 : 저서
- 이름 : 류진영
- 국적 : 대한민국
- 직업 :
- 분류 : 과학/공학 저자 , 기타
- 인기지수 [20]
-
-
- 구분 : 저서
- 이름 : 승진엽
- 국적 : 대한민국
- 직업 :
- 분류 : 과학/공학 저자
- 인기지수 [2]
-
- [최근저서]전체보기
- 베일프레임워크를 활용한 내부...

1부. 베일프레임워크 기본 기능 활용
1장. 베일프레임워크란?
2장. 베일프레임워크 설치 및 업데이트
2.1 깃 명령어를 통한 설치
2.2 소스 파일을 이용한 설치
2.3 베일프레임워크의 업데이트
3장. 베일이베이전 활용
4장. 베일오드넌스 활용
5장. 베일캐터펄트 활용
5.1 독립형 페이로드
5.2 실행 파일 전달
5.3 흔적 지우기
5.4 베일캐터펄트를 이용한 페이로드 전달 및 실행
6장. 파워툴즈 활용
6.1 PewPewPew 기능 및 구성
6.2 PowerBreach 기능 및 구성
6.3 PowerPick 기능 및 구성
6.4 PowerUp 기능 및 구성
6.5 PowerView 기능 및 구성
7장. 베일필리지 활용
7.1 인증 정보 모듈 그룹
7.2 목록 출력모듈 그룹
7.3 Impacket 모듈 그룹
7.4 시스템 설정 제어 모듈 그룹
7.5 페이로드 전달 모듈 그룹
7.6 지속성 모듈 그룹
7.7 파워스플로잇 모듈 그룹
2부. 베일프레임워크 코드 분석
8장. 베일이베이전 코드 분석
8.1 Veil-Evasion.py 코드 분석
8.2 completers.py 코드 분석
8.3 controller.py 코드 분석
8.4 encryption.py 코드 분석
8.5 helpers.py 코드 분석
8.6 patch.py 코드 분석
8.7 messages.py 코드 분석
8.8 pythonpayload.py 코드 분석
8.9 shellcode.py 코드 분석
8.10 supportfiles.py 코드 분석
9장. Veil-Catapult 코드 분석
10장. PowerTools 코드 분석
10.1 PowerTools이해를 위한 파워셸 이론
10.2 PewPewPew
10.3 PowerBreach
11장. 베일필리지 코드 분석
11.1 autograb.py 분석
11.2 hashdump.py 분석
11.3 mimikatz.py 분석
11.4 powerdump.py 분석
3부. 베일프레임워크 응용
12장. 베일필리지의 활용
12.1 베일필리지를 사용해 사용자 계정 정보 알아 내기
12.2 베일필리지를 이용한 원격 명령 실행
12.3 베일필리지를 사용한 파일 다운로드 예제
12.4 Invoke-Mimikatz 활용하기
12.5 베일필리지를 이용해 복수의 대상 시스템 제어하기
13장. 베일프레임워크와 파워스플로잇을 이용한 안티 바이러스 회피
13.1 파워스플로잇 개요 및 모듈 구성
13.2 실습 환경 구성 및 실습 개요
13.3 윈도우 환경 내 파워스플로잇 설치
13.4 안티 바이러스를 우회하는 베일 페이로드 생성하기
13.5 파워스플로잇을 이용한 페이로드 지속성 부여하기
13.6 페이로드 테스트 과정
14장. 베일프레임워크와 익스플로잇 팩을 활용한 공격
14.1 익스플로잇 팩이란?
14.2 익스플로잇 팩 사용법
14.3 익스플로잇 팩의 화면 구성
14.4 베일프레임워크를 이용한 공격 코드 제작

