









출고예상일 안내
주문하신 상품이 한국에서 현지 배송을 위한 출고단계가 이루어질 것으로 예상되는 날짜입니다. 상품을 준비하는 과정에서 내부적인 사정으로 인해 출고예상일에 다소 오차가 생길 수 있습니다.
여러 상품(예약상품포함)을 함께 주문하신 경우 출고예상일이 가장 늦은 날짜에 맞춰 함께 배송됩니다.


인프라 엔지니어의 교과서 시스템 구축과 관리편 로그 분석, 서버 관리, DNS 설정, LDAP, Samba, NGINX, 무선 LAN 구축
시리즈 : 인프라 엔지니어의 교과서 [3]
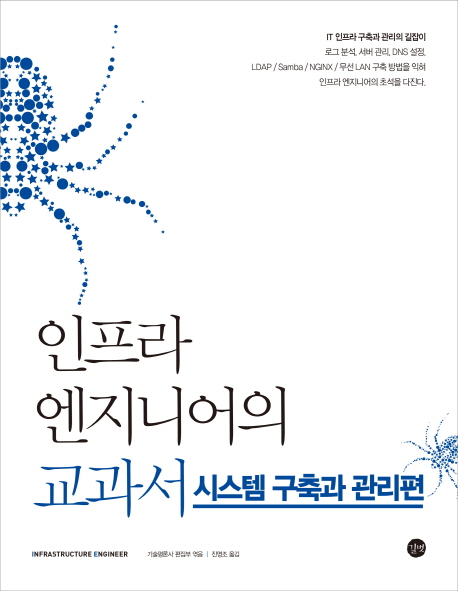





ISBN : 9791160500165 / 548쪽 183 x 235 (㎜)
이 상품에 궁금하신점이 있으세요? 1:1상담문의



아래의 도서와 구매하시면 이 도서들의 적립금을 즉시적용해 드립니다.
-

클리커, 이희영, 강민혁
-
칼릭스(손윤석)
-
정그린
-

서길원, 김운호, 허상훈, 박재상, 박경규, 김종욱, 오윤우, 유지영
- 22,500
- 19,800
- 23,400
- 31,500



반디앤루니스 리뷰
시스템 구축과 관리의 길잡이
더 편리한 인프라 환경이 갖춰지면서 인프라 엔지니어뿐만 아니라 소프트웨어 엔지니어도 시스템 구축과 관리는 중요한 역량이 되고 있다.
이 책은 신입 인프라 엔지니어뿐만 아니라 소프트웨어 엔지니어도 시스템 구축과 관리 기술을 쉽게 이해할 수 있게 많은 그림으로 구조와 원리를 설명한다. 또한 구축 부분은 실습할 수 있게 구성했다.
더불어 로그를 읽는 기술과 대응 방법, 서버를 살피고 대응하는 방법, 파일 공유, 고부하 대책, 인증 시스템 등의 주요내용과 함께 조금이라도 더 현업에 적응하기 쉽도록 도움되는 내용을 담으려고 노력했다.
출판사 리뷰
출판사 서평 신입 인프라 엔지니어가 알아야 할 생생한 시스템 구축 기술과 관리 안내서! IT 인프라에 대한 이해는 현대 개발자의 필수 항목이다 더 편리한 인프라 환경이 갖춰지면서 소프트웨어 엔지니어가 인프?라를 이해하고 구축/관리하는 경우가 늘고 있다. 이제 인프라에 대한 이해는 모든 IT 엔지니어에게 기본 역량이다. 현업에서 주로 사용하는 시스템 구축과 관리 기술을 다뤘다 로그 분석, 서버 관리, DNS 설정, LDAP/Samba/NGINX/무선 LAN 구축 등 현업에서 꼭 알아야 하는 기술과 관리 방법을 다뤘으며 직접 실습할... 신입 인프라 엔지니어가 알아야 할 생생한 시스템 구축 기술과 관리 안내서! IT 인프라에 대한 이해는 현대 개발자의 필수 항목이다 더 편리한 인프라 환경이 갖춰지면서 소프트웨어 엔지니어가 인프라를 이해하고 구축/관리하는 경우가 늘고 있다. 이제 인프라에 대한 이해는 모든 IT 엔지니어에게 기본 역량이다. 현업에서 주로 사용하는 시스템 구축과 관리 기술을 다뤘다 로그 분석, 서버 관리, DNS 설정, LDAP/Samba/NGINX/무선 LAN 구축 등 현업에서 꼭 알아야 하는 기술과 관리 방법을 다뤘으며 직접 실습할 수 있게 구성했다. 현업 엔지니어가 신입사원이 꼭 알아두길 바라는 내용을 다뤘다 로그를 읽는 기술과 대응 방법, 서버를 살피고 대응하는 방법, 파일 공유, 고부하 대책, 인증 시스템 등 신입사원이 조금이라도 더 현업에 적응하기 쉽도록 꼭 필요한 내용을 구석구석 다루었다.

-
- 구분 : 저서
- 이름 : 기술평론사(Business Train)
- 국적 : 일본
- 직업 :
- 분류 : 경제/경영/자기계발 저자 , 예술/취미 저자 , 과학/공학 저자 , 기타
- 인기지수 [127]
-


- [최근저서]전체보기
- 인프라 엔지니어의 교과서 시...
- 꿈을 실은 푸드트럭

-
- 이름 : 진명조
- 국적 : 대한민국
- 직업 :
- 분류 : 과학/공학 저자 , 기타
- 인기지수 [230]
-


목차
1장 로그를 읽는 기술
1.1 로그의 기본을 파악하자
1.1.1 로그는 언제, 누가, 어디에 수집하는가
1.1.2 syslog는 로그의 기본이다
1.1.3 syslog 명령으로 출력해 보자
1.1.4 syslog의 설정을 확인해 보자
1.1.5 로그에서 필요한 정보를 찾아보자
1.2 웹 서버의 로그를 살펴보자
1.2.1 웹 서버의 로그 종류
1.2.2 로그를 출력해 보자 - 아파치
1.2.3 로그를 출력해 보자 - nginx
1.2.4 Webalizer로 로그를 분석해 보자
1.2.5 Webalizer와 Google Analytics의 차이점
1.3 MySQL의 로깅을 살펴보자
1.3.1 MySQL의 네 가지 로그
1.3.2 오류 로그를 사용해 보자
1.3.3 일반 쿼리 로그를 사용해 보자
1.3.4 슬로 쿼리 로그를 사용해 보자
1.3.5 바이너리 로그를 사용해 보자
1.3.6 바이너리 로그를 이용해 롤백해 보자
1.4 로그 로테이션과 Log Watch를 이용해 로그를 관리하고 운용하자
1.4.1 로그 저장 관리는 로그 로테이션이 기본
1.4.2 로그 저장 기간을 결정하자
1.4.3 로그 로테이션을 설정해 보자
1.4.4 logrotation을 테스트해 보자
1.4.5 로그 로테이션이 실행되는 시각을 알아보자
1.4.6 logwatch로 로그를 매일 체크하자
1.4.7 정리
1.5 MSP가 전수하는 프로의 로그 감시법
1.5.1 방대한 로그에서 원인을 찾는 비법
1.5.2 로그에서 장애를 감지한다
1.5.3 더 유연한 로그 감시
1.5.4 정리
1.6 Fluentd+MongoDB를 이용한 소규모로 시작하는 로그 활용법
1.6.1 Fluentd
1.6.2 웹 서비스에서 로그 활용
1.6.3 Fluentd와 MongoDB의 도입
1.6.4 로그 활용
1.6.5 정리
2장 로그를 읽는 기술_보안편
2.1 보안 로그 분석이란
2.1.1 일상이 된 사이버 공격의 위협
2.1.2 어떤 형태로 공격을 받고 있는가
2.1.3 어떻게 방어할 것인가
2.1.4 보안 로그 분석의 특징
2.1.5 보안 로그 분석의 흐름
2.1.6 정리
2.2 아파치 액세스 로그와 OS 표준 명령으로 시작하는 로그 분석
2.2.1 OS 표준 명령으로 분석할 때 장점
2.2.2 grep으로 필요한 정보 추출하기
2.2.3 집약해서 개수 세기 : uniq -c
2.2.4 프로세스 치환과 grep의 결합
2.2.5 윈도의 명령 프롬프트에서 할 수 있는 것
2.2.6 효율적인 로그 분석
2.2.7 정리
2.3 목격자는 서버 관리자 당신이다
2.3.1 시작하며
2.3.2 공격자의 감지 회피 수법
2.3.3 조사 행위를 동반하는 공격
2.3.4 침입 흔적 발견
2.3.5 정리
2.4 Linux Audit으로 본격적으로 분석하기
2.4.1 Linux Audit
2.4.2 Linux Audit의 설정과 사용법
2.4.3 실제 공격 분석
2.4.4 Linux Audit의 장단점
2.4.5 정리
2.5 DDoS 공격의 판정과 대책
2.5.1 DDoS 공격과 로그 분석
2.5.2 DDoS 공격의 역사
2.5.3 DDoS 공격의 경향
2.5.4 DDoS 공격의 분류
2.5.5 Slow DoS 공격의 구조
2.5.6 DDoS 공격 대책
2.5.7 정리
3장 서버를 감정하는 방법_전편
3.1 어떤 환경에서도 사용할 수 있는 힘 기르기
3.1.1 컴퓨터 구조를 떠올려 보자
3.1.2 계산기에서 시작된 컴퓨터
3.1.3 현대 서버의 구조
3.1.4 서버 구성 검토
3.1.5 서버를 구성할 때 주의할 점
3.2 프로세서를 보는 법
3.2.1 x86의 계보와 포인트
3.2.2 시대는 멀티 코어로
3.2.3 멀티 코어와 멀티 프로세서
3.2.4 멀티 코어 모델과 하이클록 모델, 어느 쪽을 선택할까
3.2.5 미들웨어도 멀티 코어를 의식해 튜닝하기
3.2.6 성능 이외의 요건에도 주의
3.3 시스템 메모리
3.3.1 메모리 기초 지식
3.3.2 DIMM의 규격과 선정 방법
3.4 PCI 익스프레스
3.4.1 ISA 버스 시대
3.4.2 PCI의 등장
3.4.3 PCI 익스프레스의 구조
4장 서버를 감정하는 방법_후편
4.1 네트워크의 변천과 선정 기준
4.1.1 이더넷의 규격과 역사
4.1.2 NIC를 선택할 때 고려할 점
4.1.3 기타 주요 기술
4.2 주요 스토리지에 대한 설명과 지식
4.2.1 스토리지의 자리매김
4.2.2 현재의 주요 스토리지
4.2.3 RAID
4.2.4 스토리지를 구성하는 컴포넌트
4.2.5 알아 두어야 할 스토리지 지식
4.3 서버의 관리 기능
4.3.1 원격 관리 기능의 개요
4.3.2 BMC 관련 팁
5장 최신 DNS 교과서
5.1 DNS란 무엇인가
5.1.1 HOSTS.TXT 방식을 이용한 이름 관리
5.1.2 DNS의 탄생
5.1.3 인터넷에서 DNS의 중요성
5.2 DNS의 원리와 동작
5.2.1 DNS의 구성 요소와 각 요소의 역할
5.2.2 DNS의 동작에 관한 포인트
5.2.3 권한 DNS 서버의 개요
5.2.4 풀 리졸버의 개요
5.3 BIND와 NSD/Unbound에 의한 DNS 서버 구축
5.3.1 DNS 서버 구축의 기초
5.3.2 풀 리졸버 구축
5.3.5 권한 DNS 서버 구축
5.4 DNS를 둘러싼 상황과 미래 전망
5.4.1 DNS 응답을 검증할 수 있게 하는 DNSSEC
5.4.2 안전한 통신 기반으로 DNS 활용
5.4.3 발신자 증명과 스팸 메일에 대한 대책으로 DNS 활용
5.4.4 DNS의 미래
6장 OpenLDAP 교과서
6.1 LDAP의 용도와 설계 방침
6.1.1 시작하며
6.1.2 LDAP 용도와 LDAP으로 하면 안 되는 것
6.1.3 LDAPv2와 LDAPv3의 차이
6.1.4 OpenLDAP의 역사
6.1.5 LDAP의 설계
6.1.6 LDAP의 복제(리플리케이션)
6.2 OpenLDAP으로 LDAP 서버 구축(운영자용 완전 매뉴얼)
6.2.1 OpenLDAP 설치와 초기 설정
6.2.2 기본 설정
6.2.3 데이터베이스 생성
6.2.4 데이터베이스에 엔트리 저장
6.2.5 외부 접속 설정
6.2.6 사용자와 그룹 추가
6.2.7 사용자 등록
6.2.8 LDAP의 TLS 접속 활성화
6.2.9 OpenLDAP의 리플리케이션
6.2.10 OpenLDAP 튜닝
6.2.11 OpenLDAP의 로그 확인 방법
6.3 LDAP 클라이언트 설정 사례(CentOS, OS X, SSH 공개키 인증, GitHub, IP 전화)
6.3.1 CentOS 7의 LDAP 클라이언트 설정
6.3.2 OS X의 LDAP 클라이언트 설정
6.3.3 SSH의 공개키 인증
6.3.4 깃허브 엔터프라이즈와의 연계
6.3.5 IP 전화에서 LDAP 이용
7장 [철저 입문] 최신 삼바 교과서
7.1 삼바의 설치와 기본 설정
7.1.1 삼바란
7.1.2 삼바의 주요 기능
7.1.3 삼바 서버의 설치와 초기 설정
7.1.4 삼바의 기본 설정
7.1.5 정리
7.2 삼바의 사용자 관리와 파일 공유 기본 설정
7.2.1 삼바 사용자 생성과 관리
7.2.2 윈도 클라이언트에서의 액세스
7.2.3 기본적인 파일 공유 설정
7.2.4 정리
7.3 액티브 디렉터리와 인증 연계
7.3.1 액티브 디렉터리와 인증 연계
7.3.2 정리
8장 nginx로 이전을 고민하는 당신에게
8.1 아파치에서 nginx로 이전했을 때 장점
8.1.1 웹 서버란 무엇인가
8.1.2 nginx는 왜 빠르고 가벼운가
8.1.3 nginx 이전과 도입의 장점
8.2 각 웹

