









출고예상일 안내
주문하신 상품이 한국에서 현지 배송을 위한 출고단계가 이루어질 것으로 예상되는 날짜입니다. 상품을 준비하는 과정에서 내부적인 사정으로 인해 출고예상일에 다소 오차가 생길 수 있습니다.
여러 상품(예약상품포함)을 함께 주문하신 경우 출고예상일이 가장 늦은 날짜에 맞춰 함께 배송됩니다.



- 정가
- $44.00
- 판매가
-
$32.08
(27%↓)

- 적립금
- $0.64 (2%P)
품절된 상품입니다.
이 책을 꼭 원하시는 고객님께서는 아래 "상품문의"를 클릭 후 구매의사를
알려주세요. 책이 확보 될 경우 연락 드리겠습니다.



평점 - · 리뷰 0
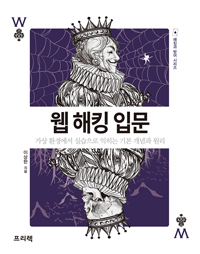
ISBN : 9788965401353 / 320쪽 / 608g / 183 x 233 (㎜)
이 상품에 궁금하신점이 있으세요? 1:1상담문의



아래의 도서와 구매하시면 이 도서들의 적립금을 즉시적용해 드립니다.
-

클리커, 이희영, 강민혁
-
-
토도성문(장성문)
-
김현철, 신은경, 이민정, 박선우, 정기민, 곽소아, 정문수
- 22,500
- 28,800
- 25,200
- 21,420



- [시리즈] 해킹과 방어 시리즈 [4]

출판사 리뷰
출판사 서평 주요 웹 취약점과 해킹을 다룬 기본 입문서 이 책은 초보 해커의 심정으로 하나씩 웹 취약점을 분석해 나가는 웹 해킹 입문서입니다. 실습에 앞서 우선 합법적인 방법으로 자신의 PC에서 마음껏 해킹할? 수 있는 공간을 마련합니다. 그러고 나서 대중적인 칼리 리눅스와 워드프레스, 그리고 취약점 플러그인을 이용하여 실제 프로그램을 통해 어떻게 해킹하는지를 보여줍니다. 이 책을 통해 독자 여러분은 다음 사항을 익힐 수 있습니다. - 모의해킹을 할 수 있는 가상 환경 구성 - 칼리와 여러 도구를 통한 웹 해킹 방법 - 워드프레스와 플... 주요 웹 취약점과 해킹을 다룬 기본 입문서 이 책은 초보 해커의 심정으로 하나씩 웹 취약점을 분석해 나가는 웹 해킹 입문서입니다. 실습에 앞서 우선 합법적인 방법으로 자신의 PC에서 마음껏 해킹할 수 있는 공간을 마련합니다. 그러고 나서 대중적인 칼리 리눅스와 워드프레스, 그리고 취약점 플러그인을 이용하여 실제 프로그램을 통해 어떻게 해킹하는지를 보여줍니다. 이 책을 통해 독자 여러분은 다음 사항을 익힐 수 있습니다. - 모의해킹을 할 수 있는 가상 환경 구성 - 칼리와 여러 도구를 통한 웹 해킹 방법 - 워드프레스와 플러그인을 통한 실제 취약점 분석 이런 분에게 추천합니다. 이미 많은 취약점이 나왔음에도 보안 사고는 잊을 만하면 발생합니다. SQL 인젝션과 XSS는 웹 보안에서 매번 등장하는 취약점 단골 메뉴입니다. 이 책은 웹 해킹에 관심 있는 고등학생부터 보안 전문가까지 두루 읽을 수 있도록 기본적인 취약점 원리와 이를 이용한 해킹을 고스란히 담았습니다. 컴퓨터 관련 지식이 부족한 독자라 하더라도 하나씩 따라 하며 익힐 수 있습니다. 이 책을 읽는 독자 모두가 화이트 해커의 길로 한걸음 내딛기를 바랍니다.

-
- 구분 : 저서
- 이름 : 이상한
- 국적 : 대한민국
- 직업 :
- 분류 : 과학/공학 저자 , 대학교재 저자
- 인기지수 [54]
-


- [최근저서]전체보기
- 빅데이터 시스템 구축 가이드

목차
제1장 웹 해킹 개요
1. 웹의 개념
2. 웹의 구조
3. 웹 해킹이란?
제2장 웹 해킹 준비
1. 환경 설정 구분
2. 로컬 환경 설정
3. 가상 머신 환경 설정
제3장 SQL 인젝션
1. SQL 인젝션이란?
2. SQL 인젝션 실습
3. 워드프레스 SQL 인젝션
제4장 LFI & RFI
1. LFI & RFI란?
2. LFI 공격 실습
3. 워드프레스 LFI 공격
제5장 스캔
1. 스캔
2. WPScan
3. Nmap
4. Nikto
5. Netcat
제6장 WireShark
1. WireShark란?
2. WireShark의 기능
3. WireShark에 필요한 네트워크에 대한 이해
4. WireShark와 워드프레스 실습
5. WireShark를 통한 고급 분석
제7장 Metasploit
1. Metasploit이란?
2. Metasploit의 구성
3. Metasploit의 기능
4. Metasploit 실습
5. Metasploit을 마치며
제8장 HTML 인젝션
1. HTML 인젝션이란?
2. 간단한 HTML 인젝션 구현
3. 워드프레스 HTML 인젝션 실습
제9장 XSS
1. XSS란?
2. XSS 실습
3. 최신 공격 기법
제10장 CSRF
1. CSRF란?
2. CSRF 실습
제11장 난독화
1. 난독화 개념
2. 문자열 분리
3. 인코딩 난독화
4. Nonalphanumeric
제12장 구글 도크
1. 구글 도크 소개
2. 구글 도크의 기초
3. 구글 도크 사례
4. 구글 도크 실습
제13장 File Download & Upload
1. File Download
2. File Upload
마치며
찾아보기

