









출고예상일 안내
주문하신 상품이 한국에서 현지 배송을 위한 출고단계가 이루어질 것으로 예상되는 날짜입니다. 상품을 준비하는 과정에서 내부적인 사정으로 인해 출고예상일에 다소 오차가 생길 수 있습니다.
여러 상품(예약상품포함)을 함께 주문하신 경우 출고예상일이 가장 늦은 날짜에 맞춰 함께 배송됩니다.


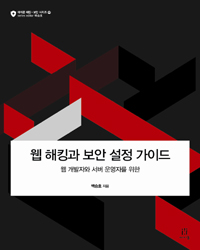





ISBN : 9788960775220 / 292쪽 188 x 235 (㎜)
이 상품에 궁금하신점이 있으세요? 1:1상담문의



아래의 도서와 구매하시면 이 도서들의 적립금을 즉시적용해 드립니다.
-

성구(강성규)
-
오유나 외 14인
-

서길원, 김운호, 허상훈, 박재상, 박경규, 김종욱, 오윤우, 유지영
-
- 21,600
- 22,500
- 31,500
- 20,700



- [시리즈] 에이콘 해킹 보안시리즈 [109]

출판사 리뷰
★ 요약 ★
웹 해킹 기법을 소개하고, 홈페이지에서 해당 웹 해킹에 대한 취약점의 존재 여부를 확인하는 방법, 안전한 소스코드 개발 방법과 서버의 보안 설정 방법을 설명한다. 이 책을 통해 홈페이지 개발자는 안전한 홈페이지 개발에 도움을 받을 수 있고, 운영자는 안전한 보안 설정 방법을 확인할 수 있다. 또한 보안을 공부하고자 하는 사람들에게 웹 해킹의 이해와 공격 및 대응 방법에 대해 배울 수 있는 좋은 교재가 될 것이다.
★ 이 책에서 다루는 내용 ★
■ 웹 해킹 기법
■ 웹 취약점을 확인하는 방법
■ 안전한 홈페이지 개발을 위한 소스코드 예
■ 웹 서버와 WAS 서버의 보안 설정
★ 이 책의 대상 독자 ★
이 책을 통해 개발자는 안전한 소스코드로 홈페이지를 개발할 수 있고, 서버 운영자는 안전한 보안 설정을 할 수 있으며, 보안을 공부하고자 하는 사람에게는 좋은 지침서가 될 것이다.
★ 이 책의 구성 ★
이 책은 2개 부와 부록으로 구성했다.
1부의 내용은 다음과 같다.
공격 방법이나 공격이 일어나는 부분 등을 고려해 입력 값 조작, 잘못된 보안설정, 자동화 도구, 취약한 보안 기능에 관한 4개 장으로 구성했다.
각 취약점 대해서는 취약점에 대한 개략적인 설명을 기술하고, 웹 서버에 해당 취약점이 존재하는지 여부를 점검하기 위한 방법과, 취약한 시스템 대한 증상을 기술한다. 해당 취약점을 이용한 공격 성공 시 예상되는 피해를 기술하고, 해당 취약점을 제거하기 위한 일반적인 보호 대책이나 서버 설정 방법을 기술한다.
끝으로 소스코드를 수정해야 하는 경우 개발 언어별로 해당 취약점을 제거하기 위한 웹 애플리케이션의 샘플 코드를 기술했다. 책에 소개된 예제들은 참고용으로 소스코드의 일부분을 기술한 것이므로 각 서버와 서비스의 특성에 맞게 수정한 후 사용해야 한다.
2부의 내용은 각 웹과 WAS별로 보안 설정을 해야 하는 부분을 정리해 실제 서버에 설정할 경우 참고하기 편리하게 정리했다. 여기에 기록한 설정들은 일반 서비스에 대한 설정이 아니라 보안 설정에 관련된 부분만을 기술했으며, 여러 버전에 대한 내용을 포함하고 있지는 않으므로, 해당 설정을 참고해 자신의 환경에 맞게 설정해야 한다.
부록에서는 '기타 보안 고려 사항'과 홈페이지에서 발생하는 에러 상태 코드에 대한 설명과 웹 해킹 시 가장 많이 사용하는 웹 프락시 툴인 버프 스위트(Burp Suite)의 간단한 사용법을 기술했다.

-
- 구분 : 저서
- 이름 : 백승호
- 국적 : 대한민국
- 직업 :
- 분류 : 과학/공학 저자
- 인기지수 [40]
-


- [최근저서]전체보기
- 웹 해킹과 보안 설정 가이드...

★ 저자 서문 ★
인터넷이 생활화 돼 있는 요즘 누구나 하루에도 수많은 홈페이지를 접하게 되고, 이런 홈페이지를 만드는 업체와 개발자, 서버 운영자도 그만큼 많이 존재한다. 하지만 안타깝게도 개발자와 서버 운영자들은 보안에 대해서는 잘 알지 못하는 것이 현실이다.
그동안 보안 업무를 하면서 홈페이지에 대한 취약점 점검을 수행해 점검 결과를 전달하면 대부분 업체나 개발자들은 해당 취약점에 대해 어떻게 조치를 취해야 하는지조차 모른다는 사실을 알게 됐다. 또한 취약점 제거 조치를 취한 후 자신이 조치한 내용이 올바르게 이행됐는지 확인하는 방법 또한 잘 모르고 있었다.
때문에 홈페이지 개발자와 서버 운영자들이 웹 해킹에 대해 이해하고, 소스코드를 어떻게 개발해야 취약점을 제거할 수 있는지, 서버의 보안 설정을 어떻게 해야 침해 사고를 예방할 수 있는지 알려주기 위해 이 책을 집필했다.
이 책을 통해 개발자들과 서버 운영자들이 웹 해킹에 대해 이해하고, 그에 대한 적절한 대응을 통해 해커의 공격으로부터 조금이나마 안전한 홈페이지를 운영할 수 있기를 바란다.
또한 보안에 대해 공부하고자 하는 사람들에게는 웹 해킹 기법들과 취약점의 존재 여부를 확인하는 방법, 안전한 홈페이지 개발을 위한 소스코드 개발 및 서버 보안 설정에 대한 전반적인 내용을 공부할 수 있는 유용한 교육 자료로 사용될 수 있길 기대한다.

^I부 웹 해킹 기법과 대응 방안
1장 입력 값 조작 공격
1.1 운영체제 명령 실행
1.2 SQL 인젝션
1.3 크로스사이트 스크립팅
___1.3.1 ASP에서의 크로스사이트 스크립팅 취약점 제거
___1.3.2 PHP에서의 크로스사이트 스크립팅 취약점 제거
___1.3.3 JSP에서의 크로스사이트 스크립팅 취약점 제거
1.4 크로스사이트 요청 변조
1.5 파일 업로드
___1.5.1 ASP에서의 파일 업로드 점검
___1.5.2 PHP에서의 파일 업로드 점검
___1.5.3 JSP에서의 파일 업로드 점검
1.6 파일 다운로드
1.7 정리
2장 잘못된 보안 설정
2.1 디렉터리 인덱싱
2.2 정보 누출
2.3 관리자 페이지 노출
___2.3.1 ASP에서의 관리자 IP 인증
___2.3.2 PHP에서의 관리자 IP 인증
___2.3.3 JSP에서의 관리자 IP 인증
2.4 위치 공개
2.5 웹서비스 메소드 설정 공격
2.6 정리
3장 자동화 도구
3.1 브루트포스
3.2 자동화 공격
3.3 정리
4장 취약한 보안 기능
4.1 불충분한 인증
4.2 불충분한 인가
___4.2.1 불충분한 인가 취약점의 확인 방법
___4.2.2 불충분한 인가 취약점의 대응 방안
4.3 불충분한 세션 관리
___4.3.1 불충분한 세션 관리 취약점의 확인 방법
___4.3.2 불충분한 세션 관리 취약점의 대응 방안
4.4 데이터 평문 전송
___4.4.1 데이터 평문 전송 취약점의 확인 방법
___4.4.2 데이터 평문 전송 취약점의 대응 방안
4.5 쿠키 변조
4.6 정리
II부 웹 서버 설정 가이드
5장 IIS 보안 설정
5.1 디렉터리 인덱싱 차단 설정
5.2 웹 서버 정보 누출의 차단 설정
5.3 홈 디렉터리 쓰기 권한의 차단 설정
5.4 파일 업로드 디렉터리 실행 권한의 차단 설정
5.5 사용자 오류 페이지 설정
5.6 메소드 제한 설정
5.7 웹 관리자 페이지 접근 IP 설정
5.8 디폴트 페이지 삭제
5.9 상위 경로로의 이동 차단 설정
5.10 소스 파일이나 설정 파일의 접근 권한 설정
5.11 기타 보안 설정
___5.11.1 세션 타임아웃 설정
___5.11.2 디버깅 오류 메시지 차단
___5.11.3 미사용 스크립트 매핑 제거
___5.11.4 로그 관리
6장 아파치 보안 설정
6.1 디렉터리 인덱싱 차단 설정
6.2 웹 서버 정보 누출 차단 설정
6.3 웹 서버 데몬의 root 권한 구동 제한 설정
6.4 홈 디렉터리의 쓰기 권한 차단 설정
6.5 파일 업로드 디렉터리의 실행 권한 차단 설정
6.6 로그 디렉터리의 일반 사용자 접근 차단 설정
6.7 사용자 오류 페이지 설정
6.8 메소드 제한 설정
6.9 디폴트 페이지 삭제
6.10 소스 파일이나 설정 파일 접근 권한 설정
6.11 웹 관리자 페이지의 접근 IP 설정
6.12 기타 보안 설정
___6.12.1 Access_Log 설정
___6.12.2 심볼릭 링크 사용 제한
___6.12.3 MultiViews 사용 제한
___6.12.4 최신 보안 패치 적용
7장 웹투비 보안 설정
7.1 디렉터리 인덱싱 차단 설정
7.2 웹 서버 정보 누출 차단 설정
7.3 웹 서버 데몬의 root 권한 구동 제한 설정
7.4 홈 디렉터리 쓰기 권한 차단 설정
7.5 로그 디렉터리의 일반 사용자 접근 차단 설정
7.6 사용자 오류 페이지 설정
7.7 메소드 제한 설정
7.8 디폴트 페이지 삭제
7.9 소스 파일이나 설정 파일의 접근 권한 설정
8장 아이플래닛 보안 설정
8.1 디렉터리 인덱싱 차단 설정
8.2 웹 서버 정보 누출 차단 설정
8.3 웹 서버 데몬의 root 권한 구동 제한 설정
8.4 홈 디렉터리 쓰기 권한 차단 설정
8.5 로그 디렉터리의 일반 사용자 접근 차단 설정
8.6 사용자 오류 페이지 설정
8.7 메소드 제한 설정
8.8 웹 관리자 페이지 접근 IP 설정
8.9 소스 파일이나 설정 파일 접근 권한 설정
8.10 기타 보안 설정
___8.10.1 디폴트 페이지 삭제
___8.10.2 심볼릭 링크 사용 제한
9장 톰캣 보안 설정
9.1 디렉터리 인덱싱 차단 설정
9.2 홈 디렉터리 쓰기 권한 차단 설정
9.3 로그 디렉터리의 일반 사용자 접근 차단 설정
9.4 사용자 오류 페이지 설정
9.5 메소드 제한 설정
9.6 디폴트 페이지 삭제
9.7 관리자 콘솔 접근 제한 설정
9.8 관리자 콘솔의 디폴트 계정/패스워드 변경
9.9 관리자 콘솔용 패스워드 파일의 접근 제한 설정
9.10 소스 파일이나 설정 파일 접근 권한 설정
10장 제우스 보안 설정
10.1 WAS 서버 정보 누출 차단 설정
10.2 홈 디렉터리 쓰기 권한 차단 설정
10.3 로그 디렉터리의 일반 사용자 접근 차단 설정
10.4 사용자 오류 페이지 설정
10.5 메소드 제한 설정
10.6 디폴트 페이지 삭제
10.7 관리자 콘솔 접근 제한 설정
10.8 관리자 콘솔의 디폴트 계정/패스워드 변경
10.9 관리자 콘솔용 패스워드 파일의 접근 제한 설정
10.10 소스 파일이나 설정 파일 접근 권한 설정
11장 웹로직 보안 설정
11.1 디렉터리 인덱싱 차단 설정
11.2 WAS 서버 정보 누출 차단 설정
11.3 홈 디렉터리 쓰기 권한 차단 설정
11.4 로그 디렉터리의 일반 사용자 접근 차단 설정
11.5 사용자 오류 페이지 설정
11.6 메소드 제한 설정
11.7 디폴트 페이지 삭제
11.8 관리자 콘솔 접근 제한 설정
11.9 관리자 콘솔의 디폴트 계정/패스워드 변경
11.10 관리자 콘솔용 패스워드 파일의 접근 제한 설정
11.11 소스 파일이나 설정 파일 접근 권한 설정
부록A 기타 보안 고려 사항
부록B 웹 상태 코드
부록C 웹 프락시 툴 사용법

