스크랩

구간

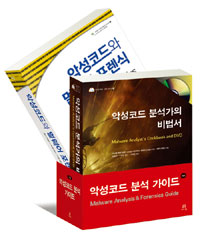
악성코드 분석 가이드 전2권 세트

마이클 할레 라이 외 저 | 여성구 외 역 | 에이콘출판 | 2013년 01월

북트리

정가
$158.00
판매가
$127.98 (19%↓) 최저가 보상
적립금
$2.56 (2%P)
출고예상일
2026년 10월 08일 수령예상일 안내
[DVD 1 (포렌식 파일, 소스코드, 원본 프로그램, 비디오 수록)]

북카트 담기 바로구매하기 위시리스트담기

평점 -  ·  리뷰 0

리뷰 쓰기

ISBN : 9788960773639 / 896쪽 188 x 250 (㎜)

이 상품에 궁금하신점이 있으세요? 1:1상담문의

추천inside
Adobe Flash Player 가져오기

이 분야의 베스트셀러

아래의 도서와 구매하시면 이 도서들의 적립금을 즉시적용해 드립니다.

책 소개

반디앤루니스 리뷰

★ 세트 구성: 전2권 ★

1) 『악성코드 분석가의 비법서: Malware Analysis Cookbook and DVD』
2) 『악성코드와 멀웨어 포렌식』

출판사 리뷰

★ 세트 구성: 전2권 ★

1) 『악성코드 분석가의 비법서: Malware Analysis Cookbook and DVD』
2) 『악성코드와 멀웨어 포렌식』

『악성코드 분석가의 비법서』 소개

다양한 보안 위협에 대응할 수 있는 강력한 단계별 해설서

악성코드 분석에 필요한 여러 비법을 소개한 책이다. 악성코드 분석 환경 구축에서 다양한 자동화 분석 도구를 이용한 분석 방법까지 차근히 설명한다. 또한 디버깅과 포렌식 기법까지 상당히 넓은 영역을 난이도 있게 다루므로 악성코드 분석 전문가도 십분 활용할 수 있는 참고 도서다.

이 책에서 다루는 내용
■ 신분을 노출하지 않고 온라인 조사를 수행하는 법
■ 허니팟을 이용해 봇과 웜이 배포하는 악성코드 수집
■ 의심스러운 내용을 포함한 자바스크립트, PDF, 오피스 문서 분석
■ 가상 머신이나 일체형 하드웨어를 이용해 저렴한 악성코드 연구 환경 구축
■ 일반적인 인코딩과 암호 알고리즘을 리버스 엔지니어링
■ 악성코드 분석을 위한 고급 메모리 포렌식 플랫폼 구성
■ 제우스(Zeus), 사일런트뱅커(Silent Banker), 코어플러드(CoreFlood), 콘플리커(Conficker), 바이러트(Virut), 클램피(Clampi), 뱅크패치(Bankpatch), 블랙에너지(BlackEnergy) 등과 같은 널리 퍼진 악성코드 조사


『악성코드와 멀웨어 포렌식』 소개

악성코드 포렌식에 대한 유일한 실전 지침서!

최근 관심이 집중되고 있는 '현장 포렌식' 분야에서 디지털 조사관들이 중요한 범죄 증거를 수집하고 획득하기 위한 방법을 자세하게 설명하는 실무서다. 특정 운영체제에서 동작하는 특정 도구만 다루는 책이나 원론적인 이론만 다루는 책과는 달리, 멀웨어로 인해 문제가 발생한 시스템에서 악성 코드를 찾아내고 감염에 따른 영향을 파악하기 위해 기술적인 맥락에서 현장 보존부터 사후 분석까지 디지털 포렌식의 전체 주기를 다룬다. 또한 윈도우와 리눅스 운영체제를 대상으로 휘발성 증거 보존과 수집, 물리 메모리와 프로세스 메모리 덤프, 멀웨어와 증거물 추출, 의심스런 파일 식별과 프로파일링, 악성 코드 정적 분석과 동적 분석 기법을 시나리오와 현장 사례 연구를 들어 단계별로 설명한다.

이 책에서 다루는 내용
■ 동작 중인 윈도우와 리눅스 시스템에서 휘발성 자료 수집과 검사
■ 윈도우와 리눅스 시스템에서 멀웨어 증거물을 찾기 위한 물리 메모리와 프로세스 메모리 덤프 분석
■ 유닉스와 윈도우 시스템에서 증거물 발견과 추출

저자 소개

  • 저자 : 마이클 할레 라이 외
저자 : 마이클 해일 리 (Michael Hale Ligh)
Malware Analyst’s Cookbook의 저자이자 볼라틸리티 재단의 총무겸 재무를 담당하고 있다. 개발자와 리버스 엔지니어로써 그는 악성 코드 암호화, 메모리 포렌식, 자동화된 분석에 전문가이다. 또한 세계 각국에서 악성 코드와 메모리 포렌식 을 학생들에게 가르쳤다.
  

저자 : 스티븐 어드에어 (Steven Adair)
섀도우서버 파운데이션(Shadowserver Foundation)의 보안 연구원이자 이터치 페더럴 시스템즈(eTouch Federal Systems)의 수석 아키텍트다. 섀도우서버에서 악성코드 분석과 봇넷 추적뿐 아니라 정보 유출 사고를 포함한 모든 종류의 사이버 공격을 조사한다. 국제 컨퍼런스에서 해당 주제에 대해 종종 발표하고 『Shadows in the Cloud: Investigating Cyber Espionage 2.0』이라는 백서를 공동 집필했다. 페더럴 에이전시(Federal Agency)에서 사전 대책으로 사이버 침입 사전 탐지, 완화, 예방 작업을 수행하는 사이버 위협(Cyber Threat)이라는 업무를 맡고 있다. 새롭고 혁신적인 기술을 이용한 모범 사례와 글로벌 네트워크를 통해 기업에 널리 적용 가능한 안티 악성코드 솔루션을 통합 구현했다. 고객 지원 업무나 섀도우서버에서 자유로운 시간을 보낼 때도 항상 악성코드와 일상을 보낸다.
  

저자 : 블레이크 할스타인 (Blake Hartstein)
베리사인 아이디펜스(Verisign iDefense)의 긴급 대응 엔지니어로서, 의심스러운 활동과 악성코드를 분석하고 보고하는 업무를 맡고 있다. 쉬무콘(Shmoocon) 2009와 2010에 발표한 웹 기반 익스플로잇을 자동 분석하고 탐지하는 Jsunpack의 제작자다. 또한 이머징 스릿(Emerging Threat) 프로젝트에서 스노트(Snort) 규칙을 작성해 기여했다.  

저자 : 매튜 리차드 (Mathew Richard)
악성코드를 분석하고 보고하는 책임을 가진 레이씨온(Raytheon) 사의 악성코드 처리 책임자다. 매튜는 아이디펜스에서 긴급 대응 팀의 전 책임자였다. 그 이전 7년간은 130개 은행과 신용카드 조합에서 사용되는 보안 관제 서비스를 만들어 운영했다. 또한 여러 국가나 글로벌 기업들을 대상으로 프리랜서로 포렌식 컨설팅을 수행했다. 현재 CISSP, GCIA, GCFA, GREM 자격증을 보유하고 있다.  

저자 : 제임스 아퀼리나 (James M. Aquilina)
스트로츠 프리드버그(Stroz Friedberg)의 전무이사 겸 부 법률고문으로 일반 관리와 법률 업무를 취급하고 로스앤젤레스, 샌프란시스코, 시애틀 사무소를 책임지고 있다. 정부 기관 주요 법률회사, 기업의 관리 및 정보 시스템 부서와 협력해 다양한 민/형사 사건, 규제 관련 문제뿐만 아니라 데이터 유출, 전자 위조, 전자기록 인멸(wiping), 대량 삭제, 횡령, 기밀 정보 유출, 컴퓨터를 사용한 영업 기밀 절도, 불법적 전자 감시와 같은 내부 기업 문제에 대한 수많은 디지털 포렌식 및 인터넷 수사, 전자적 증거 수집 임무를 수행하고 있다.

저자진은 『악성코드와 멀웨어 포렌식』(에이콘출판 2012)과 『실전 윈도우 악성코드 포렌식』(에이콘출판, 2015)을 공동 저술했다.  

저자 : 에이헨 케이시 (Eoghan Casey)
국제적인 범위의 네트워크 침입 등의 광범위한 조사 분야에서 디지털 증거물을 분석하고 보안 침해에 맞서는, 사고 대응과 디지털 포렌식 분석가다.
  

저자 : 카메론 말린 (Cameron H. Malin)
미 연방수사국(FBI)의 특수요원이며, 컴퓨터 침입과 악성코드 사고 조사를 담당하고 있다.
FBI에서 근무하기 전에는 플로리다 주의 마이애미에서 검사보(ASA)와 미 연방 특별검사보(SAUSA)를 역임하면서 컴퓨터 범죄 기소를 담당했다. 검사보로 재직하는 동안, 조지 워싱턴 대학에서 컴퓨터 사기에 관한 석사 과정 프로그램의 조교수로 활동했다.

저자진은 『악성코드와 멀웨어 포렌식』(에이콘출판 2012)과 『실전 윈도우 악성코드 포렌식』(에이콘출판, 2015)을 공동 저술했다.  

역자 : 박재호
포항공과대학교 컴퓨터공학과 학부와 대학원을 졸업했다. 블로그 ‘컴퓨터 vs 책’(jhrogue.blogspot.com)을 운영하고 있다. 《Blog2Book, 열씨미와 게을러의 리눅스 개발 노하우 탐험기》, 《IT EXPERT, 임베디드 리눅스》, 《English for Developers》(이상 한빛미디어)를 저술했고, 《풀스택 개발자를 위한 MEAN 스택 입문》(한빛미디어), 《조엘 온 소프트웨어》, 《전문 검색과 분석을 위한 Elasticsearch 서버》, 《MongoDB NoSQL로 구축하는 PHP 웹 애플리케이션》(이상 에이콘) 등을 번역했으며, 《클린코드》(인사이트), 《해커스》, 《리눅스 시스템 프로그래밍(1판)》, 《The Art of Project Management》, 《임베디드 하드웨어 이해와 설계》, 《Rapid Development》(이상 한빛미디어) 등을 공역했다.
  

역자 : 여성구
보안 컨설팅회사에서 다년간 모의해킹을 수행했으며, 넥슨의 CERT 팀장, IS 감사(Auditor)를 거쳐 현재는 보안시스템 개발/운영팀의 팀장을 맡고 있다. 다년간 국가기관과 대기업 등 다양한 I T 환경을 대상으로 보안 강화, 모의해킹, 보안 점검, 보안 교육을 수행했고 국내외에서 보안 취약점, 안전한 웹 보안 코딩 가이드라인을 발표한 경력이 있다. 고려대학교 정보보호대학원에서 디지털 포렌식을 전공했으며, 메모리 포렌식과 웹 로그 분석 등을 연구했다. 취미로 공개용 보안 도구(웹 백도어 탐지 도구, 웹 로그 분석기 등)를 제작 중이다. 에이콘출판사에서 출간한 『Kali Linux 실전 활용』(2014)을 번역하고, 『실전 악성코드와 멀웨어 분석』(2013), 『악성코드 분석가의 비법서』(2012)를 공역했다.  

역자 : 구형준
대기업과 금융 IT 환경에서 보안 프로세스 개선, 서비스 보안 리뷰, 보안 점검, 보안 솔루션 검토, 보안 교육 등 다양한 경험을 쌓았다. 고려대학교 정보보호대학원에서 디지털 포렌식을 전공했고 현재 뉴욕 주립대에서 컴퓨터 사이언스 박사 과정을 밟고 있다. 악성코드, 프라이버시, 바이너리 분석과 메모리 보호기법 등의 분야에 관심을 가지고 있다.  

감수 : 이상진
고려대학교 대학원에서 이학박사 학위를 취득했으며, 고려대학교 정보보호대학원 교수이자 고려대 정보보호연구원 디지털포렌식 연구센터 장이다. 디지털 포렌식의 여러 분야를 연구하며, 디지털 포렌식을 세계 수준으로 발전시키는 데 이바지하고 있다.  

역자 소개

  • 역자 : 여성구 외


목차

top