









출고예상일 안내
주문하신 상품이 한국에서 현지 배송을 위한 출고단계가 이루어질 것으로 예상되는 날짜입니다. 상품을 준비하는 과정에서 내부적인 사정으로 인해 출고예상일에 다소 오차가 생길 수 있습니다.
여러 상품(예약상품포함)을 함께 주문하신 경우 출고예상일이 가장 늦은 날짜에 맞춰 함께 배송됩니다.


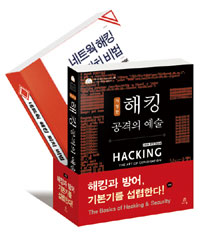





ISBN : 9788960773608 / 672쪽 188 x 257 (㎜)
이 상품에 궁금하신점이 있으세요? 1:1상담문의



아래의 도서와 구매하시면 이 도서들의 적립금을 즉시적용해 드립니다.
-

서길원, 김운호, 허상훈, 박재상, 박경규, 김종욱, 오윤우, 유지영
-
전수연
-
321web(미쓰이 마사유키)
-
빨간고래(박정아)
- 31,500
- 19,800
- 16,200
- 24,300


- [시리즈] 에이콘 해킹 보안시리즈 [109]

출판사 리뷰
★ 세트 구성: 전2권 ★
1) 『(개정판) 해킹: 공격의 예술』
2) 『네트웍 해킹 퇴치 비법』
『(개정판) 해킹: 공격의 예술』 소개
프로그래밍에서부터 공격 가능한 기계어 코드까지 해킹에 필요한 모든 것을 다룸으로써 해킹의 세계를 좀 더 쉽게 이해할 수 있도록 해킹의 예술과 과학을 설파한 책. 해킹을 공부하고 싶지만 어디서부터 시작해야 할지 모르는 초보 해커들에게 해킹의 진수를 알려주는 한편, 실제 코드와 해킹 기법, 동작 원리에 대한 설명이 가득한 간결하고 현실적인 해킹 가이드다. 기본적인 C 프로그래밍에서부터 기본 공격 기법, 네트워크 공격, 셸코드 공격과 그에 대한 대응책까지 해킹의 거의 모든 부분을 다룬다.
이 책에서 다루는 내용
■ C, 어셈블리, 셸 스크립트를 이용한 프로그래밍
■ 버퍼 오버플로우와 포맷 스트링을 이용해 임의 코드 실행을 위한 시스템 메모리 공격
■ 실제 동작의 이해를 위해 디버거를 이용한 프로세서 레지스터와 시스템 메모리 조사
■ 실행 불가능 스택과 침입 탐지 시스템 같은 똑똑한 보안 대응책
■ 포트 바인딩이나 커넥트백 셸 코드를 이용한 원격 서버 접근, 서버 로그를 바꿔 흔적 숨기기
■ 네트워크 트래픽 리다이렉트, 열린 포트 숨기기, TCP 연결 하이재킹
■ FMS 공격으로 암호화된 무선 트래픽 크랙, 비밀번호 확률 매트릭스를 이용한 빠른 전수 조사 공격
『네트웍 해킹 퇴치 비법』 소개
1판을 개정한 최신 베스트셀러로 당신의 보안 책 목록에 반드시 들어 있어야 할 책이다.
네트웍 해킹 방지 기법, 2판은 해커를 막는 유일한 방법이 해커처럼 생각하는 것이라는 사실을 당신에게 알려 줄 것이다.
이 책에서 다루는 내용
■ 보안의 법칙을 이해한다.
시스템을 검토하거나 설계할 때, 봉단 문제점을 발견하기 위해 저자가 사용하는 방법을 알아본다.
■ 공격의 7가지 범주를 이해한다.
서비스 거부, 정보 유출, 일반 파일 접근, 잘못된 정보 제공, 특수 파일/데이터베이스 접근, 원격지 임의
코드 실행, 권한 상승 공격이 당신에게 어떤 해를 끼칠 수 있는지 살펴본다!
■ 비교법(Diffing)을 방해한다.
프로그램, 라이브러리, 파일이 어떤 사건 전후로 어떻게 변했는지를 파악하는 것이 당신의 네트웍 데이터에 어떤 영향을 줄수 있는지 알아본다.
■ 표준 암호 알고리즘에 대해 배운다.
암호화된 파일과 비밀번호가 실제로 얼마나 안전한지 알아본다.
■ 포맷 스트링 취약점을 이해한다.
해커가 사용하는 기법중 하나인 이 공격에 대해 배운다.
■ 세션 하이재킹의 유행에 대해 알아본다.
TCP세션 하이재킹, ARP공격, 라우트 테이블 수정, UDP하이재킹
man-in-the middle 공격에 대해 알아본다.
■ 터널을 설계할 때 고려해야 할 사항에 대해 알아본다.
종단간에 안전한 통신을 보장하는 터널을 만들어 보고, OpenSSH에서 인증을 사용하는 방법에 대해 배운다.
■ 하드웨어 해킹 방지 기법을 배운다.
해킹 방지 기법(해킹 예방, 증거 남김, 탐지, 대응)을 포함하는 하드웨어를 설계하는 방법에 대해 알아본다.

-
- 저자 : 존 에릭슨 외




『(개정판) 해킹: 공격의 예술』
0x100장 들어가며
0x200장 프로그래밍
___0x210 프로그래밍이란?
___0x220 가상 코드
___0x230 제어 구조
______0x231 If-Then-Else
______0x232 While/Until 루프
______0x233 For 루프
___0x240 기본적인 프로그래밍 개념
______0x241 변수
______0x242 산술 연산자
______0x243 비교 연산자
______0x244 함수
___0x250 직접 해보기
______0x251 큰 그림 이해하기
______0x252 x86 프로세서
______0x253 어셈블리 언어
___0x260 기본으로 돌아가기
______0x261 문자열
______0x262 Signed, Unsigned, Long, Short
______0x263 포인터
______0x264 형식 문자열
______0x265 형 변환
______0x266 커맨드라인 인자
______0x267 변수 범위
___0x270 메모리 세그먼트
______0x271 C에서의 메모리 세그먼트
______0x272 힙 사용하기
______0x273 오류 확인된 malloc()
___0x280 기초 쌓기
______0x281 파일 접근
______0x282 파일 권한
______0x283 사용자 ID
______0x284 구조체
______0x285 함수 포인터
______0x286 가상 난수
______0x287 확률 게임
0x300장 공격
___0x310 일반 공격 기법
___0x320 버퍼 오버플로우
______0x321 스택 기반 버퍼 오버플로우의 취약점
___0x330 BASH 셸로 해킹하기
______0x331 환경 변수 이용하기
___0x340 기타 세그먼트 오버플로우
______0x341 힙 기반 오버플로우
______0x342 함수 포인터 오버플로우
___0x350 포맷 스트링
______0x351 포맷 인자
______0x352 포맷 스트링 취약점
______0x353 임의의 메모리 주소에서 읽기
______0x354 임의의 메모리 주소에 쓰기
______0x355 인자에 직접 접근
______0x356 쇼트 쓰기 기법
______0x357 소멸자를 이용한 우회법
______0x358 노트 검색 프로그램의 취약점
______0x359 전역 오프셋 테이블 덮어쓰기
0x400장 네트워킹
___0x410 OSI 모델
___0x420 소켓
______0x421 소켓 함수
______0x422 소켓 주소
______0x423 네트워크 바이트 순서
______0x424 인터넷 주소 변환
______0x425 간단한 서버 예제
______0x426 웹 클라이언트 예제
______0x427 작은 웹서버
___0x430 하위 계층 해부
______0x431 데이터링크 계층
______0x432 네트워크 계층
______0x433 전송 계층
___0x440 네트워크 스니핑
______0x441 로 소켓 스니퍼
______0x442 libpcap 스니퍼
______0x443 계층 해독
______0x444 능동 스니핑
___0x450 서비스 거부
______0x451 SYN 홍수
______0x452 죽음의 핑
______0x453 티어드랍
______0x454 핑 홍수
______0x455 증폭 공격
______0x456 분산 DoS 홍수
___0x460 TCP/IP 하이재킹
______0x461 RST 하이재킹
______0x462 지속되는 하이재킹
___0x470 포트 스캐닝
______0x471 스텔스 SYN 스캔
______0x472 FIN, X-mas, Null 스캔
______0x473 가짜 스캔 패킷 이용
______0x474 유휴 스캐닝
______0x475 사전 방어(가리개)
___0x480 네트워크 건너 해킹하기
______0x481 GDB로 분석하기
______0x482 tinyweb 공격해보기
______0x483 포트 바인딩 셸코드
0x500장 셸코드
___0x510 어셈블리와 C
______0x511 어셈블리 리눅스 시스템 콜
___0x520 셸코드로 가는 길
______0x521 스택을 사용한 어셈블리 명령
______0x522 GDB로 조사
______0x523 널 바이트 제거
___0x530 셸을 생성하는 셸코드
______0x531 권한 문제
______0x532 셸코드 좀 더 작게 만들기
___0x540 포트 바인딩 셸코드
______0x541 표준 파일 서술자 복제
______0x542 분기 제어 구조
___0x550 커넥트 백 셸코드
0x600장 대응책
___0x610 탐지 대응책
___0x620 시스템 데몬
______0x621 시그널
______0x622 tinyweb 데몬
___0x630 주요 툴
______0x631 tinywebd 공격 툴
___0x640 로그 파일
______0x641 군중 속에 숨기
___0x650 보지 못하고 지나치기
______0x651 한 번에 하나씩
______0x652 원래대로 만들기
______0x653 자식 프로세스 호출
___0x660 고급 위장법
______0x661 로그의 IP 주소 스푸핑
______0x662 로그없는 공격
___0x670 전체 기반 시스템
______0x671 소켓 재사용
___0x680 페이로드 은닉
______0x681 문자열 인코딩
______0x682 썰매 숨기는 방법
___0x690 버퍼 제한
______0x691 다형의 출력 가능한 ASCII 셸코드
___0x6a0 대응책 보강
___0x6b0 실행 불가능 스택
______0x6b1 ret2libc
______0x6b2 system()으로 리턴
___0x6c0 임의 스택 공간
______0x6c1 BASH와 GDB로 조사
______0x6c2 linux-gate 이용기
______0x6c3 응용 지식
______0x6c4 첫 번째 시도
______0x6c5 도박하기
0x700장 암호학
___0x710 정보 이론
______0x711 절대적 보안
______0x712 원타임 패드
______0x713 양자 키 분배
______0x714 계산 불능 보안
___0x720 알고리즘 실행 시간
______0x721 점근 표기법
___0x730 대칭 암호 방식
______0x731 러브 그로버의 양자 검색 알고리즘
___0x740 비대칭 암호화
______0x741 RSA
______0x742 피터 쇼어의 양자 인수분해 알고리즘
___0x750 혼성 암호
______0x751 맨 인 더 미들 공격
______0x752 SSH 프로토콜 호스트 핑거프린트 버전 이용
______0x753 퍼지 핑거프린트
___0x760 비밀번호 크래킹
______0x761 사전 공격
______0x762 전수 조사 공격
______0x763 해시 룩업 테이블
______0x764 비밀번호 확률 행렬
___0x770 무선 802.11b 암호화
______0x771 WEP
______0x772 RC4 스트림 암호 방식
___0x780 WEP 공격
______0x781 오프라인 전수 조사 공격
______0x782 키스트림 재사용
______0x783 IV 기반 복호화 사전 테이블
______0x784 IP 리다이렉션
______0x785 Fluhrer, Mantin, Shamir 공격
0x800장 결론
___0x810 참고 문헌
___0x820 소스코드
『네트웍 해킹 퇴치 비법』
1장 어떻게 해킹을 할 것인가
2장 보안의 법칙
3장 공격의 종류
4장 취약점 검사 방법
5장 비교법Diffing
6장 암호학 Cryptography
7장 잘못된 입력
8장 버퍼와 오버플로우
9장 포맷 스트링
10장 스니핑
11장 세션 하이재킹
12장 스푸핑:신뢰 주체에 대한 공격
13장 터널링
14장 하드웨어 해킹
15장 바이러스, 트로이 목마, 웜
16장 IDS회피
17장 자동 보안 검토와 보안 툴
18장 보안 문제 보고

