









출고예상일 안내
주문하신 상품이 한국에서 현지 배송을 위한 출고단계가 이루어질 것으로 예상되는 날짜입니다. 상품을 준비하는 과정에서 내부적인 사정으로 인해 출고예상일에 다소 오차가 생길 수 있습니다.
여러 상품(예약상품포함)을 함께 주문하신 경우 출고예상일이 가장 늦은 날짜에 맞춰 함께 배송됩니다.


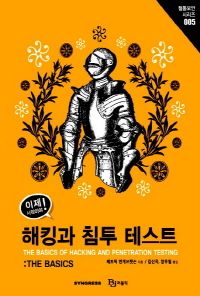





ISBN : 9788994774107 / 225쪽 175 x 230 (㎜)
이 상품에 궁금하신점이 있으세요? 1:1상담문의



아래의 도서와 구매하시면 이 도서들의 적립금을 즉시적용해 드립니다.
-

코리아교육그룹 교육연구소
-
-
박현규, 김성경
-
정그린
- 19,800
- 26,100
- 21,600
- 23,400



- [시리즈] 철통보안 시리즈 [28]

출판사 리뷰
입문자를 위한 해킹과 침투 테스팅의 기초
이 책 한 권이면 여러분도 해킹과 침투 테스트를 시작할 수 있다!
\"모의 해킹과 침투 테스트에 대해 들어봤지만 어떻게 시작해야 할지 전혀 모르겠다면 이 책이 바로 여러분에게 필요한 단 하나의 책이다. 이 책은 읽기 쉽고, 사전 지식이 필요 없으며 최신 내용을 담고 있다. 이 책을 강력히 추천한다.\"
JARED DEMOTT, Crucial Security, Inc. 수석 보안연구원
《이제 시작이야! 해킹과 침투 테스트: THE BASICS》은 침투 테스트나 윤리적 해킹을 처음부터 끝까지 완료하기 위해 필요한 과정을 소개한다. 해킹에 대한 사전 경험은 필요 없다. 이 책에서는 침투 테스트를 완료하는 데 필요한 해킹 툴에서 나온 결과를 어떻게 활용하고 해석하는지 배울 수 있다. 여기서는 백트랙(Backtrack) 리눅스, 구글 탐색, 메타구필(MetaGooFil), 디그(dig), 앤맵(Nmap), 네서스(Nessus), 메타플로잇(Metasploit), 패스트 트랙(Fast Track), 오토펀(Autopwn), 넷캣(Netcat), 해커 디펜더 룻킷(Hacker Defender rootkit)과 그 밖에 다양한 툴을 소개한다. 이러한 툴을 어떻게 효과적으로 활용할 수 있는지에 대한 간단명료한 설명과 침투 테스트나 해킹을 위한 4단계 방법론에 대한 소개를 통해 해킹을 시작하기에 필요한 노하우나 공격적 보안을 좀 더 잘 이해하기 위한 지식을 얻을 수 있을 것이다. 이 책은 각각의 과정과 툴을 체계적으로 자세히 설명하며, 이를 통해 독자들이 한 단계에서 나온 결과를 다음 단계에서 활용하는 방법에 대해 배울 수 있도록 해준다. 이러한 과정을 통해 어떻게 각 툴과 단계들이 연관되어 있는지 배울 수 있다.
* 각 장에서는 실례와 과제들로 어떻게 결과값을 이해하고 이를 다음단계에서 활용할 수 있는지 가르쳐준다.
* 저자는 침투 테스터로 활동하고 있으며 다코타 주립대학에서 공격적 방어, 침투 테스트, 윤리적 해킹, 공격코드에 대한 수업을 가르치고 있다.
* 이 책은 백트랙 리눅스 배포판을 활용하고침투 테스트를 완료하기 위해 필요한 툴에 중점을 두고 있다.
누구를 위한 책인가?
이 책의 의도는 해킹과 침투 테스트를 위한 완만하면서도 전반적인 가이드가 되는 것이다. 독자들을 질리게 하지 않으면서도 해킹이나 침투 테스트에 필요한 과정을 익힐 수 있도록 도와주는 것이 목표다. 이 책을 읽은 후에 독자는 침투 테스트 프로세스에 대해 완벽히 이해할 수 있을 것이며, 기본 해킹 도구를 사용하는 것에 익숙해질 것이다.
왜 이 책을 봐야 하는가?
이 질문에 대한 답은 다음과 같다:
* 해킹과 침투 테스트에 대해 배우고 싶지만 어디서 시작해야 할지 모르겠다.
* 해킹과 침투 테스트에 대해 조금 다뤄보기는 했지만 어떻게 이러한 조각들이 연결되는지 확실하지 않다.
* 네트워크와 시스템에 접근 권한을 획득하기 위해 해커와 침투 테스터들이 사용하는 도구와 프로세스에 대해 배우고 싶다.
* 공격적 방어에 대한 지식을 쌓기 위해 시작하기 좋은 곳을 찾고 있다.
* 도전을 좋아한다.
이 책의 특징
가족과 시간을 보내지 않을 때 내가 즐기는 두 가지는 바로 독서와 해킹이다. 대부분은 이러한 취미 두 가지를 혼합하여 해킹에 관한 도서를 읽는다. 교수로서 그리고 침투 테스터로서 내 책장은 해킹, 보안 그리고 침투 테스트에 관한 서적으로 가득하다. 인생과 마찬가지로 모든 책들의 가치와 질은 각각 다르다. 어떤 서적은 뛰어난 참고 자료로서 너무 많이 읽어 책이 너덜너덜하다. 반면 어떤 책들은 별 도움이 되지 않으며 거의 새 책과 같은 상태로 꽂혀있다.
독자를 잃지 않으면서 세부적인 내용까지 잘 설명한 책의 가치는 황금과 같다. 불행하게도 개인적으로 좋아하는 대부분의 책은 (너덜너덜해진) 매우 길거나(500쪽 이상) 한 곳에 너무 치중하고 있다(하나의 주제에 대한 상세한 가이드). 이 두 가지가 나쁘다는 것이 아니다. 사실 그와 반대다. 이러한 상세함과 명확함이 이러한 책을 좋은 책으로 만드는 것이다. 하지만 동시에 보안 분야의 세부적인 내용이 방대한 책은 이 분야에 입문하는 사람을 질리게 할 수도 있다. 불행히도 보안 분야에 입문하고 해킹의 기본에 대해 배우고 싶어하는 사람들이 이러한 책을 상대하는 것은 그들을 주춤하게 하고 혼란스럽게 한다. 이 책은 두 가지 면에서 다른 서적과 다르다.
첫째로, 입문자를 위한 서적이다. \"제로 엔트리\"(Zero entry, 수영장의 얕은 곳에서 깊은 곳으로 서서히 경사가 있어서 수영하는 사람들이 당황하거나 물에 빠지는 것에 대한 두려움 없이 점점 더 깊이 들어올 수 있도록 함) 개념을 생각하기 바란다. 만약 어떠한 종류의 해킹을 단 한 번도 해본 적이 없거나, 몇 개의 도구를 사용한 적은 있지만 그 다음에 무엇을 해야 할지 확실하지 않다면(또는 이러한 도구의 결과를 어떻게 해석해야 하는지) 이 책은 당신을 위한 책이다. 상세한 내용으로 독자를 파묻히게 하는 것보다 전반적인 보안 분야에 대해 소개하는 것이 목적이다. 그리고 자연스럽게 이 책에서는 침투 테스트를 하는 데 필요한 주요 도구를 다룰 것이다. 하지만 이러한 도구의 추가적인 기능이나 세부적인 사항은 다루지 않을 것이다. 이러한 방법은 기본에 초점을 맞춘다는 측면에서 매우 도움이 될 것이며, 대부분의 경우 고급 기능이나 버전 별로 다른 세세한 것 때문에 혼동이 되는 것을 피할 수 있을 것이다.
그 예로, 어떤 장에서는 포트 스캐닝(port scanning)에 대해 다루는데, 매우 유명한 포트 스캐너인 Nmap을 사용하여 기본적인 스캔을 하는 것에 대해 설명할 것이다. 이 책은 기본에 초점을 맞추기 때문에 사용자가 어떤 버전의 Nmap을 사용하고 있는지는 크게 중요하지 않다. Nmap으로 SYN 스캔을 하는 것은 Nmap 버전 2를 사용하든 버전 5를 사용하든 동일하다. 이러한 방법은 될 수 있는 한 많이 사용될 것이다. 이런 방법을 통해 독자들은 버전이 변하면서 추가되는 기능에 대해서 걱정 없이 Namp(또는 다른 도구)에 대해 배울 수 있을 것이다.
이 책의 목표는 고급 주제와 그들을 다루는 책들에 도전할 수 있도록 여러분에게 총괄적인 지식을 제공하는 것이다. 일단 기본에 대해 확실하게 이해하게 되면 나중에 다시 특정 세부 사항과 도구의 고급 기능에 대해 배울 수 있다는 것을 기억해야 한다. 추가적으로, 각 장의 끝에서는 이 책의 범위 밖에 해당하지만 더 상세하게 공부할 수 있도록 추천 도구와 주제의 목록을 제시할 것이다. 입문자를 위한 것 이외에도 이 책은 매우 독특한 방법으로 정보를 제시하고 있다.
이 책에서 사용하는 모든 도구와 기술은 몇 개의 관련 있는 목표를 대상으로 하여 특정한 순서로 진행될 것이다(모든 목표 기기는 동일한 서브넷에 속할 것이며, 독자들은 손쉽게 이러한 \"목표\" 네트워크를 재현할 수 있을 것이다). 독자들은 어떻게 도구의 결과를 해석하는지 알 수 있을 것이고, 이러한 결과를 가지고 각각의 다음 장에서 계속 그 공격을 이어나갈 수 있을 것이다. 책에서 연속적인 하나의 예를 전반적으로 사용함으로써 독자들이 큰 그림을 볼 수 있도록 도와주며 어떻게 다양한 도구가 연결되는지를 이해할 수 있도록 해준다. 이러한 점은 현재 시중에 있는 다른 서적과 다르다. 다른 서적은 보통 다양한 도구와 공격에 대해서는 다루지만 어떻게 이러한 도구들이 모두 효과적으로 연결되는지에 대해서는 설명하지 않는다. 한 단계에서 다른 단계로 명확하게 이동할 수 있도록 정보를 보여주는 것이 가치 있는 경험이 될 것이며, 이 책에 있는 예들을 살펴보는 것만으로도 전 단계의 침투 테스트를 수행할 수 있게 해준다. 이러한 개념은 독자들이 근본적인 지식에 대한 명확하게 이해를 할 수 있도록 해주며, 동시에 다양한 도구와 단계가 어떻게 연결되는지 배울 수 있게 해준다.





1장. 침투 테스트의 소개
소개
백트랙 리눅스의 소개: 다양한 툴
백트랙 사용방법: 백트랙 입문하기
해킹 실습 환경의 구성과 사용
침투 테스트 단계
복습하기
요약
2장. 탐색
소개
HTTrack: 웹사이트 복사하기
구글 검색 연산자: 구글 권법 마스터하기
하비스터: 이메일 주소의 검색과 활용
후이즈
넷크래프트
호스트
DNS에서 정보 추출하기
메일 서버에서 정보 추출하기
메타구필
사회공학기법
수집된 정보로 공격 가능한 타깃 찾기
실습하기
다음 단계
요약
3장. 스캐닝
소개
핑과 핑 스윕
포트 스캐닝
취약점 스캐닝
실습하기
다음 단계
요약
4장. 공격
소개
메두사로 원격 서비스의 권한 획득하기
메타스플로잇
존 더 리퍼: 비밀번호 크래킹의 제왕
비밀번호 재설정: 벽을 부숴버리는 불도저
네트워크 트래픽 엿보기
마코프
패스트 트랙 오토펀
실습하기
다음 단계
요약
5장. 웹 기반 공격
소개
웹 서버 조회: NIKTO
Websecurify: 자동화된 웹 취약점 스캐닝
스파이더링: 타깃의 웹사이트 정보 수집
WebScarab을 이용한 요청 패킷 가로채기
코드 삽입 공격
크로스 사이트 스크립팅: 신뢰할 수 있는 사이트의 브라우저
실습하기
다음 단계
요약
6장. 백도어와 루트킷에 대한 접근 권한 유지
소개
넷캣: 맥가이버 칼
Netcat의 암호화 버전: CRYPTCAT
넷버스: 고전 백도어
루트킷
해커 디펜더: 해커를 막기 위한 툴이 아니다
루트킷 탐지와 방어
실습하기
다음 단계
요약
7장. 침투 테스트 마무리
소개
침투 테스트 보고서 작성
여기서 안주하지 말자
다음 단계
마무리
삶의 순환
요약

