스크랩

구간

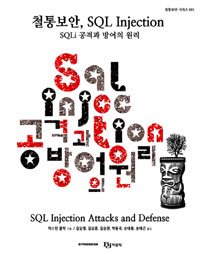
철통보안 SQL Injection SQLi 공격과 방어의 원리

시리즈 : 철통보안 시리즈 [28]

저스틴 클락 저 | 김삼영 외 역 | 비제이퍼블릭 | 2012년 08월

북트리

정가
$60.00
판매가
$48.60 (19%↓) 최저가 보상
적립금
$0.97 (2%P)

품절된 상품입니다.

이 책을 꼭 원하시는 고객님께서는 아래 "상품문의"를 클릭 후 구매의사를
알려주세요. 책이 확보 될 경우 연락 드리겠습니다.

북카트 바로구매 위시리스트

평점 -  ·  리뷰 0

리뷰 쓰기

ISBN : 9788994774022 / 471쪽 190 x 245 (㎜)

이 상품에 궁금하신점이 있으세요? 1:1상담문의

추천inside
Adobe Flash Player 가져오기

이 분야의 베스트셀러

아래의 도서와 구매하시면 이 도서들의 적립금을 즉시적용해 드립니다.

  • 21,420
  • 21,600
  • 19,800
  • 31,500

책 소개

출판사 리뷰

충분히 위험한 책,
SQL Injection 공격과 방어의 원리


SQL Injection 공격의 피해와 위협에 대응하기 위한 취약점을 이해하고 찾아내어, 그들을 활용하여 공격을 방어할 수 있는 완벽 지침서

\"《철통보안, SQL Injection: SQLi 공격과 방어의 원리》 덕분에 모의해킹 수행자들이 수행자들이 인터넷에 산재한 개별 자료의 한계를 넘을 수 있게 되었다.\" - DEVON KEARNS, 보안분석가

SQL Injection은 인터넷 상에 존재하는 가장 위험한 취약점 중의 대표적인 유형으로 잘 알려져 있긴 하지만, 정확한 공격원리를 이해하고 있는 사람은 매우 드물다. 이 책은 실제 공격원리에 대한 이해를 돕기 위한 모든 관련자료와 정보를 포함하고 있다. 오래 전부터 그 취약점의 가능성이 존재해 왔지만 최근 그 위협이 급증하고 있다. 이 책은 최근 알려진 공격들에 대한 많은 정보와 공격 기법, 그리고 취약점에 대한 SQL Injection 전문가들의 놀랄만한 통찰력을 포함하고 있다.

특징
SQL Injection이란 무엇인지 덧셈과 뺄셈을 하듯 공격원리와 작동원리를 이해한다.
SQL Injection의 취약점을 검색하고 검증하여 자동으로 찾아낸다.
팁과 트릭을 통해 코드 내에 숨은 SQL Injection의 취약점을 발견한다.
SQL Injection을 이용한 공격을 활용한다.
SQL Injection 공격을 방어하기 위한 설계를 한다.

독자대상
초중급

저자 소개

  • 저자 : 저스틴 클락
저자 : 저스틴 클락 (Justin Clarke)
고담 디지털 사이언스(Gotham Digital Science)의 공동 투자자이자 이사다. 고담 디지털 사이언스는 정보보안컨설팅 회사로 클라이언트의 보안 취약점 점검과 보안위협관리를 수행한다. 저자는 미국과 영국, 뉴질랜드에서 20년 이상 대규모 금융권에서부터 일반 소규모 사이트까지 네트워크와 웹 어플리케이션, 무선네트워크의 보안 점검을 수행해왔다.

또한 다른 몇 개의 컴퓨터 보안 서적의 공동 저자이며 블랙햇, EuSecWest, OSCON, ISACA, RSA, SANS, OWASP, the British Computer Society 등 다수의 보안 컨퍼런스와 세미나에서 발표자로 활동했다. 공개소스 기반의 SQLBrute blind SQL Injection 공격 툴의 제작자이기도 하며 OWASP의 챕터 리더로 활동하고 있다.


역자 : 송대근
안랩 CERT 팀에서 보안 분석가로 다수의 침해사고 분석을 수행했다. 민간 기업의 대규모 정보 유출과 3.20 사이버 테러 당시 관련 침해사고 분석 업무를 수행했고, 공공 기간을 대상으로 한 사이버 테러 대응을 지원했다. SOC(Security Operation Center) 매니저로 활동하며 진화된 사이버 보안 위협에 대응하기 위한 '차세대 보안 관제 서비스(NG-MSS)' 개발에 참여했다.  

역자 : 김삼영
안철수 연구소 CERT팀 연구원. 선문대학교 전자공학과를 졸업하였고, 현재 안철수연구소 CERT팀에서 근무하고 있다. 관심 분야는 인터넷 보안, 악성코드 분석, Digital Forensic이다.


역자 : 김승관
웹 개발 및 시스템 운영경력이 있으며, 현재 안랩 CERT팀에서 근무하고 있다.  

역자 : 박동국
안철수연구소 CERT팀 연구원. 대전대학교 전상정보보호학과를 졸업하였으며, 네트워크로 IT를 시작하여 보안에 입문하게 되었다. 현재 안철수 연구소 CERT팀에서 근무하고 있으며, 좌우명은 '열심히 살자'이다.


역자 : 손대홍
안철수연구소 CERT팀 연구원. 창원대학교 컴퓨터공학과 및 학내 망 CERT로 활동하였으며 현재 안철수연구소 CERT팀에 근무 중이다. 정보보호동아리 CASPER 활동을 통해 보안 공부를 시작하였고, 보안 솔루션 기획 및 개발에 관심이 많다. 지금은 CERT팀에서 고객 접점에서 주로 보안 이벤트 대응 업무를 맡고 있다.
  

역자 소개

  • 역자 : 김삼영 외

김삼영 (안철수 연구소 CERT팀 연구원)
선문대학교 전자공학과를 졸업하였고, 현재 안철수연구소 CERT팀에서 근무하고 있다. 관심 분야는 인터넷 보안, 악성코드 분석, Digital Forensic이다.

김상훈 (안철수연구소 CERT팀 연구원)
창원대학교 컴퓨터공학과를 졸업하고 현재 안철수연구소 CERT팀에서 근무 중이다. 정보보호동아리 Casper 및 창원대학교 학내 망 침해사고대응 팀에서의 활동을 통해 보안에 대한 관심을 갖게 되었다. 웹 보안 및 악성코드 분석에 관심이 많다.

김승관 (안철수연구소 CERT팀 연구원)
대진대학교 컴퓨터공학과를 졸업하였다. 웹 개발 및 서버관리를 하였고, 사이트 관리 중 빈번히 발생되는 침해사고로 보안에 관심을 가지게 되었다. 현재 안철수 연구소 CERT팀에 근무 중이며, 안전한 사이트 개발을 위한 기술에 관심을 가지고 연구중이다.

박동국 (안철수연구소 CERT팀 연구원)
대전대학교 전상정보보호학과를 졸업하였으며, 네트워크로 IT를 시작하여 보안에 입문하게 되었다. 현재 안철수 연구소 CERT팀에서 근무하고 있으며, 좌우명은 ‘열심히 살자’이다.

손대홍 (안철수연구소 CERT팀 연구원)
창원대학교 컴퓨터공학과 및 학내 망 CERT로 활동하였으며 현재 안철수연구소 CERT팀에 근무 중이다. 정보보호동아리 CASPER 활동을 통해 보안 공부를 시작하였고, 보안 솔루션 기획 및 개발에 관심이 많다. 지금은 CERT팀에서 고객 접점에서 주로 보안 이벤트 대응 업무를 맡고 있다.

송대근 (안철수연구소 CERT팀 주임연구원)
서경대학교 인터넷정보학과를 졸업하고 현재 안철수연구소 CERT팀에 근무중이다. 네트워크와 웹 프로그램을 통해 보안 업무에 입문하게 되었고, IDS&IPS 이벤트분석과 시스템 분석 업무를 하고 있다.저서로 지앤선 출판사의 『해킹, 침해사고분석』이 있고 ㈜써트아카데미(www.certacademy.co.kr)에서 전임강사로 ‘침입탐지시스템 이해와 이벤트 대응’에 대해 강의한다.


목차

top