









출고예상일 안내
주문하신 상품이 한국에서 현지 배송을 위한 출고단계가 이루어질 것으로 예상되는 날짜입니다. 상품을 준비하는 과정에서 내부적인 사정으로 인해 출고예상일에 다소 오차가 생길 수 있습니다.
여러 상품(예약상품포함)을 함께 주문하신 경우 출고예상일이 가장 늦은 날짜에 맞춰 함께 배송됩니다.


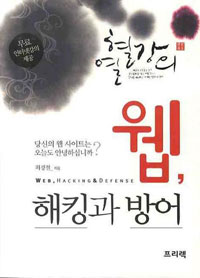





ISBN : 9788989345947 / 744쪽 188 x 257 (㎜)
이 상품에 궁금하신점이 있으세요? 1:1상담문의



아래의 도서와 구매하시면 이 도서들의 적립금을 즉시적용해 드립니다.
-
천근아, 박정훈, 장지흠, 진재연, 이정한, 민윤기
-
조성호
-
홍지수, 홍은지
-
김태유
- 22,500
- 29,700
- 30,000
- 16,200



- [시리즈] 열혈강의 시리즈 [32]

출판사 리뷰
다양한 악성 코드 샘플을 제시하여 이해도를 높임
실제 운영과 개발 시 참고할 수 있는 다양한 참고 자료 수록
여러 가지 공격 로그 등 풍부한 실제 사례를 다룸
문제 예방, 문제 발견과 확인, 대책 수립을 위한 가이드 역할
알기 쉽게 정리한 SANS Top-20 취약점 수록
파로스 커스터마이징을 통한 취약점 탐색 능력 향상
이 책이 필요하신 분
1 보안을 고려한 개발 능력이 요구되는 개발자
2 운영 중인 웹 사이트에 대한 보안 이슈들에 대한 정보와 대처 방법이 필요한 웹 마스터
3 보안이 고려된 기획을 위한 가이드 북이 필요한 기획자
4 진행 중인 프로젝트의 보안 관련 이슈들을 체크해야 하는 프로젝트 매니저




Section 1 웹 프로토콜과 로그의 이해
1. 웹 프로토콜
1.1 통신 절차
1.2 HTTP Request
1.3 HTTP Response
2. 웹 로그
2.1 W3C 유형
2.2 NCSA 포맷
2.3 로그 분석
Section 2 웹 취약점의 공격과 방어
3. 웹 취약점 분류
3.1 웹 취약점 분류 항목의 한계성
3.2 웹 취약점 재분류
4. SQL Injection
4.1 공격 방법
4.2 해킹 로그 분석
4.3 보호 방법
5. XSS(크로스 사이트 스크립팅)
5.1 공격 방법
5.2 사례 분석
5.3 XSS가 가능한 URL 모니터링
5.4 보호 방법
6. 파일 업로드
6.1 공격 방법
6.2 해킹 로그 분석
6.3 보호 방법
7. 파일 다운로드
7.1 공격 방법
7.2 해킹 로그 분석
7.3 보호 방법
8. 디렉터리 노출
8.1 공격 방법
8.2 보호 방법
9. 인증이 없는 관리자 페이지
9.1 공격 방법
9.2 보호 방법
10. 쿠키 변조 및 재사용
10.1 공격 방법
10.2 보호 방법
11. 파라미터 변조를 통한 시스템 명령어 실행
11.1 공격 방법
11.2 사례 분석
11.3 해킹 로그
11.4 보호 방법
12. 자바스크립트 우회
12.1 공격 방법
12.2 보호 방법
13. HTTP 메소드
13.1 공격 방법
13.2 해킹 로그
13.3 보호 방법
14. 불필요한 파일 노출
14.1 공격 방법
14.2 보호 방법
15. 에러 노출
15. 1 노출의 위험성
15. 2 보호 방법
16. 검색 엔진
16.1 검색 방법
16.2 대책
Section 3 웹 해킹 고도화 기법과 웹 방화벽 보안성 향상
17. 웹 사이트 악성 코드 은닉
17.1 악성 코드 은닉의 이해
17.2 Redirect 기법
17.3 악성 코드 분석하기
17.4 솔루션을 이용한 악성 코드 탐지 기법
17.5 악성 코드 감염 시 분석 방법
18. 웹 해킹 툴(MPack)
18.1 감염 과정
18.2 감염 증상
19. 피싱
19.1 URL 주소 변조
19.2 URL Spoofing
19.3 URL Redirection
20. Web 2.0의 취약점
20.1 Web 1.0과 Web 2.0 비교
20.2 Web 2.0 취약점 사례
21. 홈페이지 변조 감시
22. 웹 보안 솔루션의 한계
22.1 웹 방화벽의 동작 원리
22.2 웹 방화벽 우회 기법
22.3 웹 방화벽 효과적 사용 방법
Section 4 웹 취약점 분석 도구의 활용
23. 개요
23.1 보안성을 고려한 개발 공정
23.2 보안 감사 종류
24. 파로스 소스 커스터마이징을 통한 취약점 분석
24.1 설치
24.2 구성
24.3 탐지 항목
24.4 백업 파일 찾기 로직 분석
24.5 사설 IP 검색 로직 분석
24.6 디렉터리 노출 찾기 로직 분석
24.7 IIS 기본 파일 찾기 로직 분석
24.8 파라미터 변조 로직 분석
24.9 SQL Injection Fingerprinting 로직 분석
24.10 소스 컴파일
24.11 SQL Injection 탐지 패턴 추가
24.12 주민등록번호 검색 기능 추가
Section 5 부록
25. 참고 자료
25.1 HTTP 응답 코드
25.2 HTTP 메소드
25.3 ASCII 문자표
25.4 MSSQL 저장 프로시저 및 시스템 테이블 정보
25.5 로그 실시간 감시 솔루션(Biglook Analyzer)
25.6 HTTP 스니핑 툴(ngrep)
25.7 쿠키 변조 툴(Cooxie)
25.8 모의 사이트 설치
26. SANS Top-20 취약점
26.1 개요
26.2 사용자(클라이언트) 측 취약성 (Client-side Vulnerabilities in)
26.3 서버 측 취약점 (Server-side Vulnerabilities in)
26.4 보안 정책과 인적 보안 (Security Policy and Personnel)
26.5 애플리케이션 남용 (Application Abuse)
26.6 네트워크 장치 (Network Devices)
26.7 제로 데이 공격 (Zero Day Attacks)

